Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Codeguard-copilot — Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni didattiche e correzioni automatiche per gli sviluppatori. | Kitploit
Strumenti/GitHubGitHub/niffyhunt/codeguard-copilot
Strumenti DifensiviAnalisi StaticaScanner di VulnerabilitàAnalisi Statica del Codice (SAST)Analisi delle VulnerabilitàAnalisi del CodiceDevSecOpsRilevamento SegretiThreat Intelligence

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Apprendimento e Formazione
Sicurezza dell'IA
GitHubniffyhunt/codeguard-copilot

Codeguard-copilot

Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni didattiche e correzioni automatiche per gli sviluppatori.

Vedi Repository
192 mesi faNon ancora revisionato
Condividi

CodeGuard Copilot — Ecosistema di Sicurezza Intelligente

Version License Patterns Languages WraithCore

Il Tuo Guardiano di Sicurezza Potenziato dall'IA — Ora Connesso all'Intelligence degli Attaccanti in Tempo Reale

Funzionalità • Architettura • Integrazione Raven • Installazione • Roadmap • Contribuire


Cos'è CodeGuard Copilot?

CodeGuard Copilot intercetta le vulnerabilità di sicurezza mentre scrivi il codice, non dopo il commit. Combina il rilevamento deterministico tramite pattern regex con l'analisi approfondita potenziata dall'IA e l'intelligence sugli attaccanti in tempo reale dall'ecosistema Raven/WraithWall per offrirti un contesto che nessun'altra estensione di sicurezza per VS Code può fornire.

Cosa lo rende diverso:

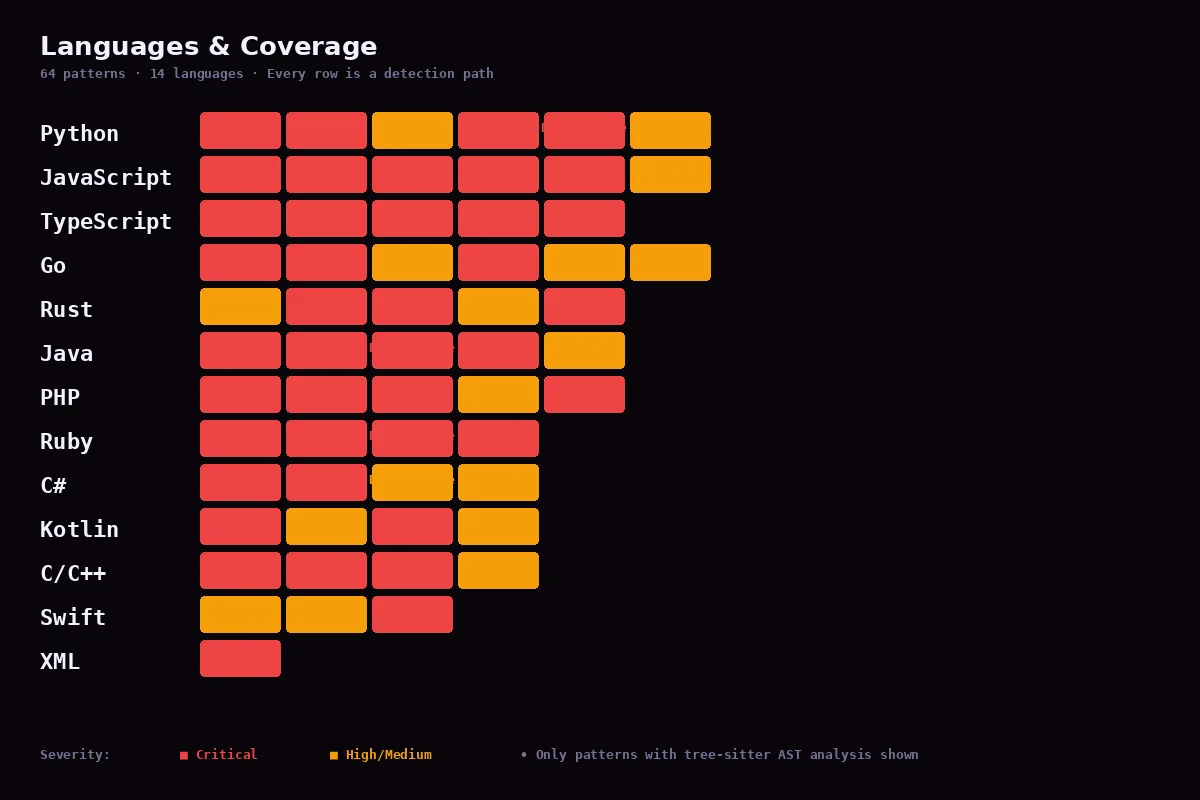
  • Oltre 50 pattern di vulnerabilità per JavaScript, TypeScript, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Raven Intelligence Bridge — il comportamento degli attaccanti da honeypot attivi determina quali vulnerabilità contano di più
  • Security Knowledge Graph — collega i risultati a CWE, tecniche MITRE, comportamento degli attaccanti e remediation
  • Generazione di Regole di Sicurezza tramite IA — apprende nuovi pattern di rilevamento dai dati di exploit del mondo reale
  • Formazione Interattiva sulla Sicurezza — impara PERCHÉ il codice è vulnerabile, non solo CHE lo è

Funzionalità

Rilevamento in Tempo Reale (Fase 1)

  • Scansiona mentre digiti con debounce configurabile (predefinito 500ms)
  • Oltre 35 pattern di vulnerabilità integrati (17 core + 18 estesi)
  • Multi-linguaggio: JS, TS, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Rilevamento basato su pattern (risposta <10ms)
  • Scansione dell'intero workspace con tracciamento del progresso

Analisi Approfondita Potenziata dall'IA (Fase 1)

  • Analisi di sicurezza context-aware utilizzando Claude, GPT-4 o Groq
  • Identifica difetti logici, vulnerabilità di business logic e anti-pattern dei framework
  • Provider IA e chiave API configurabili
  • Budget di utilizzo giornaliero (protezione contro i costi API)

Regole Personalizzate e Plugin (Fase D)

  • Configurazione di regole personalizzate in .codeguard.json — regex, severità, CWE, per-file
  • Sistema di plugin per analizzatori personalizzati (interfaccia SecurityAnalyzer)
  • Set di regole condivisi per la collaborazione in team
  • Soppressioni di regole ed esclusioni di percorsi

Raven Intelligence Bridge (Fase D)

  • Attaccante → Pattern: comportamento degli attaccanti su honeypot Cowrie → pattern CodeGuard proposti
  • Codice → Minaccia: risultati di CodeGuard → feedback sulle minacce mappato su MITRE per Raven
  • Prioritizzazione Allineata agli Attaccanti: i risultati che corrispondono al comportamento reale degli attaccanti ricevono priorità elevata
  • Security Knowledge Graph: finding → file → funzione → CWE → MITRE → comportamento attaccante → fix

Modalità Formazione sulla Sicurezza (Fase D)

  • 3 moduli di formazione interattivi (SQLi, XSS, segreti hardcoded)
  • Codice vulnerabile vs sicuro affiancati
  • Esempi di violazioni reali + quiz
  • Basato su webview — funziona all'interno di VS Code

Integrazione Nativa CI/CD

  • Workflow GitHub Actions (scansione su push/PR, bridge Semgrep + Snyk)
  • Configurazione di esempio GitLab CI
  • Upload di artefatti per i report di sicurezza

Quick Fix Intelligenti

  • Sostituzioni di codice sicuro con un clic
  • "Spiega questa vulnerabilità" → webview con analisi dettagliata
  • "Scopri di più" → apre il riferimento CWE
  • "Ignora questo avviso" → commenti di soppressione inline

Architettura

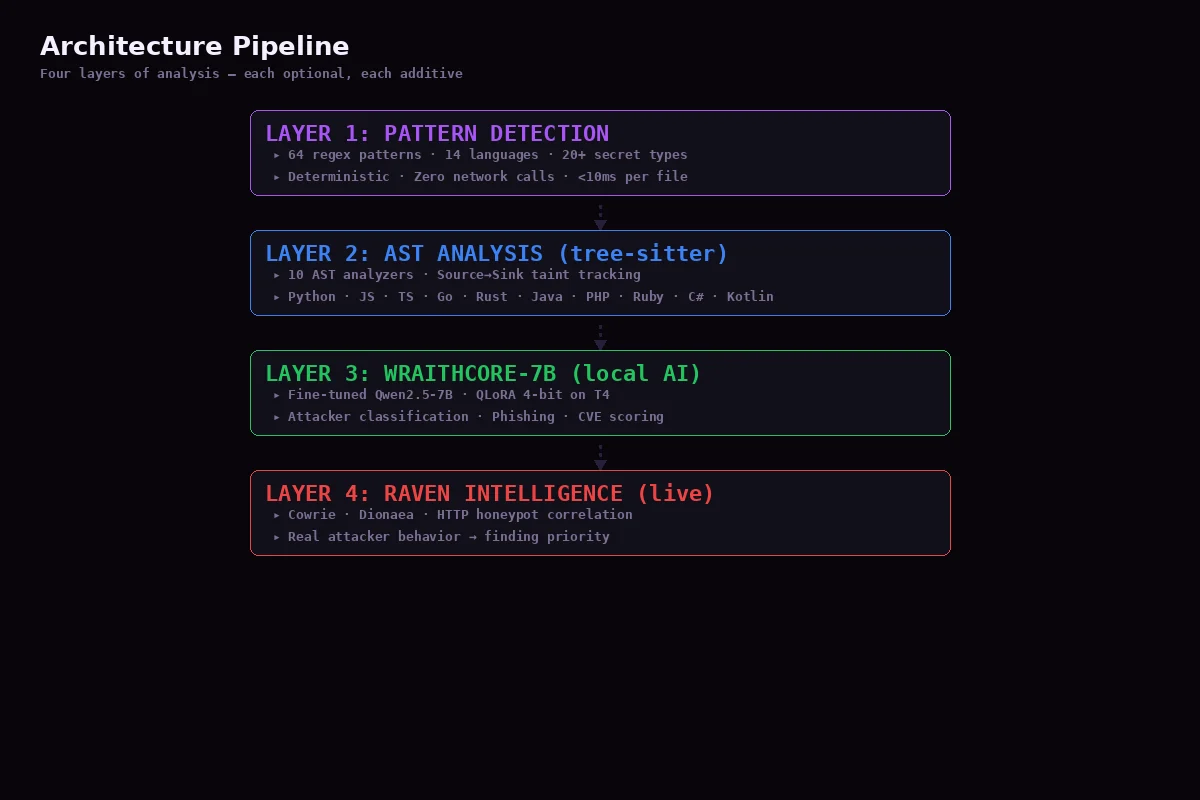
Architecture Pipeline

Pipeline di Analisi

Coverage

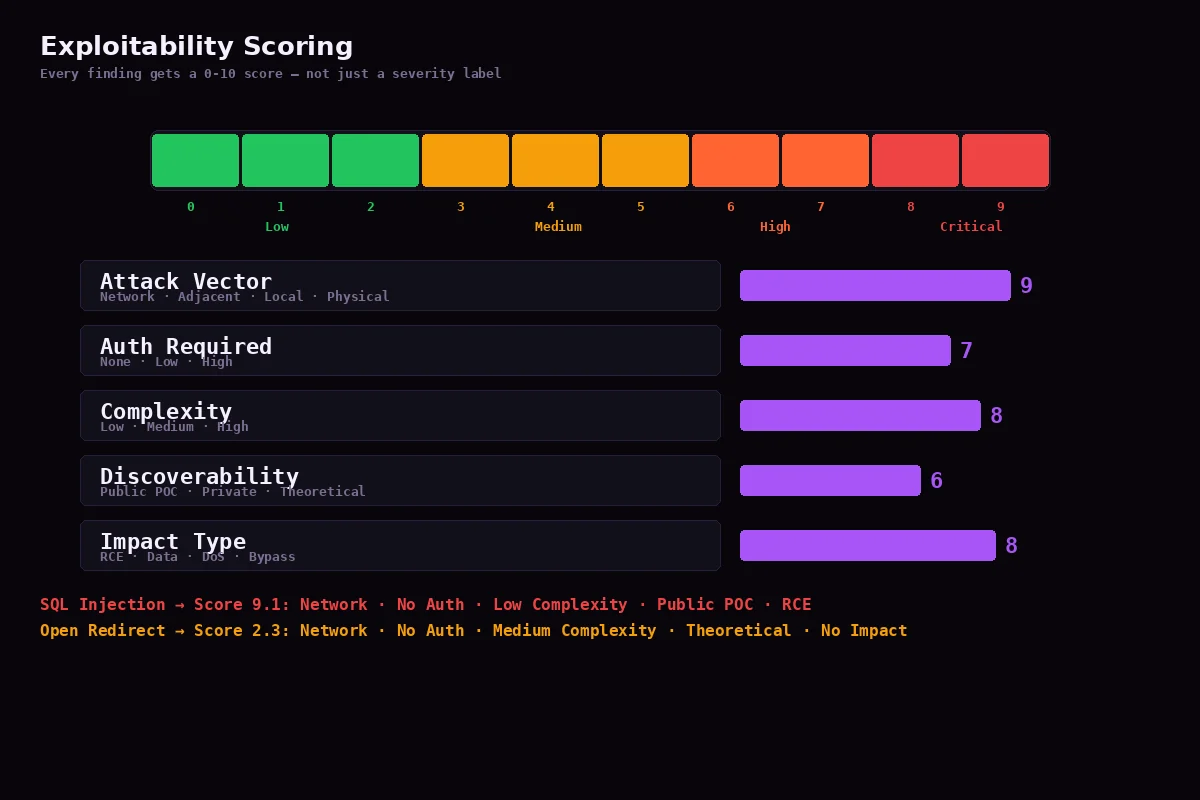
Punteggio di Sfruttabilità

Exploitability Scoring

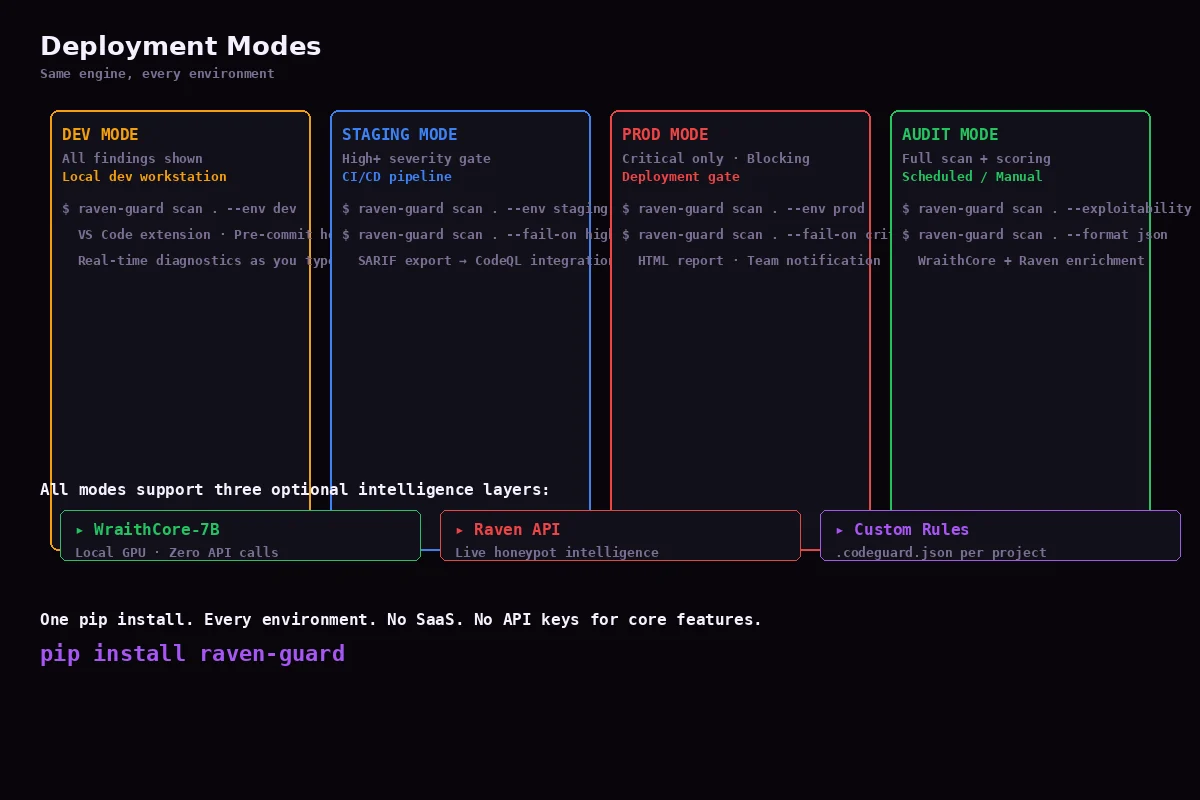
Modalità di Deployment

Deployment Modes │ │ │ │ │ │ ┌─────────────┐ ┌────────────────┐ │ │ │ │ │ Knowledge │ │ Raven Bridge │ │ │ │ │ │ Graph │ │ ← attacker data │ │ │ │ │ │ finding→CWE │ │ → threat intel │ │ │ │ │ │ →MITRE→fix │ │ │ │ │ │ │ └─────────────┘ └────────────────┘ │ │ │ └──────────────────┬───────────────────┘ │ │ │ │ │ ▼ │ │ ┌──────────────────────────────────────┐ │ │ │ Developer Feedback │ │ │ │ QuickFix · Explain · Suppress · Fix │ │ │ │ Training · Report · CI/CD │ │ │ └──────────────────────────────────────┘ │ │ │ └──────────────────────────────────────────────┘ │ ▼ ┌──────────────────────────────────────────────┐ │ WraithWall / Raven │ │ │ │ Cowrie Honeypot → Attacker Telemetry │ │ Campaign Correlation → Behavioral DNA │ │ CISA KEV → OWASP → Composite Scoring │ │ Cross-Repo Systemic Patterns │ │ Dark-Web Breach Monitoring │ └──────────────────────────────────────────────┘


---

## Raven Intelligence Bridge

CodeGuard Copilot è il **consumatore di intelligence frontend** per la pipeline di telemetria degli attaccanti di Raven. Quando gli honeypot Cowrie osservano attaccanti reali che utilizzano tecniche di exploit, i pattern confluiscono in CodeGuard:

Attacker uses SQL injection on honeypot ↓ Raven detects: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() receives event ↓ Generates candidate CodeGuard pattern at confidence 0.85 ↓ Proposed pattern: "SQL Injection (attacker-observed)" ↓ Human review → published as CodeGuard rule ↓ Developers protected against the actual exploit


Viceversa, quando CodeGuard trova una vulnerabilità, genera un feedback strutturato per Raven:

CodeGuard finding: CWE-798 hardcoded secret in auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ MITRE techniques: T1552, T1078 ↓ Raven priority score: 72 (network attack vector, low complexity) ↓ Raven elevates this finding in composite scoring ↓ SOC team sees: "Attacker-aligned credential finding in production repo"


---

## Categorie di Vulnerabilità Rilevate

### Critiche
SQL Injection (CWE-89), Command Injection (CWE-78), NoSQL Injection (CWE-943), Segreti Hardcoded (CWE-798), Deserializzazione Insicura (CWE-502)

### Alte
XSS (CWE-79), XSS basato su DOM, Path Traversal (CWE-22), File Upload (CWE-434), Crittografia Debole (CWE-327), Blocchi Unsafe (Rust), HTML non Escaped (Go)
Scarica lo strumento