 nayumidev/cc-ddos
Uno script Python per eseguire DDOS su un sito web utilizzando molteplici metodi di HTTP Flood, un sito web normale impiega solo 5 secondi per crollare completamente!

Per favore, avvia questo repo se lo trovi utile, perché è gratuito :)
Informazioni sulle donazioni nella release
Lo script funziona ancora correttamente, testato nel 2025.
Uno script Python per fare DDOS su un sito web usando vari metodi di HTTP Flood, un sito web normale impiega solo 5 secondi per andare giù completamente!
Questo script può funzionare su Windows, Linux Core e Android (Termux), ecco le istruzioni:
Utilizzare il metodo qui sotto eseguirà lo script con impostazioni preconfigurate automaticamente e utilizzerà tutte le risorse di rete per garantire la massima potenza d'attacco. Usa lo script manuale per personalizzare l'attacco!
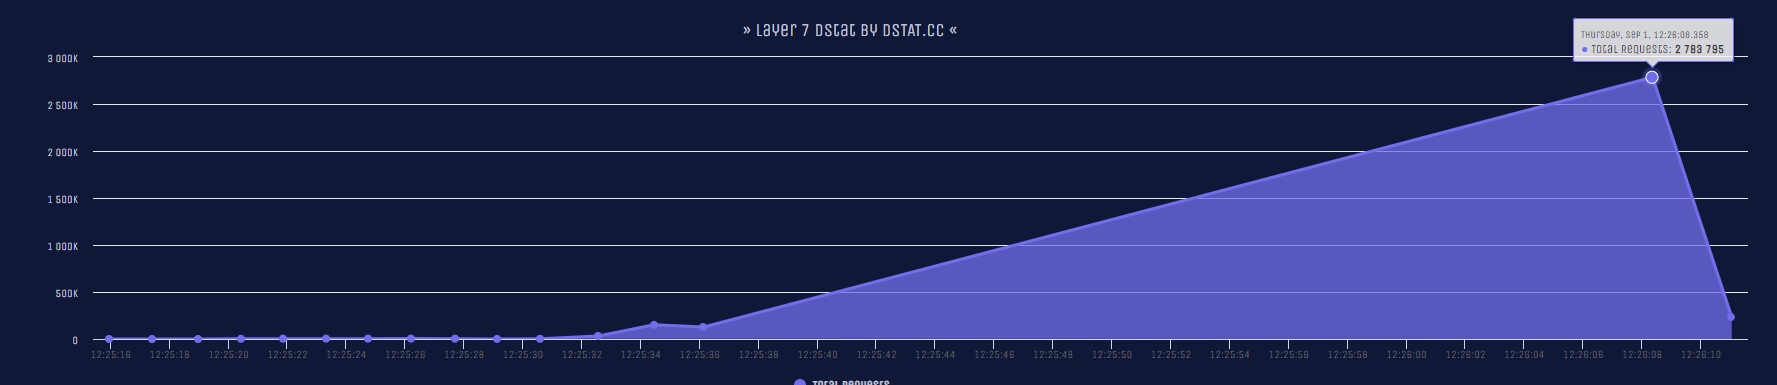
Test (01/09/2022):


Scarica la versione adatta al tuo sistema operativo qui
Questo programma dipende da altri programmi come Python, Git o 7-Zip (7-Zip viene usato solo per estrarre le release, puoi usare WinRAR in alternativa).
Su Windows, per gli utenti base basta scaricare Python e installarlo, nota: devi aggiungere Python al PATH affinché lo script funzioni (puoi selezionare questa opzione nell'installer di Python).
Per gli utenti Termux/Linux Core, puoi installare i software necessari con il seguente comando (per gli utenti Termux, sostituisci apt con pkg). I comandi qui sotto presuppongono che tu stia operando con privilegi di root:
> apt update && apt upgrade -y && apt install python3 python3-pip git wget unzip -y
Windows:
> start_windows.bat
You can use extension proxy downloader and checker with start_proxy.bat instead of start.bat
Termux/Linux Core. I comandi qui sotto presuppongono che tu stia operando con privilegi di root e che tu abbia reso eseguibili tutti i file necessari (start_linux.sh, socks5.sh, socks4.sh, http.sh):
> start_linux.sh
You can use extension proxy downloader and checker with start_proxy.sh instead of start.sh
Online Headless Linux Shell. I comandi qui sotto presuppongono che tu stia operando con privilegi di root:
> git clone https://github.com/ndbiaw/cc-ddos.git
You can download the Linux version with the following command (just to make the file index neater)
> wget https://github.com/ndbiaw/cc-ddos/releases/download/v2.0-stable-linux-windows/Linux.zip
> unzip ./Linux.zip
Then you can follow the instructions like in Termux/Linux Core.
Questo script è solo per scopi educativi. Non sono responsabile per i danni causati dall'uso di questo script!
Based on CC-attack by Leeon123
proxy-scraper-checker by monosans






