SCARICALO SOLO QUI, NON FIDARTI DI ALTRI LUOGHI.
Scritto da: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
Abbiamo creato questo strumento perché molte persone nuove si avvicinano al mondo del pen testing e dell'Ethical Hacking. Non conoscono molto le basi. Quindi questo strumento è stato creato per aiutarle. Spero che condividerai questo strumento con i tuoi nuovi amici.
[ DISCLAIMER ] : Questo è solo per scopi di test e può essere utilizzato solo dove è stato dato un consenso rigoroso. Non usarlo per scopi illegali, punto.
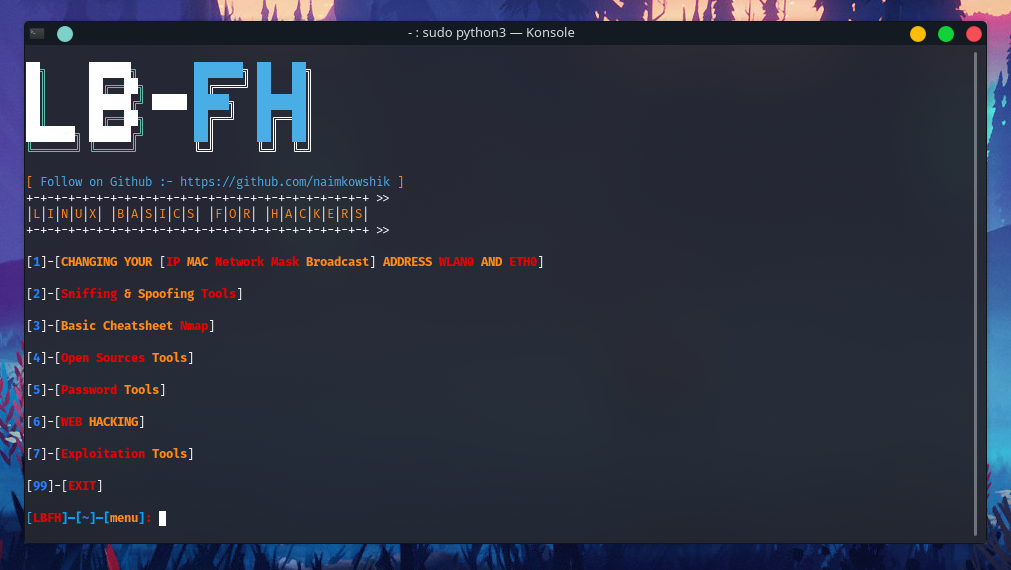
📃 Funzionalità
- Modifica del tuo indirizzo [ IP Mac Network Mask Broadcast ] Wlan0 ed Eth0
- Strumenti di Sniffing & Spoofing
- Cheatsheet base di Nmap
- Strumenti Open Source
- Strumenti per Password
- Web Hacking
- Strumenti di Exploitation
Modifica del tuo [ Ip,Mac,Mask,Broadcast ] Wlan0 ed Eth0 :
- Modifica del tuo indirizzo IP Wlan0 ed Eth0
- Spoofing del tuo indirizzo Mac Wlan0 ed Eth0
- Modifica della tua Network Mask e Broadcast Address Wlan0 ed Eth0
Strumenti di Sniffing & Spoofing :
Cheatsheet base di Nmap :
- Nmap Target Selection
- Nmap Port Selection
- Tipi di Nmap Port Scan
- Rilevamento di Servizi e OS
- Comandi Nmap più utili
[ Nmap Target Selection ] :
- Scansione di un singolo IP
- Scansione di un host o sito web
- Scansione di un intervallo di IP
- Scansione di una subnet
- Scansione di una lista di IP
[ Nmap Port Selection ] :
- Scansione di una singola porta
- Scansione delle 100 porte più comuni (veloce)
- Scansione di tutte le (65535) porte
[ Tipi di Nmap Port Scan ] :
- Scansione tramite TCP Connect
- Scansione tramite TCP Syn Scan (predefinita)
- Scansione delle porte UDP
- Scansione selezionata - Ignora Discovery
[ Rilevamento di Servizi e OS ] :
- Rilevamento di OS e Servizi
- Rilevamento standard dei servizi
- Rilevamento di OS di siti web e IP
[ Comandi Nmap più utili ] :
- Host Discovery di un sito web
- Os Discovery di un sito web
- Port Discovery di un sito web
- Port Range Discovery di un sito web
- Ping Scan della rete - elenco delle macchine
Strumenti per Password :
- Hash Identifier
- Download di Rockyou.txt
Strumenti Open Source :
- Ricerca di siti web tramite parola chiave
- Scansione di una singola mail sui social media
- Scansione di più mail sui social media
- Ricerca di mail da nickname
- Ricerca di mail da più nickname
- Ricerca di un singolo numero di telefono
- Ricerca di account tramite nome del target
WEB HACKING :
-
[ ! ]----- Auto -------[ ! ]
-
Scansione Traceroute di un sito web
-
Lookup con Whatweb
-
Lookup con Whois
-
Copia di siti web su browser offline
-
Scansione di un sito web con J00mscan
-
Scanner di Robots.txt
-
Dns Lookup
-
Etherape = Monitor di rete grafico (Root)
-
Test Clickjacking dell'header X Frame Options
-
Link Grabber
-
Ip Location Finder
-
Scansione di un sito web con Blue Eye
-
Lookup con Shodan
-
Scansione di un sito web con Cmseek
-
Toolkit Xss per siti web
-
Raccolta approfondita di informazioni su un sito web tramite Netcraft & Dmitry
-
Scansione di un sito web con Red_hawk
-
Test di un sito web con Finalrecon
-
Scansione Admin di un sito web
-
[ ! ]----- Manuale -------[ ! ]
-
droopescan
- Test Xss con Xsstrike
- Attacco Xss con Xspear
- BruteXSS
Strumenti di Exploitation :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 Bug e miglioramenti
Per segnalazioni di bug o miglioramenti, apri una issue qui.
🎨 Testato su
⏳ Installazione
assicurati che apt-get non sia rotto prima di eseguire questo comando
ESEGUI QUESTO COME ROOT
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 SCREENSHOT


 naimkowshik/lbfh



