
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-7431 — CVE-2025-7431 | Kitploit
Strumenti/GitHubGitHub/nagisayumaa/cve-2025-7431
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubnagisayumaa/cve-2025-7431

CVE-2025-7431

CVE-2025-7431

Vedi Repository
391 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Proof of Concept – CVE-2025-7431 Knowledge Base <= 2.3.1 - Cross-Site Scripting Memorizzato Autenticato (Amministratore+) tramite Slug del Plugin

CVSS:3.1/AV:N/AC:H/PR:H/UI:N/S:C/C:L/I:L/A:N ------- 4.4

Panoramica della vulnerabilità

Un attaccante autenticato con ruolo di Amministratore può sfruttare una vulnerabilità di Cross-Site Scripting (XSS) Memorizzato nel plugin Knowledge Base per WordPress iniettando contenuto malintenzionato di shortcode nelle impostazioni del plugin.

Passaggi per riprodurre

  1. Il tester naviga a:
WordPress Admin Dashboard → Knowledge Base → Settings
  1. Nel campo Knowledge Base Slug (nella sezione opzioni Slug), l'attaccante inietta il seguente payload malintenzionato utilizzando lo shortcode [kbalert] vulnerabile:
[kbalert type='" onmouseover="alert('hacked_by_nagisa_yumaa')"']XSS[/kbalert]
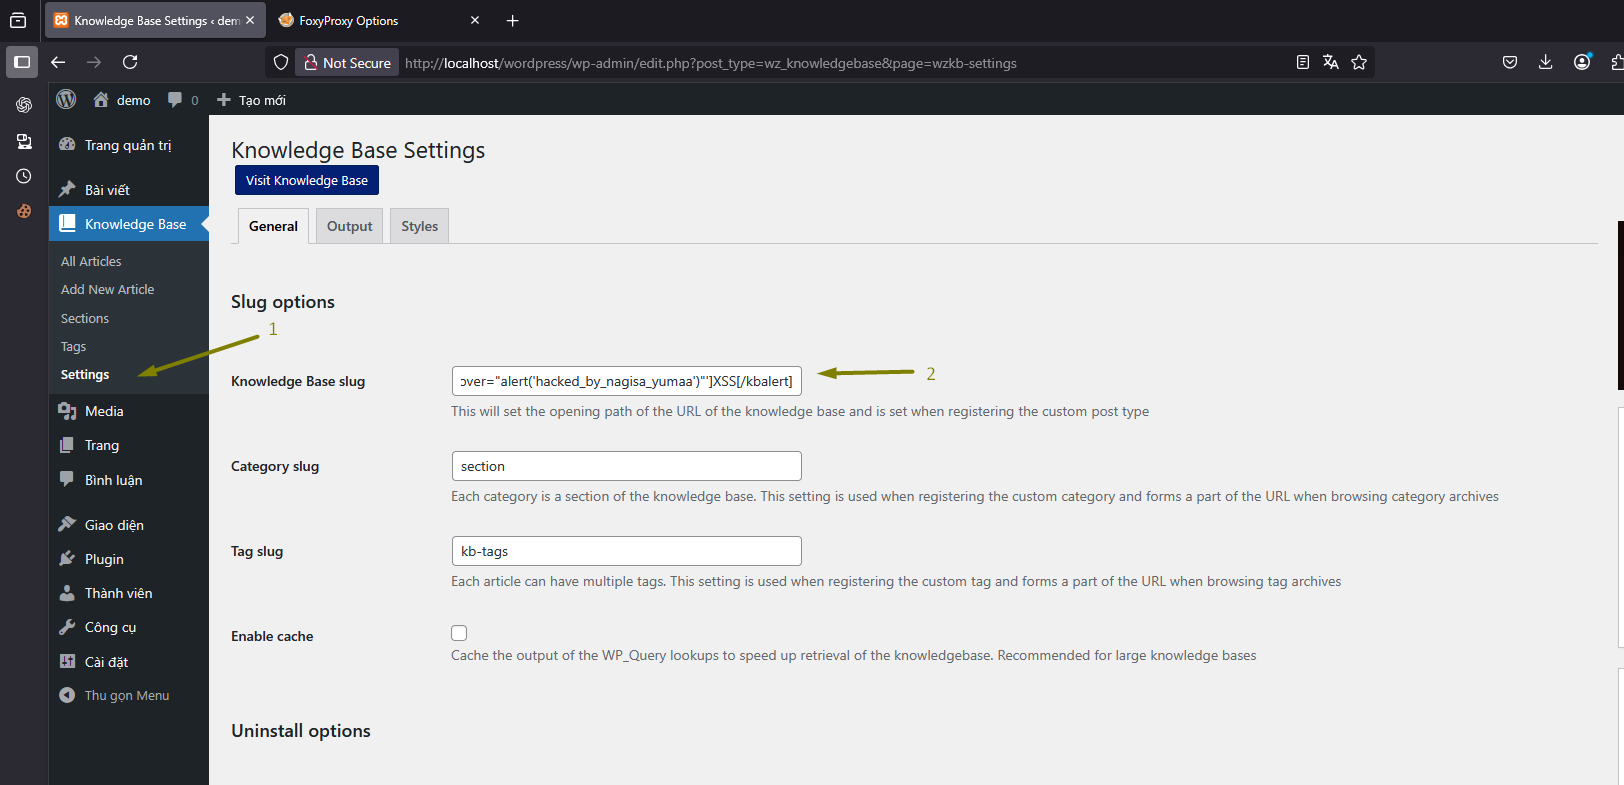
alt text alt text 3. Attivare l'XSS Quando una vittima (come un amministratore o qualsiasi utente connesso) accede alla vista “Tutti gli articoli” del Knowledge Base, il JavaScript dannoso incorporato nello slug viene renderizzato ed eseguito automaticamente, attivando l'attacco. alt text

Impatto sulla sicurezza

  • L'XSS persistente porta a:

    • Hijacking della sessione

    • Acquisizione dell'account amministratore

    • Phishing all'interno della dashboard di WordPress

  • La vulnerabilità interessa tutte le versioni ≤ 2.3.1

Scarica lo strumento