
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cpanel_xss_2023 — cpanel_xss_2023 è un semplice script Python progettato per trovare la vulnerabilità CVE-2023-29489 in cPanel. | Kitploit
Strumenti/GitHubGitHub/mdaseem03/cpanel_xss_2023
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniSicurezza WebPenetration Testing
GitHubmdaseem03/cpanel_xss_2023

cpanel_xss_2023

cpanel_xss_2023 è un semplice script Python progettato per trovare la vulnerabilità CVE-2023-29489 in cPanel.

Vedi Repository
452 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Informazioni sullo strumento ⚒️

cpanel_xss_2023 è un semplice script Python progettato per individuare la vulnerabilità CVE-2023-29489 e la sua sfruttabilità in cpanel.
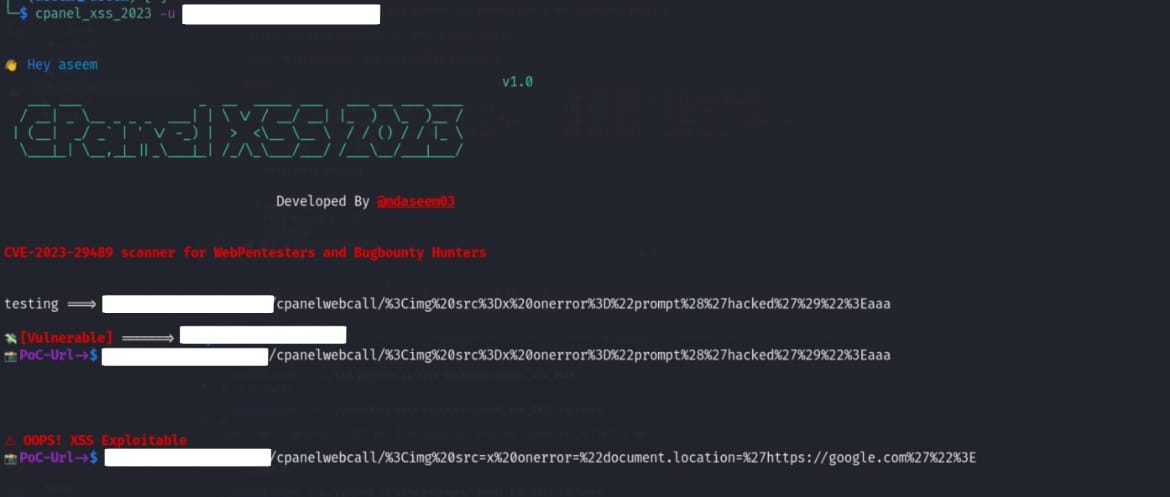
Working

Funzionalità ⚙️

  • Scansione CVE-2023-29489: Identifica e scansiona la vulnerabilità CVE-2023-29489 e il suo sfruttamento.
  • Input URL: Supporta la scansione di un singolo URL o la lettura di più URL da un file.
  • Registrazione output: Consente agli utenti di scrivere i risultati della scansione in un file di output.
  • Notifica Telegram: Opzione per creare notifiche Telegram per i risultati della scansione.

Prerequisiti 🧩

Prima di utilizzare cpanel_xss_2023, assicurati di avere installati i seguenti prerequisiti:

  1. Python 3.x: Assicurati di avere Python 3.x installato sul tuo sistema.

    • Scarica Python
  2. Pacchetti Python richiesti:

    • Click: Installa la libreria click usando il seguente comando:

      pip install click
      
    • Requests: Installa la libreria requests usando il seguente comando:

      pip install requests
      
    • PyYAML: Installa la libreria PyYAML usando il seguente comando:

      pip install PyYAML
      
  3. Notifica Telegram (Opzionale):

    Se prevedi di utilizzare la funzionalità di notifica Telegram, dovrai configurare un bot Telegram e ottenere il tuo chat ID. Segui questi passaggi:

    • Crea un bot Telegram usando il BotFather.
    • Ottieni il tuo chat ID usando get_id_bot.

Installazione ⬇️

pip install cpanel-xss-2023
sudo cp ~/.local/bin/cpanel_xss_2023 /usr/bin

Utilizzo 🚀

cpanel_xss_2023 -u https://example.com
cpanel_xss_2023 -i urls.txt -o results.txt
cpanel_xss_2023 -u https://example.com -c your_telegram_chat_id
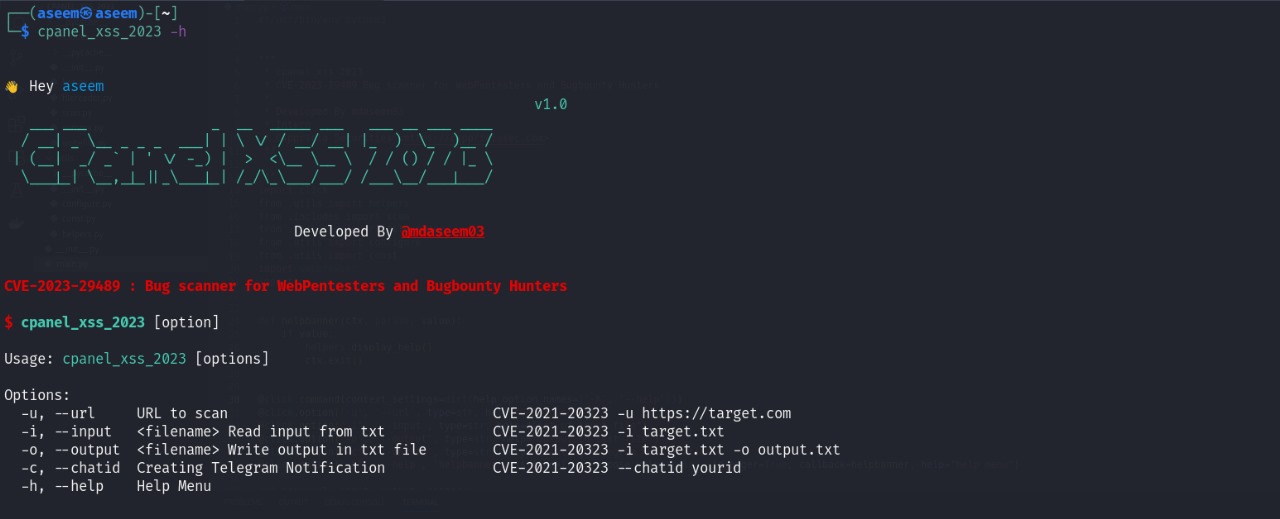
Menu di aiuto ❓

Help

  • u, --url: Specifica l'URL da scansionare per la vulnerabilità CVE-2023-29489. Esempio: cpanel_xss_2023 -u https://target.com

  • i, --input: Leggi gli URL di input da un file. Esempio: cpanel_xss_2023 -i target.txt

  • o, --output: Scrivi i risultati della scansione in un file di output. Esempio: cpanel_xss_2023 -i target.txt -o output.txt

  • c, --chatid: Crea notifiche Telegram per i risultati della scansione. Esempio: cpanel_xss_2023 --chatid your_telegram_chat_id

  • h, --help: Mostra il menu di aiuto.

Link al modulo PyPi

Link

Disclaimer ⚠️

Questo script è destinato esclusivamente a scopi educativi ed etici. L'uso non autorizzato di questo script per compiere attività dannose è strettamente proibito. Gli sviluppatori non sono responsabili per qualsiasi uso improprio o danno causato da questo script.

Cronologia versioni 🕒

  • v1.0: Trova CVE-2023-29489 in cpanel
  • v1.1: Verifica se l'endpoint è sfruttabile o meno

Visualizzazioni del profilo 👁️

Licenza 🪪

MIT License

Autore 👤

@mdaseem03

Contatti 💬

cyberspartan karthithehacker

Scarica lo strumento