Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
matano — Data lake di sicurezza open source per caccia alle minacce, rilevamento e risposta, e analisi di cybersecurity su scala petabyte su AWS | Kitploit
Strumenti/GitHubGitHub/matanolabs/matano
Sicurezza CloudThreat IntelligenceRisposta agli IncidentiAnalisi dei Log
GitHubmatanolabs/matano

matano

Data lake di sicurezza open source per caccia alle minacce, rilevamento e risposta, e analisi di cybersecurity su scala petabyte su AWS

Vedi Repository
1.7k122561 anno faRevisionato da Kitploit
Sito web
Condividi

realizzato con distribuito su AWS unisciti a noi Segui su Twitter MIT OpenSSF Best Practices

Data lake di sicurezza open source per AWS

Matano Open Source Security data lake è un data lake di sicurezza cloud-native open source, costruito per i team di sicurezza su AWS.

[!NOTE] Matano offre un Cloud SIEM commerciale gestito per una piattaforma completa di Security Operations aziendale. Scopri di più.

Documentazione | Sito web | Community

Funzionalità


  • Data Lake di Sicurezza: Normalizza i log di sicurezza non strutturati in un data lake strutturato in tempo reale nel tuo account AWS.
  • Raccogli Tutti i Tuoi Log: Si integra immediatamente con 50+ sorgenti per log di sicurezza e può essere facilmente esteso con sorgenti personalizzate.
  • Rilevamento-come-Codice: Usa Python per creare rilevamenti in tempo reale come codice. Supporta l'importazione automatica delle rilevazioni Sigma in Matano.
  • Pipeline di Trasformazione dei Log: Supporta scripting VRL personalizzato (Vector Remap Language) per analizzare, arricchire, normalizzare e trasformare i tuoi log durante l'ingestione senza gestire server.
  • Nessun Vincolo al Fornitore: Utilizza un formato tabellare aperto (Apache Iceberg) e standard di schema aperti (ECS), per darti la piena proprietà dei tuoi dati di sicurezza in un formato neutrale rispetto al fornitore.
  • Porta le Tue Analisi: Esegui query sul tuo data lake di sicurezza direttamente da qualsiasi motore compatibile con Iceberg (AWS Athena, Snowflake, Spark, Trino, ecc.) senza dover copiare i dati.
  • Serverless: Completamente serverless e progettato specificamente per AWS, con un focus su alta scalabilità, basso costo e zero operazioni.

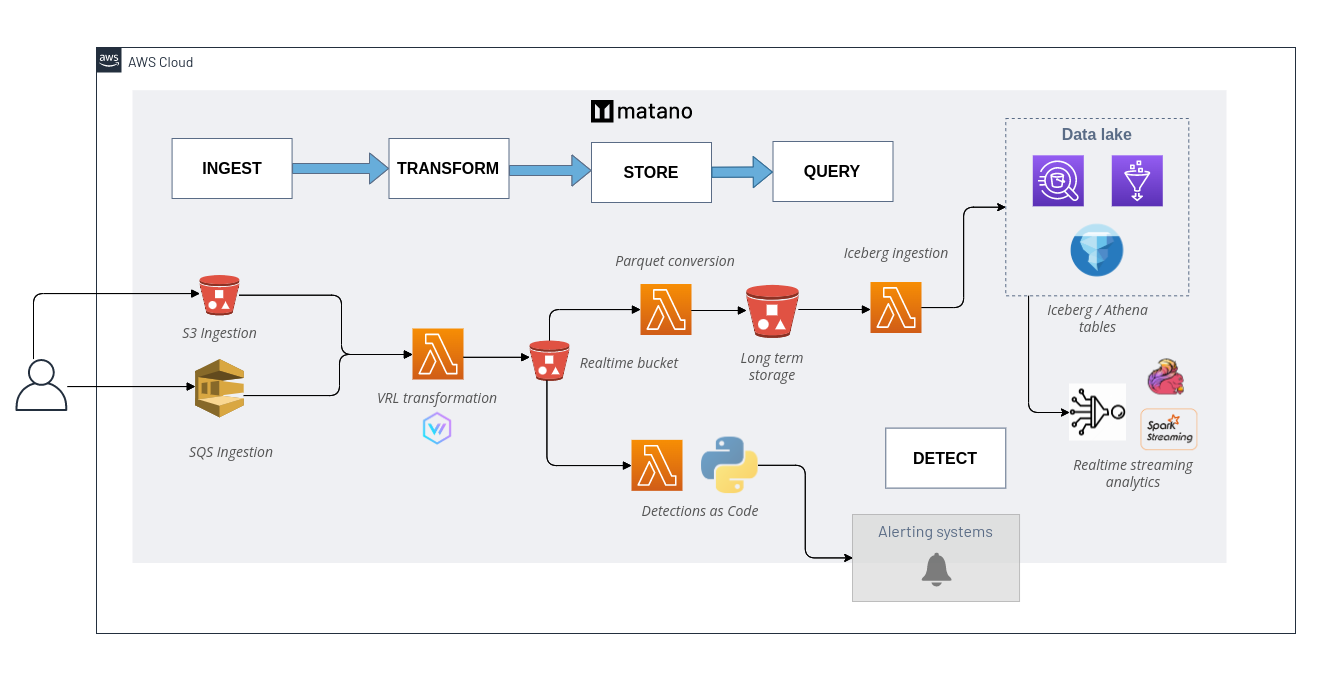
Architettura


👀 Casi d'uso

  • Ridurre i costi SIEM.
  • Integrare il tuo SIEM con un data lake di sicurezza per ulteriore contesto durante le indagini.
  • Scrivere rilevamenti-come-codice usando Python per individuare comportamenti sospetti e creare avvisi contestualizzati.
  • Alternativa serverless compatibile con ECS a ELK / Elastic Security stack.

✨ Integrazioni

Sorgenti di log gestite

  • AWS CloudTrail
  • AWS Route53
  • AWS VPC Flow
  • AWS Config
  • AWS ELB
  • Amazon S3 Server Access
  • Amazon S3 Inventory Reports
  • Amazon Inspector
  • Amazon WAF
  • Cloudflare
  • Crowdstrike
  • Duo
  • Okta
  • GitHub
  • Google Workspace
  • Office 365
  • Snyk
  • Suricata
  • Zeek
  • Personalizzate 🔧

Destinazioni degli avvisi

  • Amazon SNS
  • Slack

Motori di query

  • Amazon Athena (predefinito)
  • Snowflake (anteprima)
  • Spark
  • Trino
  • BigQuery Omni (BigLake)
  • Dremio

Avvio rapido

Visualizza le istruzioni di installazione complete

Installazione

Installa la CLI di matano per distribuire Matano nel tuo account AWS e gestire la tua implementazione.

Linux```bash curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh chmod +x matano-linux-x64.sh sudo ./matano-linux-x64.sh

**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh

Distribuzione

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →