 maqp/tfc
Tinfoil Chat - Sistema di messaggistica sicura instradato tramite cipolla e sicuro a livello di endpoint

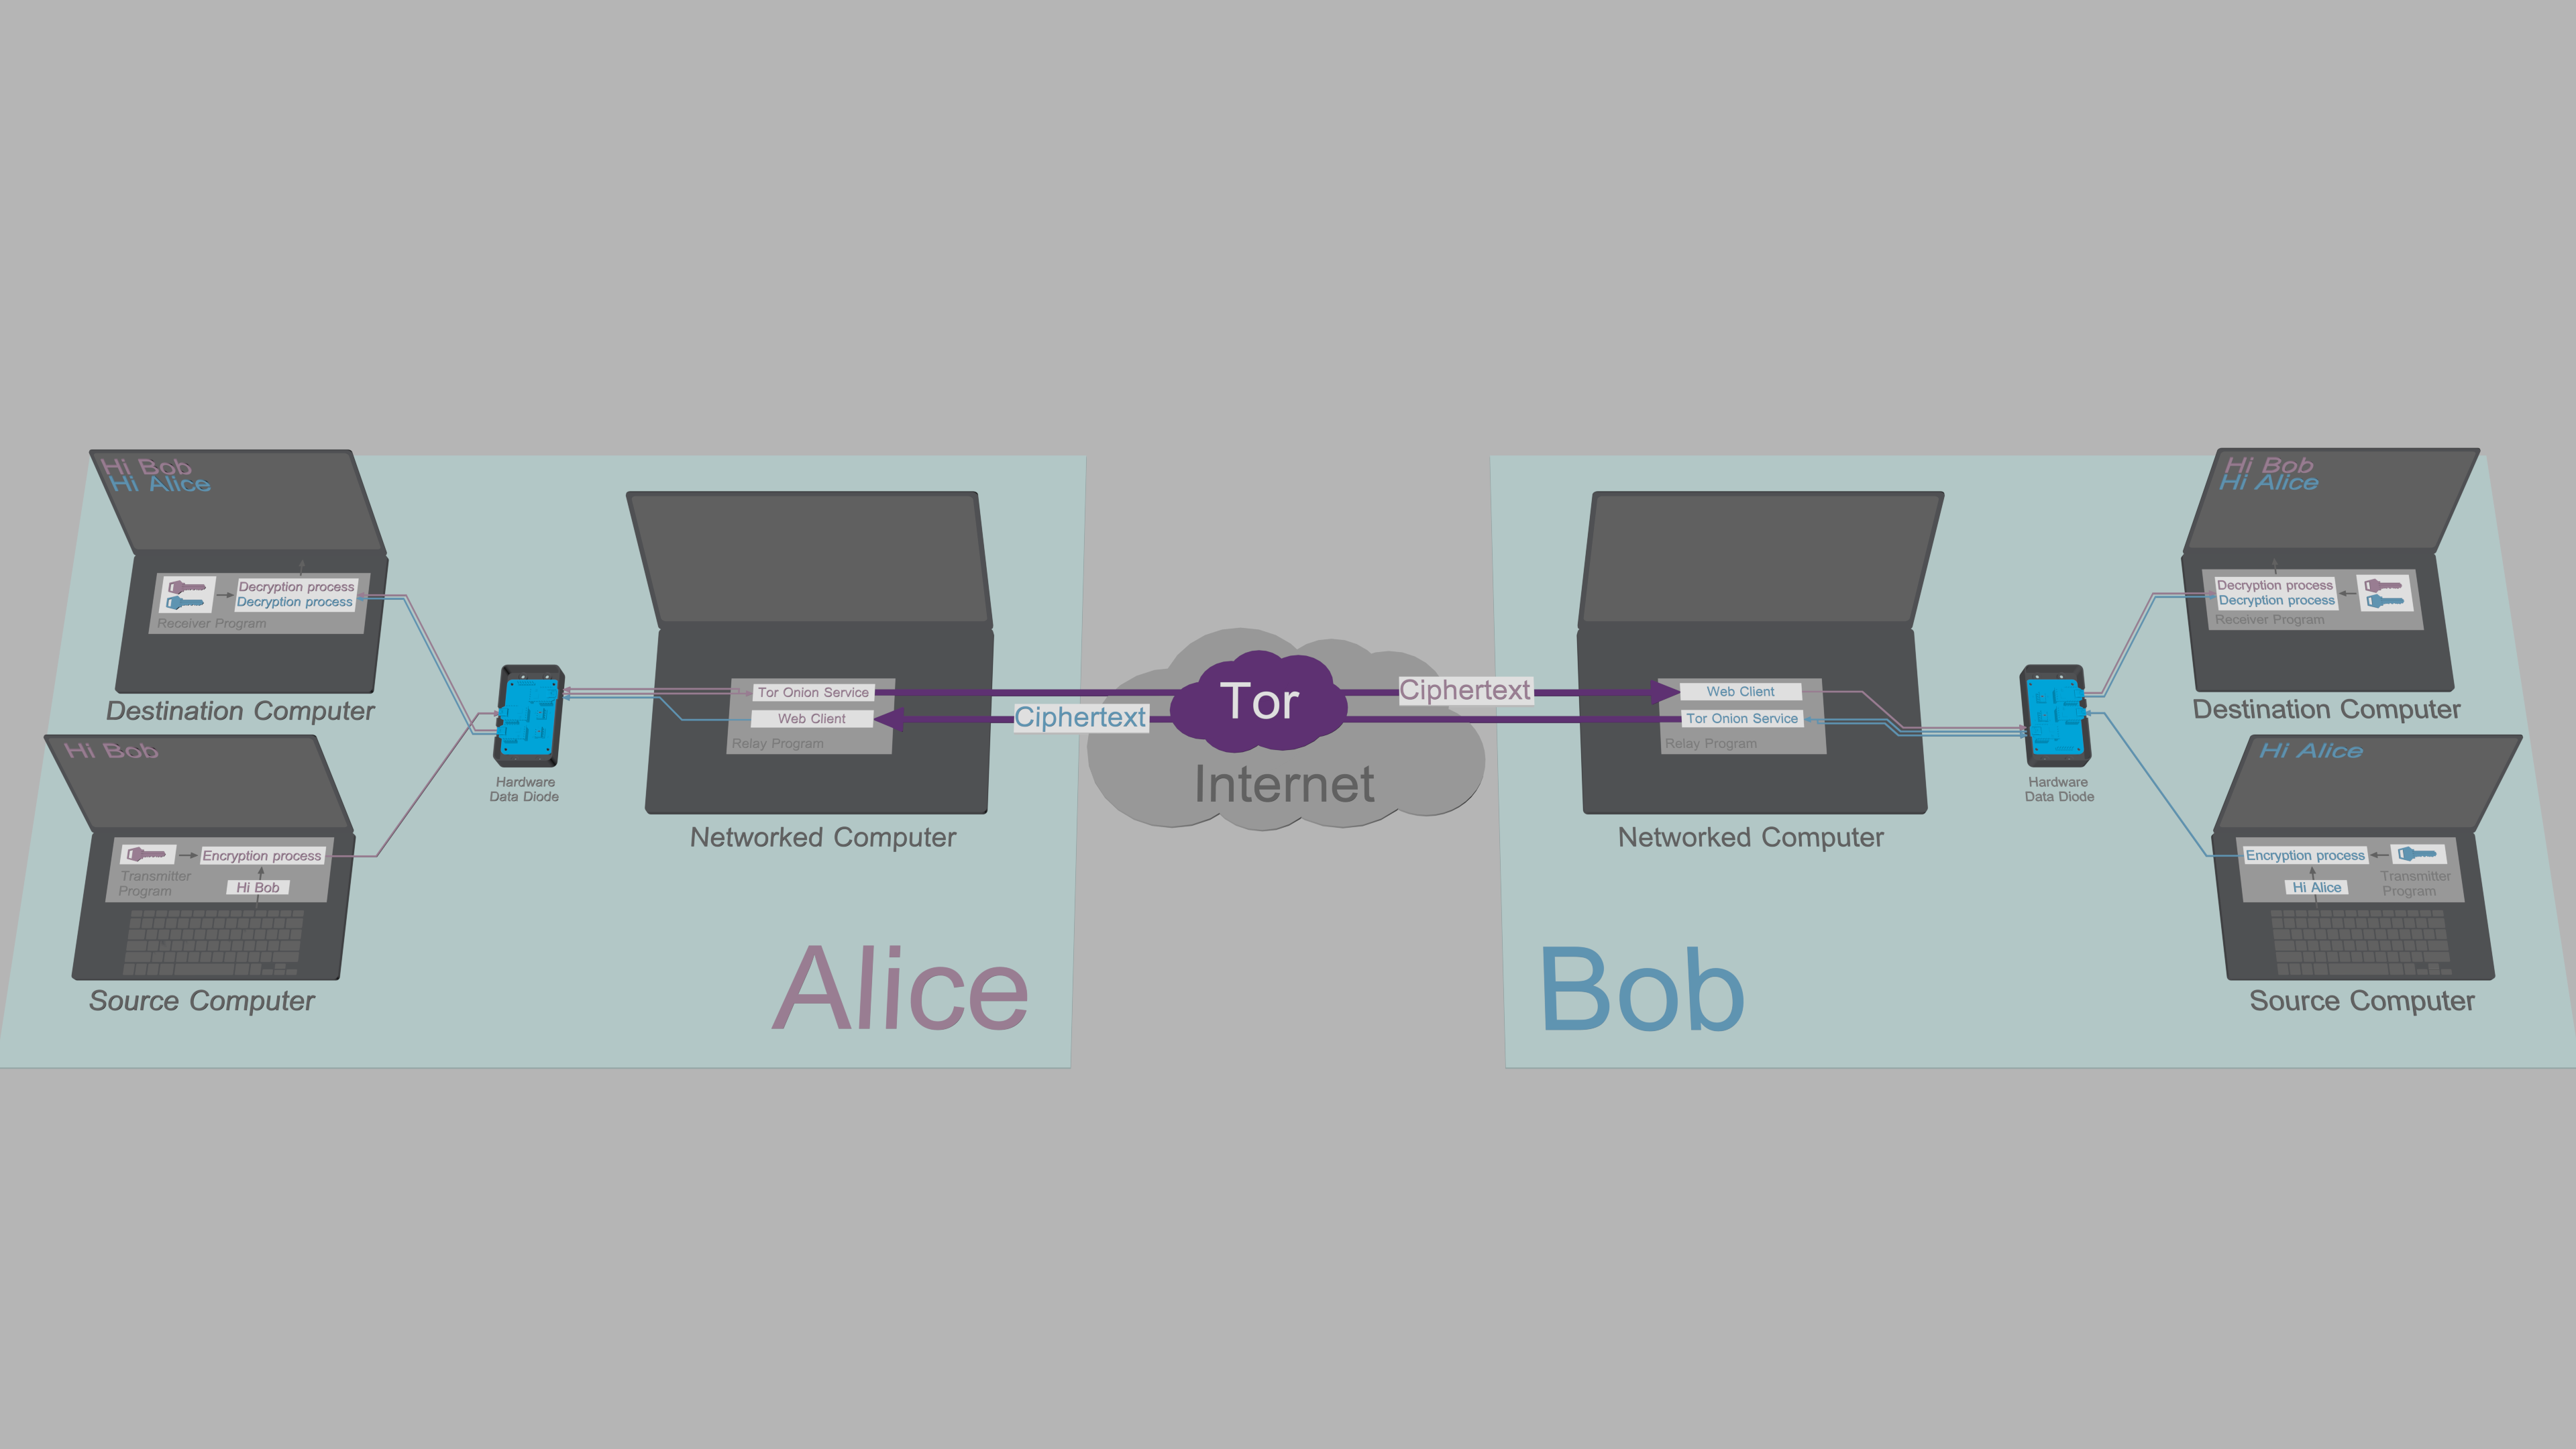
<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) è un sistema di messaggistica [peer-to-peer](https://en.wikipedia.org/wiki/Peer-to-peer) [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) che si basa su un'architettura hardware ad alta affidabilità per proteggere gli utenti dalla [raccolta passiva](https://en.wikipedia.org/wiki/Upstream_collection), dagli [attacchi MITM](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) e, soprattutto, dall'[esfiltrazione remota delle chiavi](https://en.wikipedia.org/wiki/Data_exfiltration). TFC è progettato per persone con uno dei modelli di minaccia più complessi: gruppi di criminalità organizzata e hacker sponsorizzati da stati nazionali che aggirano la crittografia end-to-end delle tradizionali app di messaggistica sicura compromettendo l'endpoint. --- ### ATTENZIONE, LEGGERE: [TFC 2.26.04 /rr command enables slow covert data exfiltration.](https://github.com/maqp/tfc/issues/139) ### tl;dr: Smetti di usare il comando `/rr`. --- #### Crittografia all'avanguardia TFC utilizza la [crittografia end-to-end](https://en.wikipedia.org/wiki/End-to-end_encryption) [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) con [autenticazione deniabile](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) per proteggere tutti i messaggi e i file inviati a singoli destinatari e gruppi. Le chiavi simmetriche sono [pre-condivise](https://en.wikipedia.org/wiki/Pre-shared_key), oppure scambiate usando [X448](https://eprint.iacr.org/2015/625.pdf), le cui [impronte digitali](https://en.wikipedia.org/wiki/Public_key_fingerprint) in base 10 vengono verificate tramite un canale fuori banda. TFC fornisce [segretezza in avanti](https://en.wikipedia.org/wiki/Forward_secrecy) per ogni messaggio con un [hash ratchet](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) basato su [BLAKE2b](https://blake2.net/blake2.pdf). Tutti i dati persistenti dell'utente sono crittografati localmente usando XChaCha20-Poly1305, la cui chiave è derivata da password e salt usando [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf), i cui parametri sono automaticamente ottimizzati secondo le migliori pratiche. La generazione delle chiavi di TFC si basa su [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html) del kernel Linux, una syscall per il suo [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator) basato su ChaCha20. #### Anonimo per progettazione TFC instrada tutte le comunicazioni esclusivamente attraverso la rete di anonimato [Tor](https://2019.www.torproject.org/about/overview.html.en). Utilizza i ([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) [Tor Onion Services](https://2019.www.torproject.org/docs/onion-services) per consentire una comunicazione P2P che non esce mai dalla rete Tor. Questo rende difficile per gli utenti deanominizzarsi accidentalmente. Significa anche che, a differenza dei messenger (de)centralizzati, non esiste un server di terze parti con accesso ai metadati degli utenti, come chi sta parlando con chi, quando e quanto. L'architettura di rete fa sì che TFC venga eseguito esclusivamente sui dispositivi dell'utente. Non ci sono pubblicità né tracciamento, e non raccoglie alcun dato sull'utente. Tutti i dati sono sempre cifrati con chiavi controllate dall'utente, e i database non lasciano mai il dispositivo dell'utente. L'utilizzo degli Onion Services significa anche che non è necessaria alcuna registrazione di un account. Al primo avvio TFC genera un account TFC casuale (un indirizzo Onion Service) per l'utente, ad esempio `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`. Conoscendo questo account TFC, chiunque può inviare all'utente una richiesta di contatto e parlargli senza mai apprendere la sua identità reale, l'indirizzo IP o la geolocalizzazione. La geolocalizzazione protetta rende gli attacchi fisici molto difficili, perché l'attaccante non sa dove si trovi il dispositivo sul pianeta. Allo stesso tempo rende la comunicazione resistente alla censura: bloccare TFC richiede di bloccare Tor in modo categorico, a livello nazionale. TFC dispone anche di una modalità di mascheramento del traffico che nasconde il tipo, la quantità e la programmazione della comunicazione, anche se il dispositivo dell'utente esposto alla rete viene compromesso. Per fornire un'ulteriore protezione dei metadati dai malintenzionati, la parte di TFC esposta a Internet può essere eseguita su [Tails](https://tails.boum.org/), un sistema operativo incentrato sulla privacy e sull'anonimato che non contiene file personali dell'utente (il che rende difficile dedurre a chi appartenga l'endpoint) e che fornisce [ulteriori livelli di protezione](https://github.com/Whonix/onion-grater) per garantire l'anonimato. #### Primo sistema di messaggistica con sicurezza degli endpoint TFC è progettato per essere utilizzato in una configurazione hardware che fornisce una solida [sicurezza degli endpoint](https://en.wikipedia.org/wiki/Endpoint_security). Questa configurazione utilizza tre computer per endpoint: i processi di cifratura e decifratura sono separati tra loro su due computer isolati, il Source Computer e il Destination Computer. Questi due dispositivi sono dedicati a TFC. Questo [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) suddiviso interagisce con la rete tramite il computer quotidiano dell'utente, chiamato Networked Computer. In TFC i dati si spostano dal Source Computer al Networked Computer, e dal Networked Computer al Destination Computer, in modo unidirezionale. L'unidirezionalità del flusso di dati è imposta, poiché i dati vengono trasferiti da un dispositivo all'altro solo attraverso un [data diode](https://en.wikipedia.org/wiki/Unidirectional_network) a progetto hardware libero, collegato ai tre computer tramite un cavo USB per dispositivo. I Source e Destination Computer non sono connessi a Internet, né a qualsiasi altro dispositivo oltre al data diode. 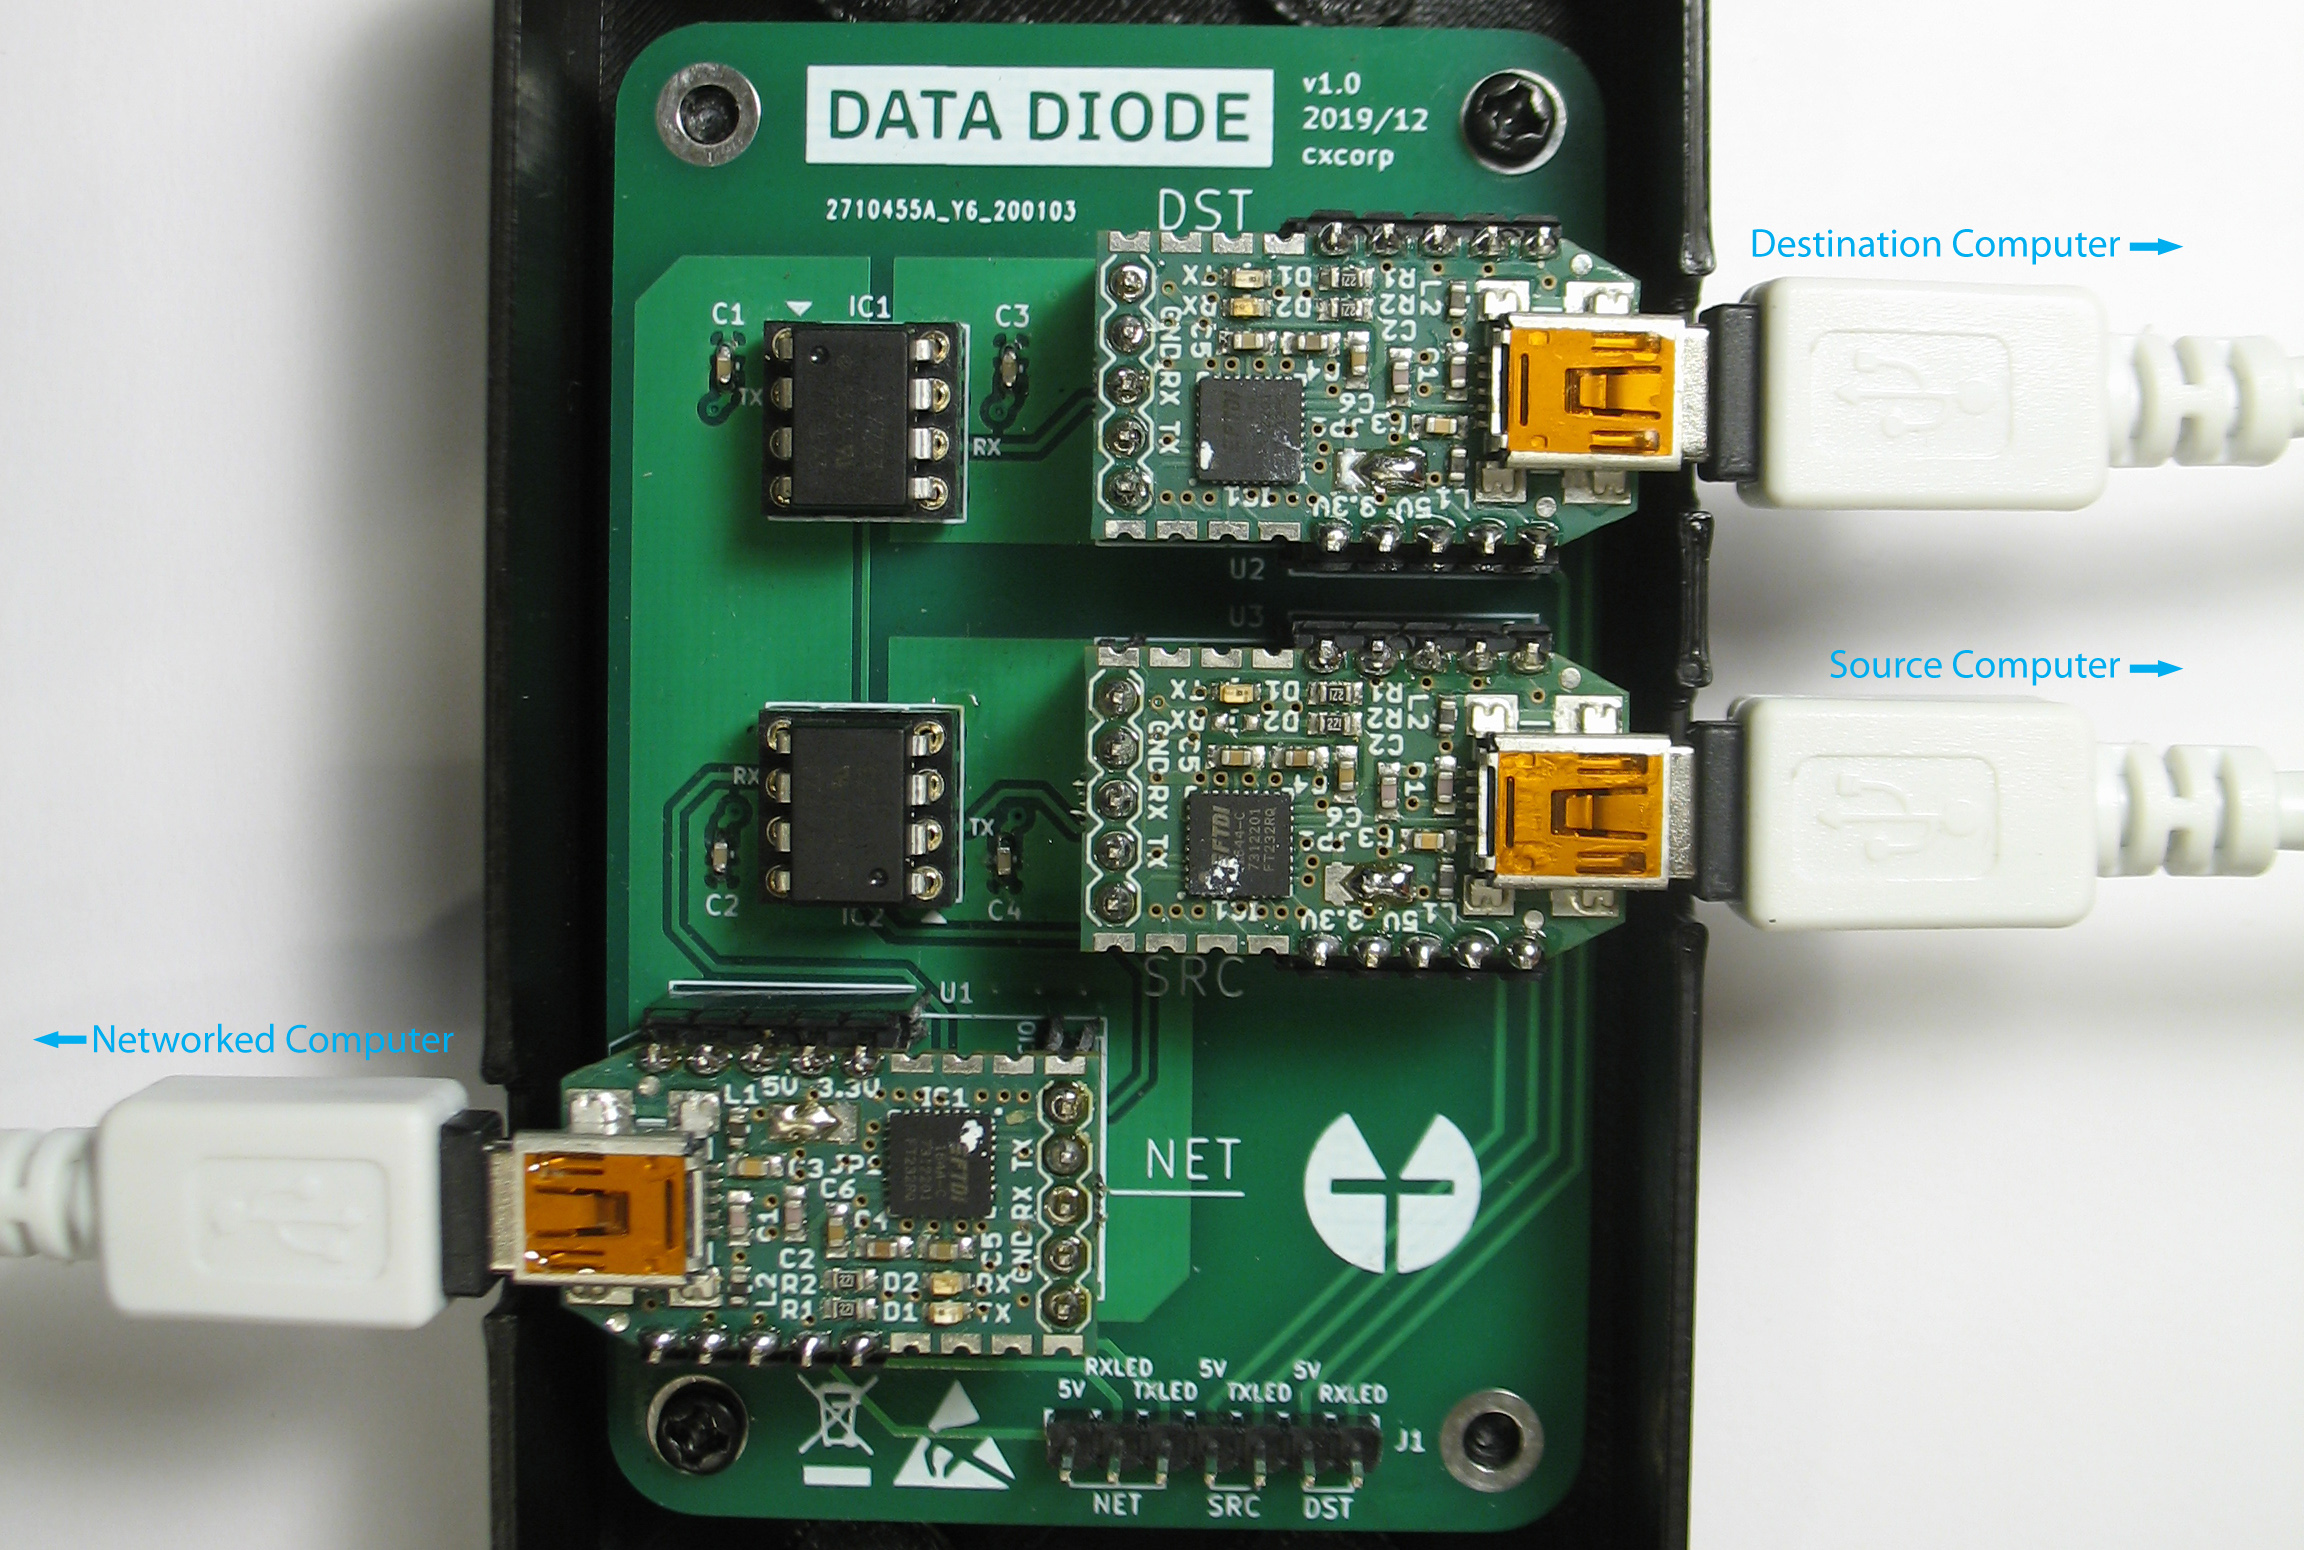 [Data diode di TFC](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) Il ripetitore ottico all'interno degli [optocoupler](https://en.wikipedia.org/wiki/Opto-isolator) del data diode impone la direzione della trasmissione dei dati con le leggi fondamentali della fisica. Questa protezione è così solida che le implementazioni certificate dei data diode si trovano tipicamente nella protezione delle infrastrutture critiche e nelle reti governative, dove il livello di classificazione dei dati varia tra i sistemi. Un data diode potrebbe ad esempio consentire l'accesso alle letture del sistema di sicurezza di una centrale nucleare \[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)], impedendo al contempo agli attaccanti di sfruttare questi sistemi critici. Un caso d'uso alternativo è consentire l'importazione di dati da sistemi meno sicuri verso quelli che contengono documenti classificati che devono essere protetti dall'esfiltrazione \[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]. In TFC il data diode hardware garantisce che nessuna delle due metà del TCB possa essere acceduta in modo bidirezionale. Poiché la protezione si basa sui limiti fisici delle capacità dell'hardware, nessun malware, nemmeno un [exploit zero-day](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits) può aggirare la sicurezza fornita dal data diode. ### Come funziona Con l'hardware in posizione, tutto ciò che resta da fare agli utenti è avviare il programma TFC specifico del dispositivo su ciascun computer. 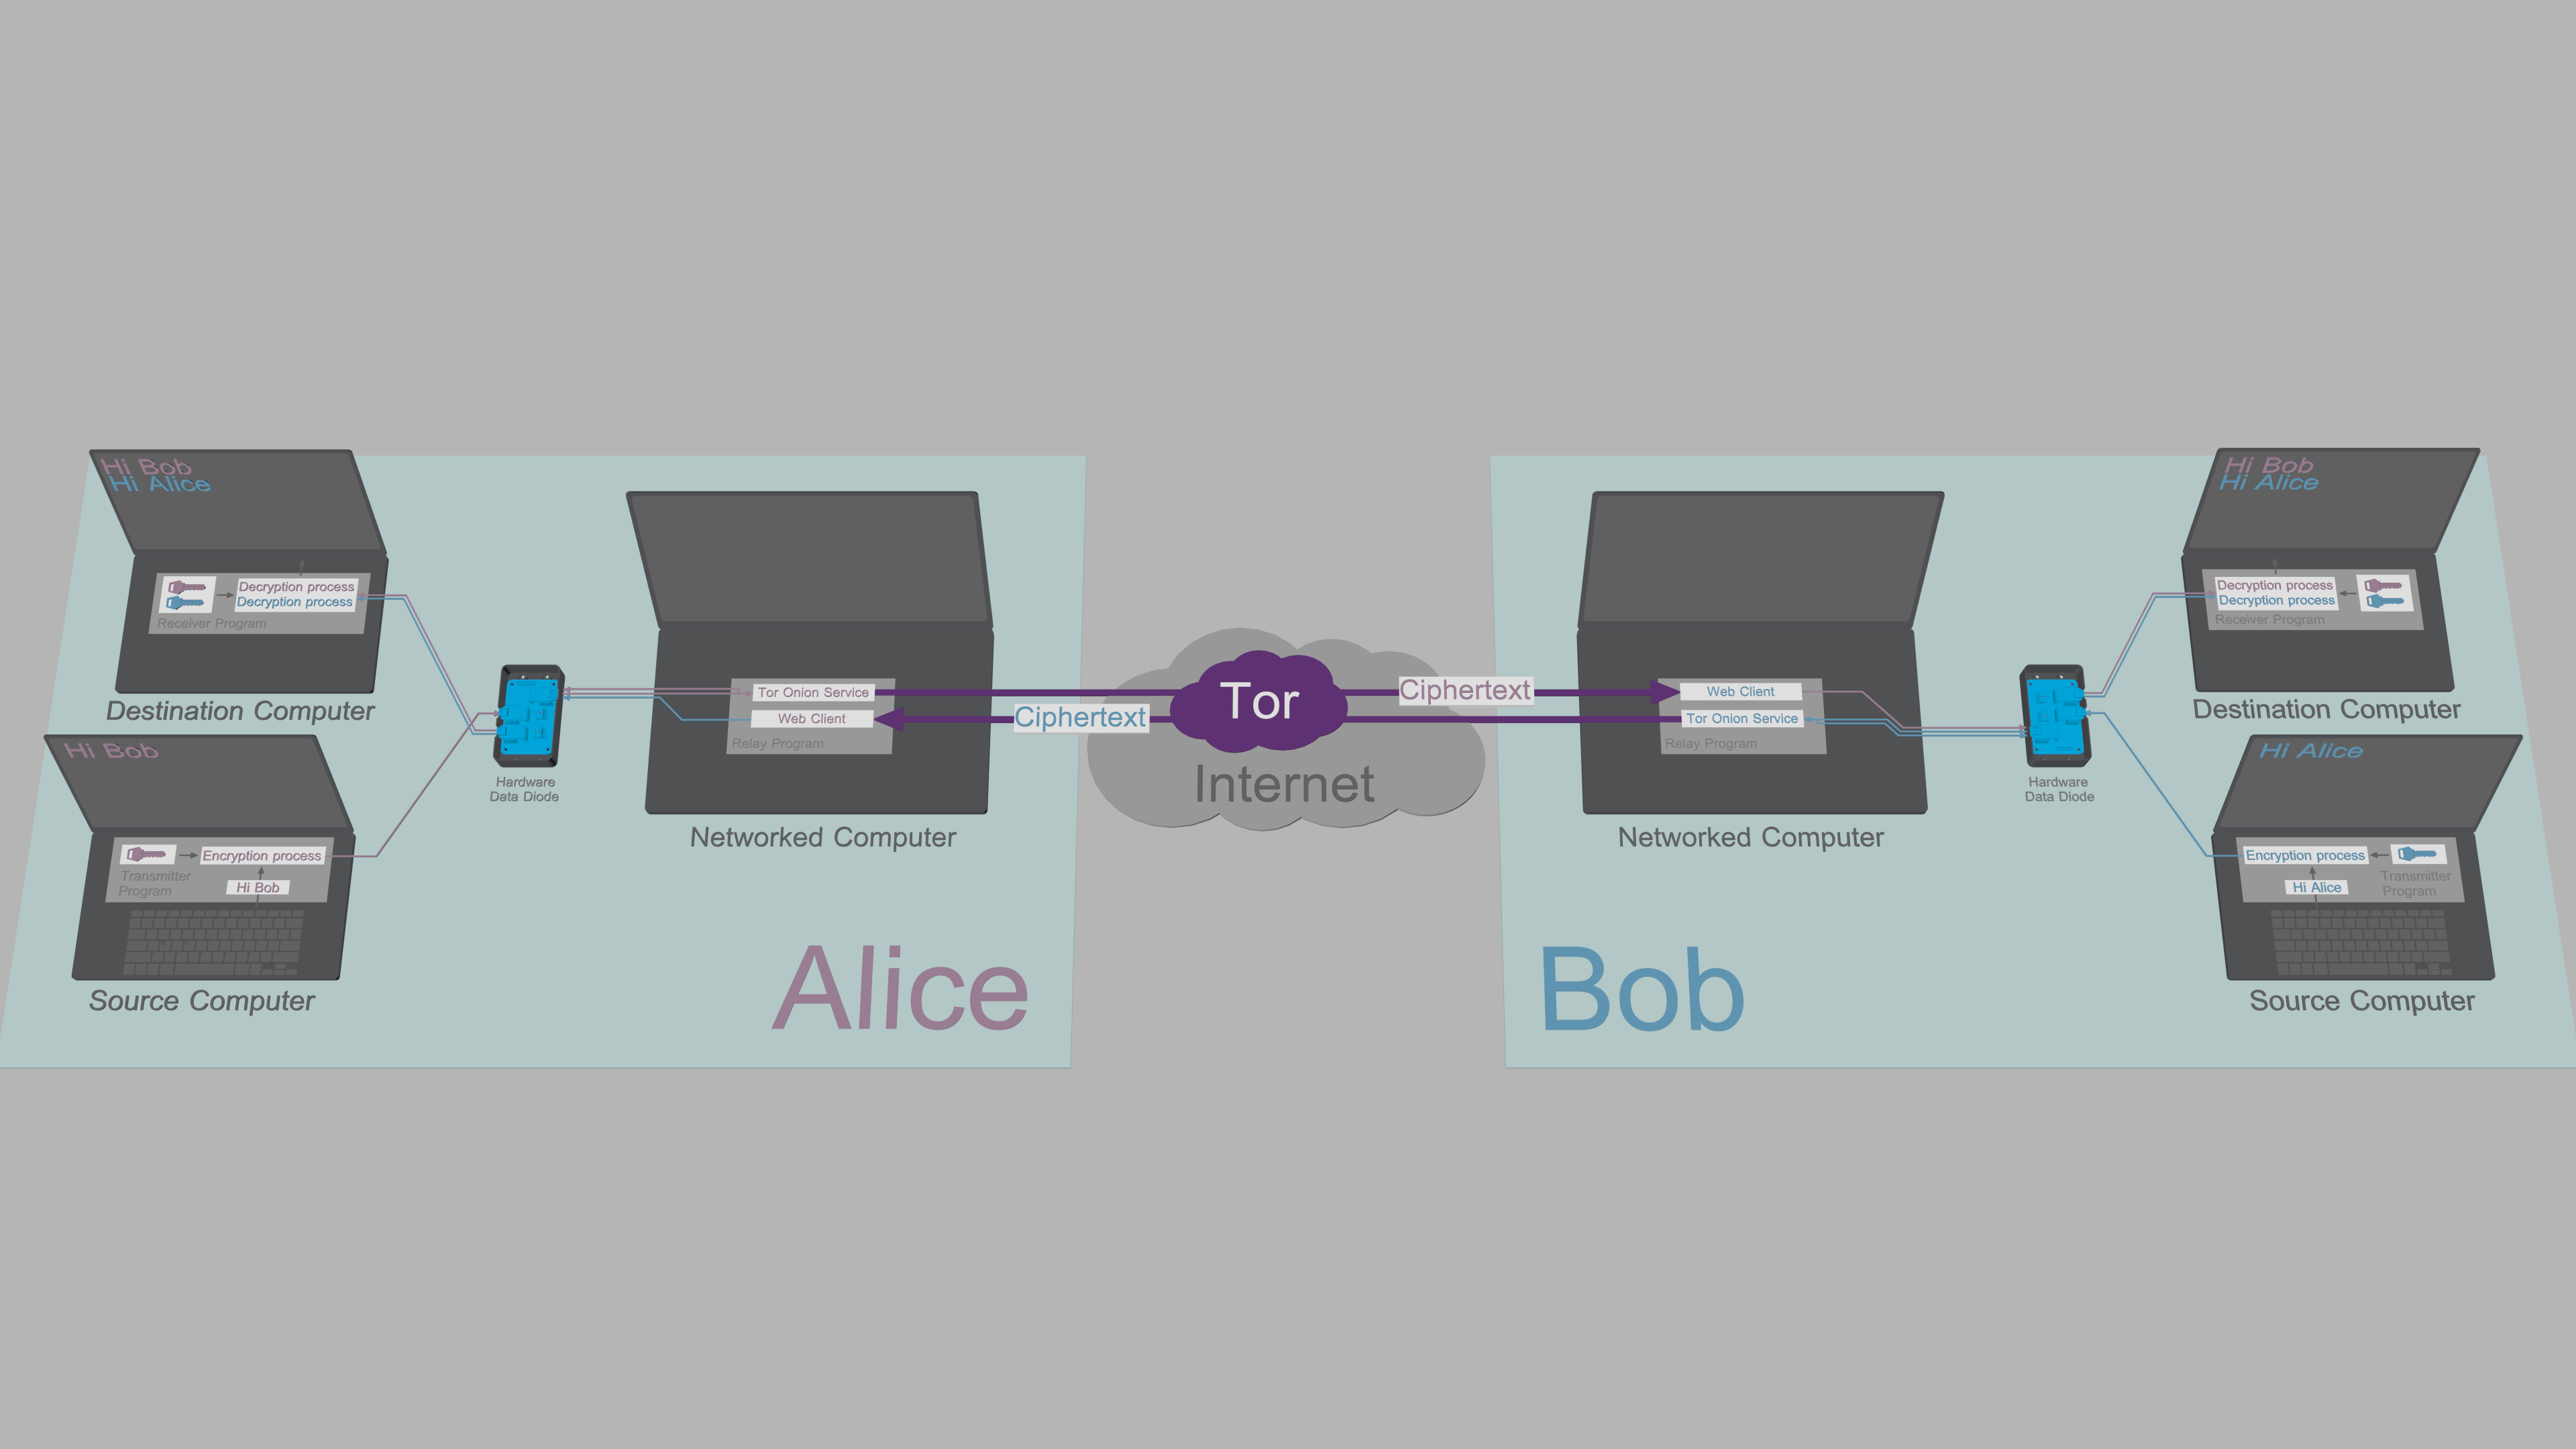 [Panoramica del sistema](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) Nell'illustrazione sopra, Alice inserisce messaggi e comandi nel Programma Trasmettitore in esecuzione sul suo Computer Sorgente. Il Programma Trasmettitore cifra e firma i dati in chiaro e inoltra i testi cifrati dal Computer Sorgente al suo Computer in Rete attraverso il data diode. Il Programma Relay sul Computer in Rete di Alice inoltra comandi e copie dei messaggi in uscita al suo Computer di Destinazione tramite il data diode. Il Programma Ricevitore sul Computer di Destinazione di Alice autentica, decifra ed elabora il messaggio/comando ricevuto. Il Programma Relay di Alice condivide messaggi e file con Bob tramite un Tor Onion Service. Il client web del Programma Relay di Bob recupera il testo cifrato dall'Onion Service di Alice e lo inoltra al suo Computer di Destinazione attraverso il suo data diode. Il Programma Ricevitore di Bob quindi autentica, decifra ed elabora il messaggio/file ricevuto. Quando Bob risponde, digiterà il suo messaggio nel Programma Trasmettitore sul suo Computer Sorgente e, dopo un processo speculare, Alice leggerà il messaggio dal Programma Ricevitore sul suo Computer di Destinazione. Tutto questo avviene in modo trasparente e automatico. ### Perché chiavi e testi in chiaro non possono essere esfiltrati L'architettura descritta sopra utilizza contemporaneamente sia [il modello classico che il modello alternativo di data diode](https://en.wikipedia.org/wiki/Unidirectional_network#Usage) per consentire la comunicazione bidirezionale tra due utenti, fornendo al contempo sicurezza degli endpoint imposta dall'hardware: 1. Il Computer di Destinazione utilizza il modello classico di data diode. Ciò significa che può ricevere dati dal Computer in Rete non sicuro, ma non è in grado di inviare dati indietro al Computer in Rete. Il Programma Ricevitore è progettato per funzionare con questi vincoli. Sebbene il Programma Ricevitore autentichi e validi tutti i dati in ingresso, non è escluso che un malware possa comunque infiltrarsi nel Computer di Destinazione. Nel caso in cui ciò accadesse, il malware non sarebbe in grado di esfiltrare chiavi sensibili o testi in chiaro verso il Computer in Rete, poiché il data diode impedisce tutto il traffico in uscita. 2. Il Computer Sorgente utilizza il modello alternativo del diodo di dati. Ciò significa che il Programma Trasmettitore può inviare dati cifrati al Computer in Rete non sicuro senza doversi preoccupare di essere compromesso. Il diodo di dati è privo dell'hardware che consentirebbe la trasmissione di dati verso il Computer Sorgente, il che protegge il Computer Sorgente da tutti gli attacchi remoti. Il Programma Trasmettitore è inoltre progettato per funzionare entro i vincoli di flusso di dati introdotti dal diodo di dati; per consentire gli scambi di chiavi, le brevi chiavi pubbliche a curva ellittica vengono inserite manualmente dall'utente. 3. Il Computer in Rete viene utilizzato partendo dal presupposto che possa essere compromesso da un attaccante remoto: tutti i dati sensibili che passano attraverso il Programma Relay sono protetti con [cifratura autenticata](https://en.wikipedia.org/wiki/Authenticated_encryption) senza eccezioni. Poiché l'attaccante non è in grado di esfiltrare le chiavi di decifratura dal Computer Sorgente o dal Computer di Destinazione, i testi cifrati ottenuti dal Computer in Rete non hanno alcun valore per l'attaccante. 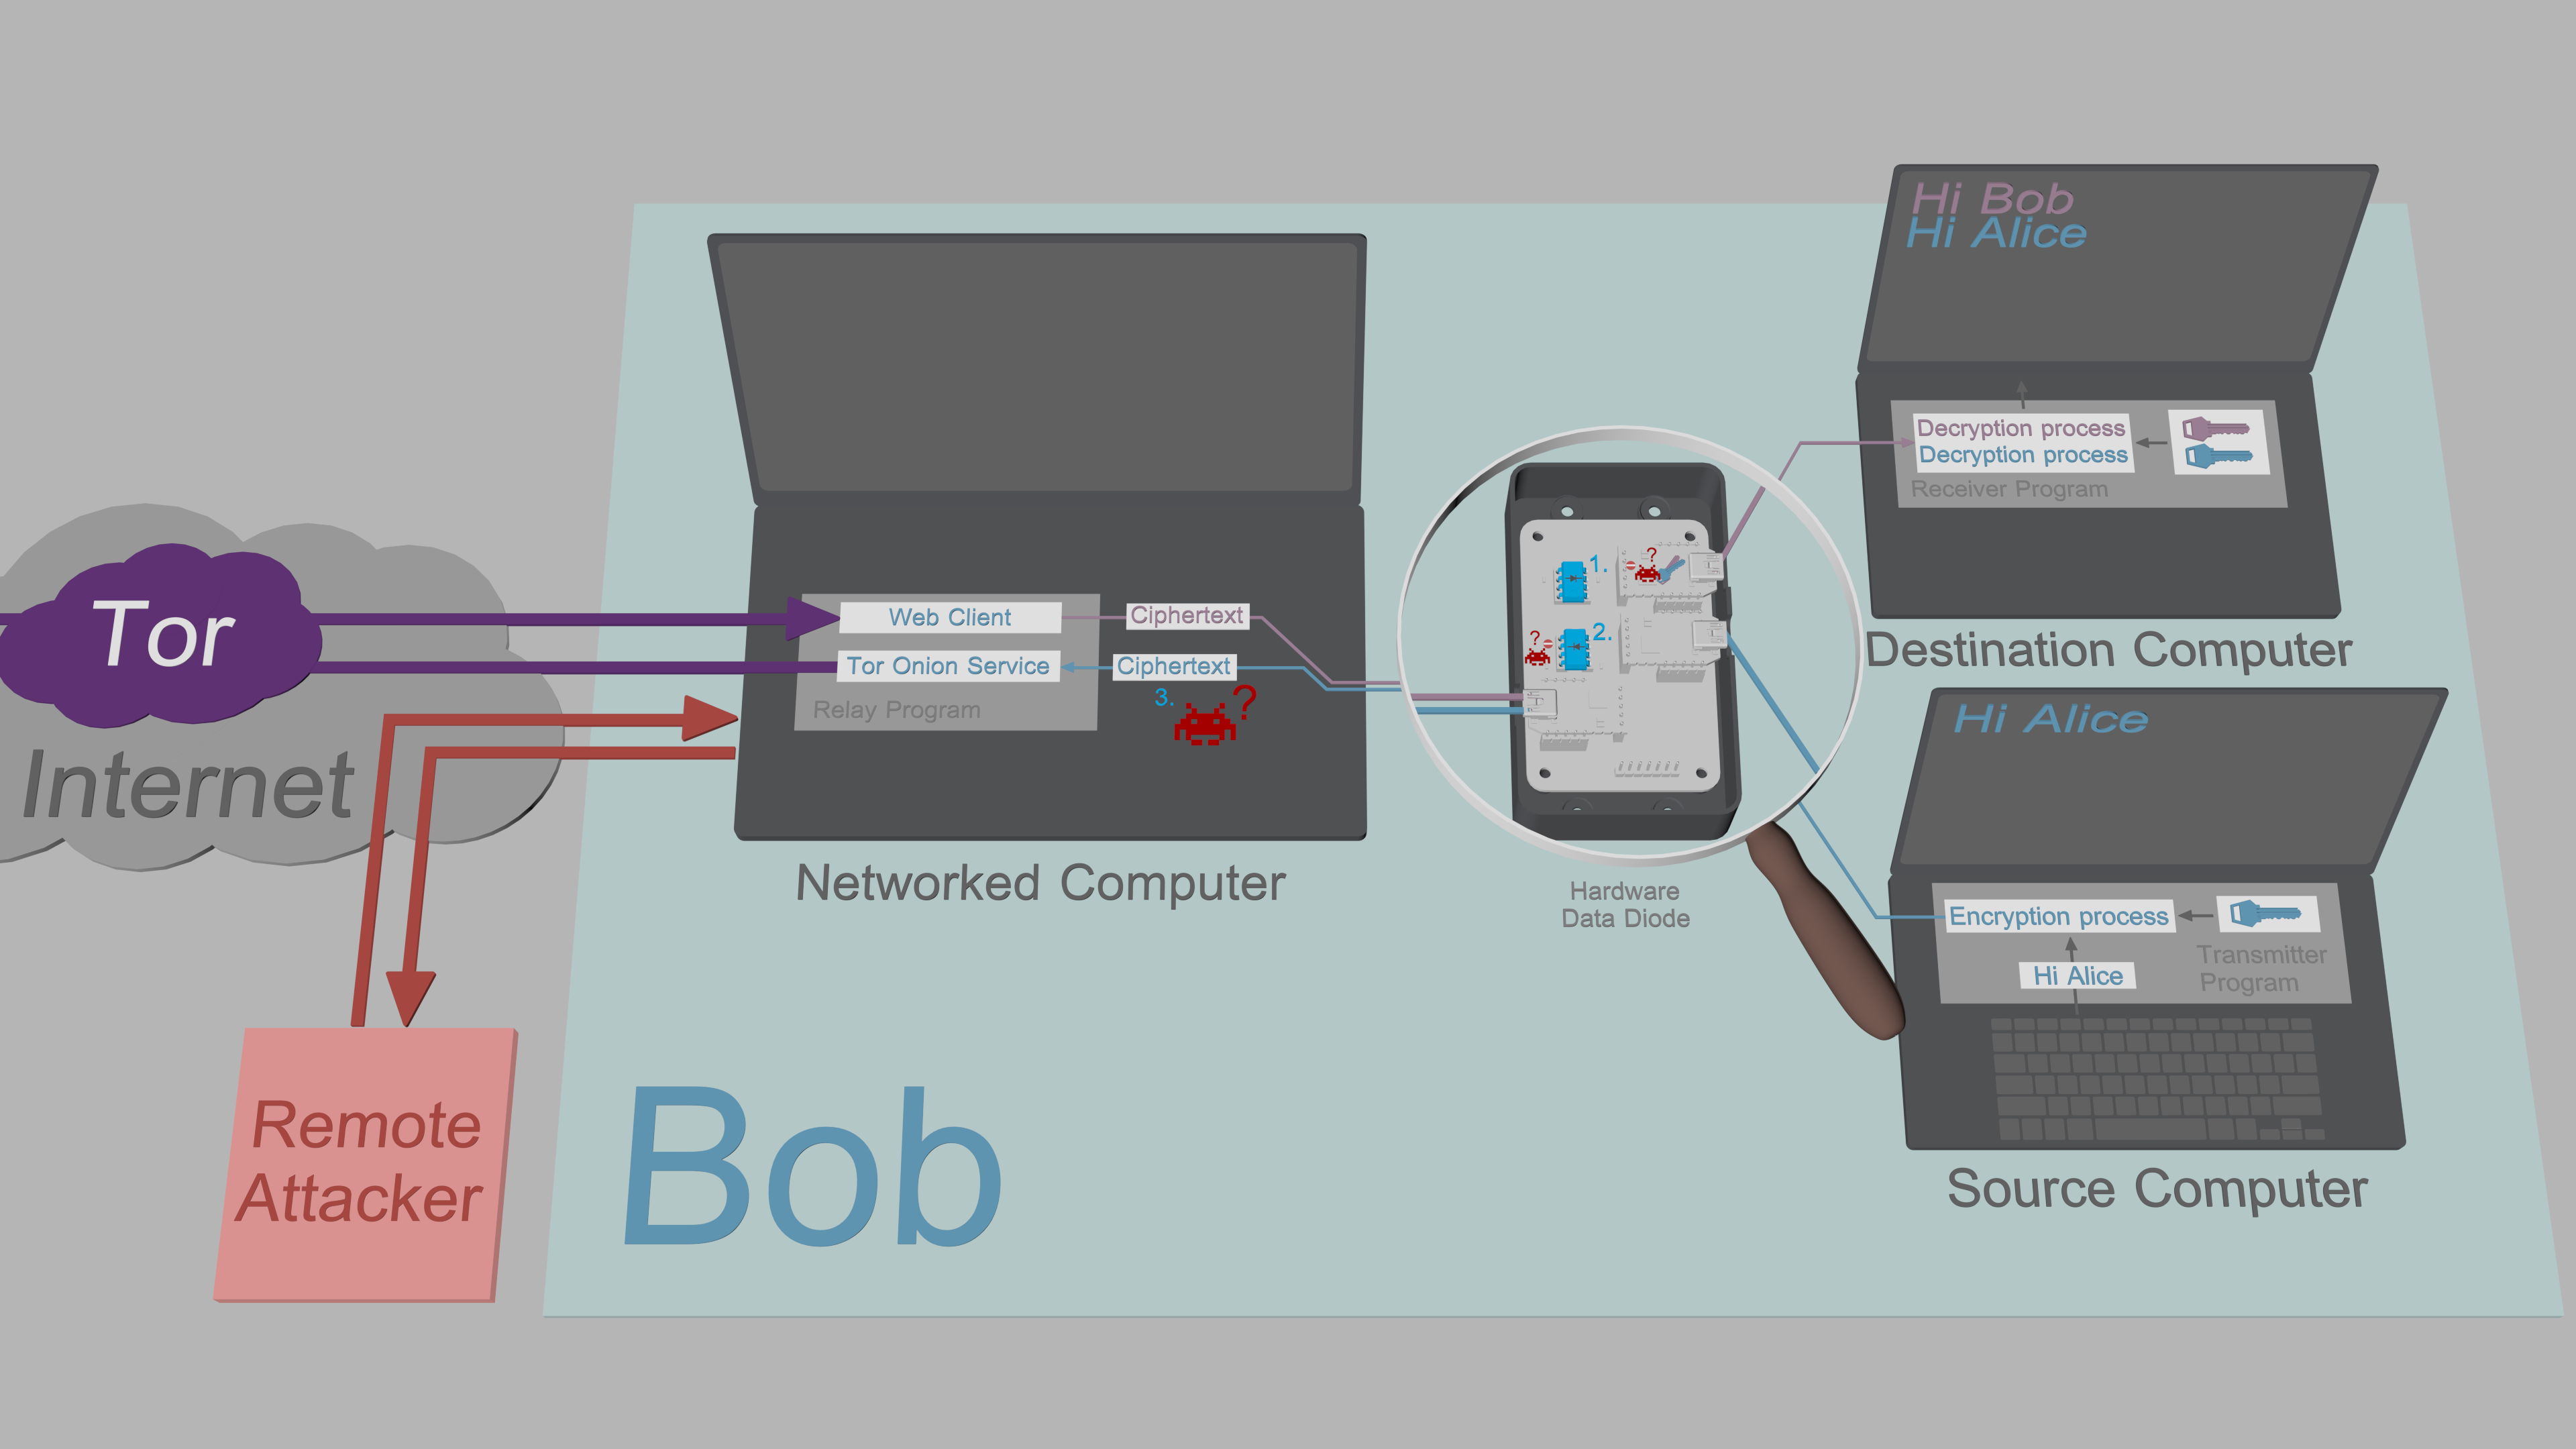 [Sicurezza contro l'esfiltrazione](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Soluzione intermedia isolata con Qubes Per alcuni utenti gli [APT](https://en.wikipedia.org/wiki/Advanced_persistent_threat) del mondo moderno non fanno parte del modello di minaccia, e per altri il requisito di dover costruire da soli il diodo di dati è un ostacolo insormontabile. Tuttavia, per tutti loro, conservare le chiavi private su un dispositivo in rete rappresenta comunque un rischio per la sicurezza. Per soddisfare le esigenze di questi utenti, TFC può essere eseguito anche in tre macchine virtuali [Qubes](https://www.qubes-os.org/) dedicate. Con la configurazione Qubes, l'isolamento è fornito dall' [hypervisor Xen](https://xenproject.org/users/security/), e l'unidirezionalità del flusso di dati tra le VM è imposta dal [framework qrexec](https://www.qubes-os.org/doc/qrexec/) di Qubes. Questo meccanismo di isolamento intermedio viene eseguito su un singolo computer, il che significa che non è necessario alcun diodo di dati hardware. ### Sistemi operativi supportati #### Computer Sorgente/Destinazione - Arch Linux e i suoi derivati - Debian e i suoi derivati (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (VM Debian 13) #### Computer in Rete - Arch Linux e i suoi derivati - Debian e i suoi derivati (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (VM Debian 13) - Tails 7.6 ### Ulteriori informazioni [Modello di minaccia](https://github.com/maqp/tfc/wiki/Threat-model)<br> [FAQ](https://github.com/maqp/tfc/wiki/FAQ)<br> [Progettazione della sicurezza](https://github.com/maqp/tfc/wiki/Security-design)<br> Diodo di dati hardware<Br> [Versione breadboard](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard)) (Facile)<br> [Versione perfboard](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard)) (Intermedio)<br> [Versione PCB](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB)) (Avanzato)<br> Come si usa<br> [Installazione](https://github.com/maqp/tfc/wiki/Installation)<br> [Configurazione della password principale](https://github.com/maqp/tfc/wiki/Master-Password)<br> [Configurazione delle chiavi locali](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Configurazione del servizio Onion](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [Scambio di chiavi X448](https://github.com/maqp/tfc/wiki/X448)<br> [Chiavi pre-condivise](https://github.com/maqp/tfc/wiki/PSK)<br> [Comandi](https://github.com/maqp/tfc/wiki/Commands)<br> [Registro degli aggiornamenti](https://github.com/maqp/tfc/wiki/Update-Log)<br>






