
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/malwaredllc/byob
Sniffing e Analisi dei PacchettiEscalation di PrivilegiGenerazione di PayloadMeccanismi di PersistenzaScansione PortePost-ExploitCommand and ControlApprendimento e FormazioneStrumento di Accesso Remoto
GitHubmalwaredllc/byob

byob

Un framework post-exploitation open-source per studenti, ricercatori e sviluppatori.

9.5k2.1k402 anni faRevisionato da Kitploit
Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Banner

license version Coverage Status Discord Tweet

Domande? Consulta la documentazione o unisciti al nostro server di supporto Discord

Disclaimer: Questo progetto dovrebbe essere utilizzato solo per test autorizzati o scopi educativi.

BYOB è un framework open-source di post-exploitation per studenti, ricercatori e sviluppatori. Include funzionalità come:

  • Server di comando e controllo con interfaccia utente intuitiva
  • Generatore di payload personalizzati per più piattaforme
  • 12 moduli di post-exploitation

È progettato per permettere a studenti e sviluppatori di implementare facilmente il proprio codice e aggiungere nuove fantastiche funzionalità senza dover scrivere un server C2 o uno strumento di amministrazione remota da zero.

Questo progetto ha 2 parti principali: l'applicazione originale basata su console (/byob) e l'interfaccia web (/web-gui).

Interfaccia Web

Dashboard

Un pannello di controllo per il tuo server C2 con un'interfaccia punta-e-clicca per eseguire moduli di post-exploitation. Il pannello include una mappa interattiva delle macchine client e una dashboard che consente un'amministrazione efficiente e intuitiva delle macchine client.
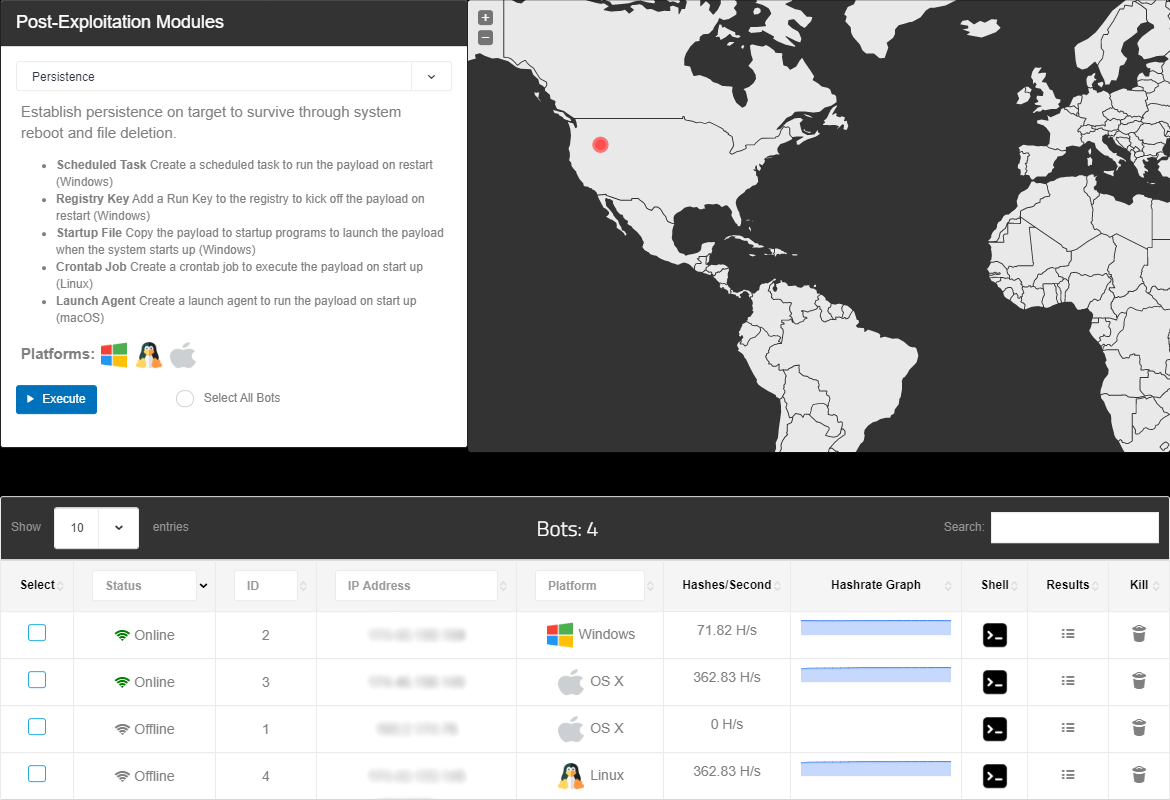
dashboard_preview

Generatore di Payload

Il generatore di payload usa magia nera che coinvolge container Docker e server Wine per compilare payload eseguibili per qualsiasi piattaforma/architettura tu selezioni. Questi payload generano shell TCP inverse con comunicazione sulla rete crittografata tramite AES-256 dopo aver generato una chiave simmetrica sicura utilizzando Diffie-Hellman IKE.
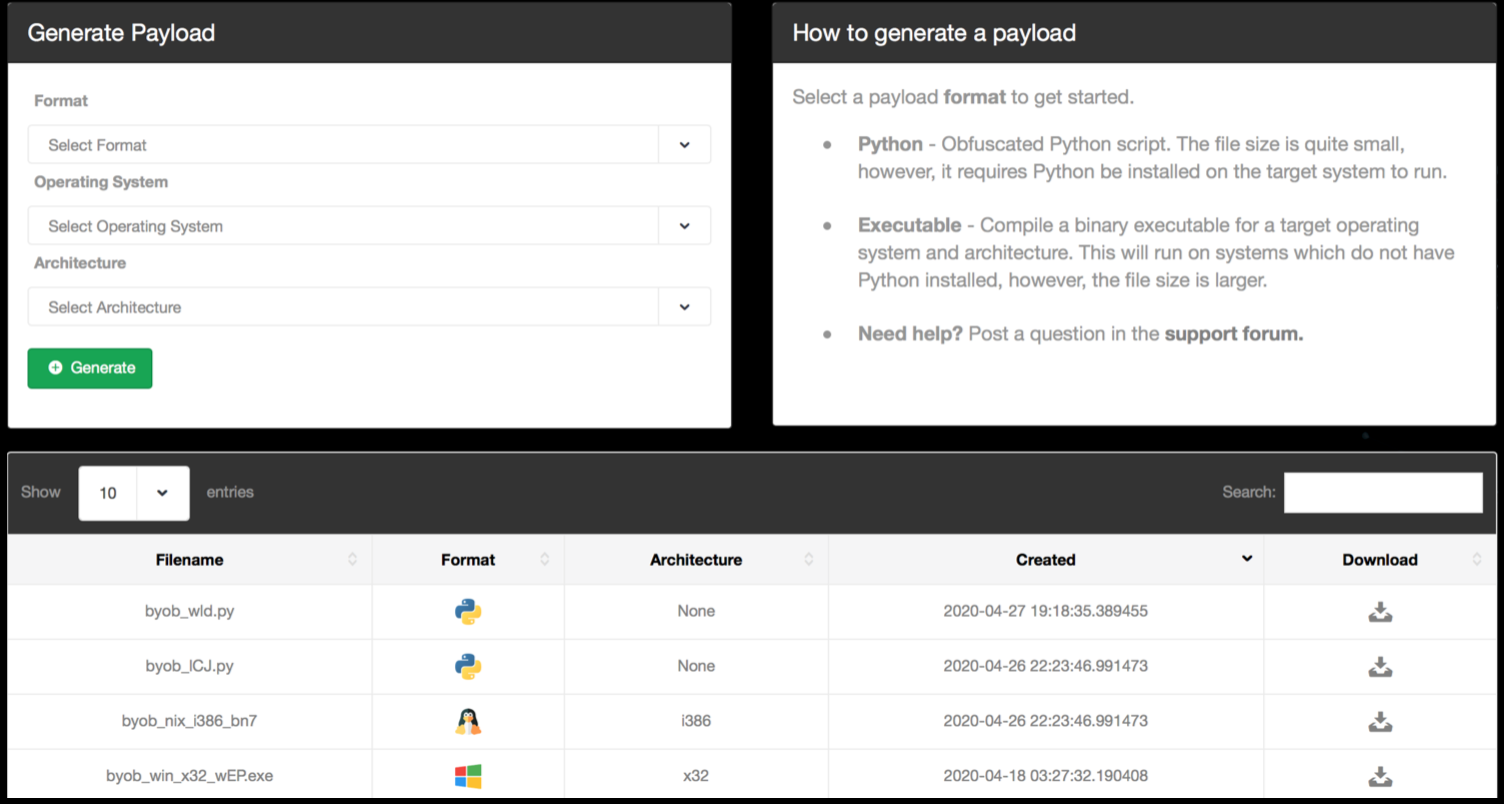
payloads_preview

Emulatore di Terminale

L'app web include un emulatore di terminale nel browser così da poter ancora avere accesso diretto alla shell anche quando si utilizza l'interfaccia web.
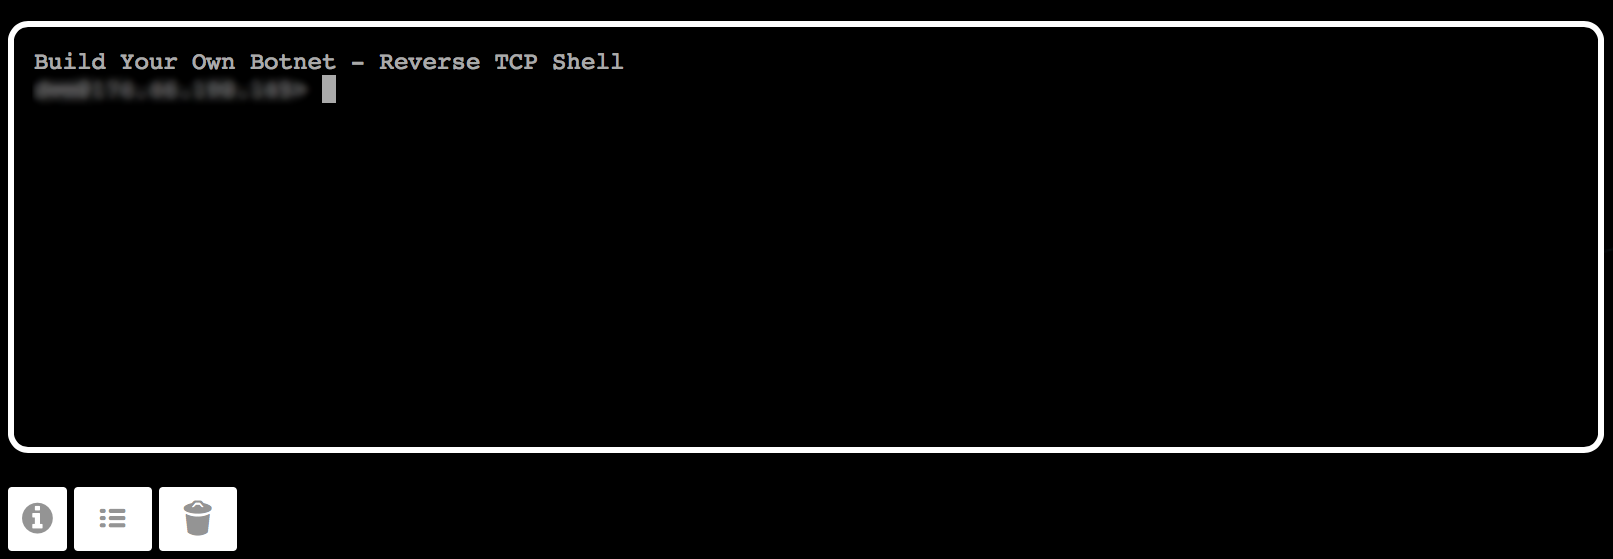
terminal_preview

Applicazione Console

Client

client

Genera client completamente non rilevabili con payload staged, import remoti e moduli di post-exploitation illimitati

  1. Import remoti: importa pacchetti di terze parti dal server senza scriverli su disco o scaricarli/installarli
  2. Niente scritto su disco: i client non scrivono mai nulla sul disco - nemmeno file temporanei (non vengono effettuate chiamate IO) perché gli import remoti permettono di caricare codice arbitrario in memoria e importarlo direttamente nel processo in esecuzione
  3. Zero dipendenze (nemmeno Python stesso): il client funziona solo con la libreria standard di Python, importa remotamente qualsiasi pacchetto/modulo non standard dal server, e può essere compilato con un interprete Python standalone in un eseguibile binario portatile formattato per qualsiasi piattaforma/architettura, permettendogli di funzionare su qualsiasi cosa, anche quando Python stesso è assente sull'host di destinazione
  4. Aggiungi nuove funzionalità con solo 1 click: qualsiasi script, modulo o pacchetto Python che copi nella directory ./byob/modules/ diventa automaticamente importabile remotamente e direttamente utilizzabile da ogni client mentre il tuo server di comando e controllo è in esecuzione
  5. Scrivi i tuoi moduli: un template di modulo base è fornito nella directory ./byob/modules/ per rendere la scrittura dei tuoi moduli un processo semplice e senza intoppi
  6. Esegui moduli illimitati senza aumentare la dimensione del file: usa gli import remoti per aggiungere funzionalità illimitate senza aggiungere un singolo byte alla dimensione del client
  7. Completamente aggiornabile: ogni client controllerà periodicamente il server per nuovi contenuti disponibili per l'import remoto e aggiornerà dinamicamente le sue risorse in memoria se è stato aggiunto/rimosso qualcosa
  8. Indipendente dalla piattaforma: tutto è scritto in Python (un linguaggio indipendente dalla piattaforma) e i client generati possono opzionalmente essere compilati in un eseguibile portatile (Windows) o raggruppati in un'applicazione standalone (macOS)
  9. Bypass dei firewall: i client si connettono al server di comando e controllo tramite connessioni TCP inverse, che bypasseranno la maggior parte dei firewall perché le configurazioni di filtro predefinite bloccano principalmente le connessioni in entrata
  10. Contromisura contro l'antivirus: evita di essere analizzato dall'antivirus bloccando l'avvio di processi con nomi di prodotti antivirus noti
  11. Crittografa i payload per prevenire l'analisi: il payload principale del client è crittografato con una chiave casuale a 256 bit che esiste esclusivamente nello stager del payload generato insieme ad esso
  12. Previeni il reverse-engineering: per impostazione predefinita, i client interrompono l'esecuzione se viene rilevata una macchina virtuale o un sandbox

Moduli

modules

Moduli di post-exploitation importabili remotamente dai client

  1. Persistenza (byob.modules.persistence): stabilisce la persistenza sulla macchina host usando 5 metodi diversi
  2. Packet Sniffer (byob.modules.packetsniffer): esegue un packet sniffer sulla rete host e carica il file .pcap
  3. Escalation dei privilegi (byob.modules.escalate): tenta di bypassare UAC per ottenere privilegi di amministratore non autorizzati
  4. Scanner di porte (byob.modules.portscanner): scansiona la rete locale per altri dispositivi online e porte aperte
  5. Keylogger (byob.modules.keylogger): registra le sequenze di tasti dell'utente e il nome della finestra inserita
  6. Screenshot (byob.modules.screenshot): scatta uno screenshot del desktop dell'utente corrente
  7. Outlook (byob.modules.outlook): leggere/cercare/caricare email dal client Outlook locale
  8. Controllo dei processi (byob.modules.process): elencare/cercare/terminare/monitorare i processi attualmente in esecuzione sull'host
  9. iCloud (byob.modules.icloud): controlla la presenza di un account iCloud connesso su macOS

Server

server

Server di comando e controllo con database persistente e console

Scarica lo strumento