CVE-2026-0594-ListSiteContributors-Plugin-Exploit
🛡️ Descrizione
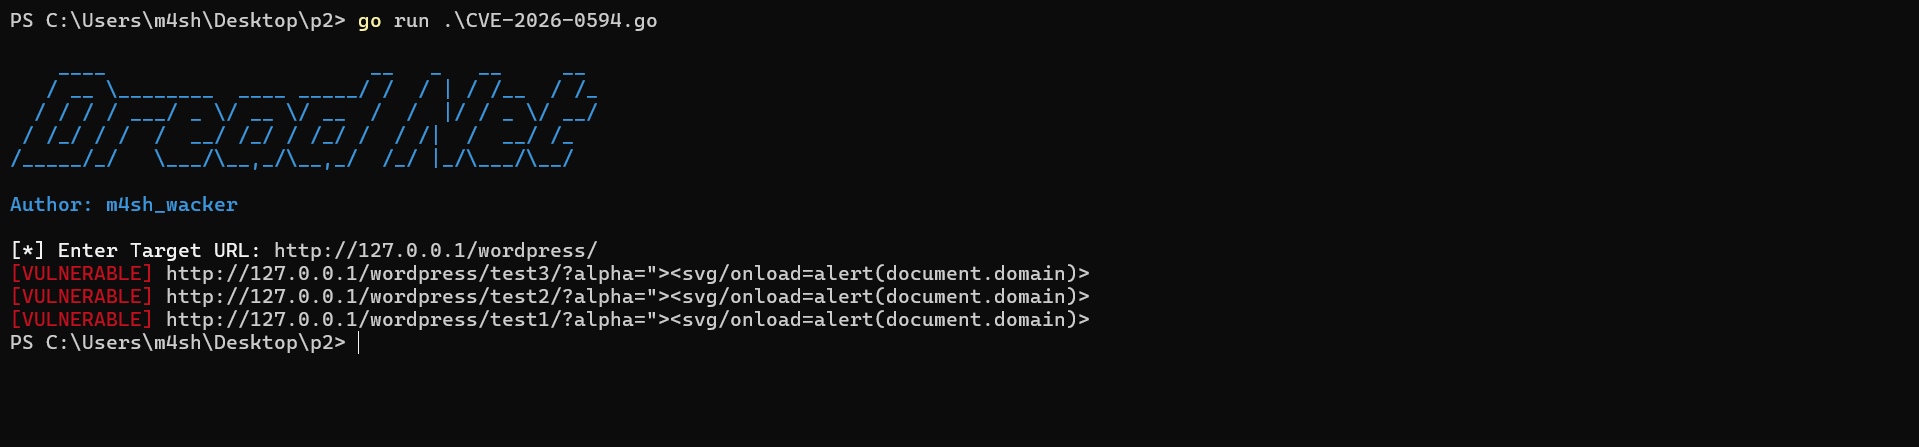
CVE-2026-0594 è una vulnerabilità critica di Cross-Site Scripting Riflesso (XSS) trovata nel plugin WordPress List Site Contributors. Questo exploit automatizza la scoperta di endpoint vulnerabili tramite l'API REST di WordPress (wp-json) ed esegue un payload specializzato attraverso il parametro alpha.
Sfruttando questa vulnerabilità, un attaccante può:
- Bypassare l'Autenticazione tramite contraffazione HMAC e furto di cookie di sessione.
- Esfiltrare Dati Sensibili (PII) e configurazione di sistema.
- Eseguire JavaScript Arbitrario nel contesto del browser della vittima.
🚀 Caratteristiche
- Scoperta Dinamica dello Slug: Recupera automaticamente tutte le pagine del sito tramite WP-JSON.
- Scansione Concorrente: Utilizza Goroutines di Go per testare più slug contemporaneamente.
- Output Pulito: Mostra solo i target vulnerabili confermati in un formato professionale.
- Verifica Automatica: Controlla due volte la riflessione del payload prima di segnalare.
🛠️ Installazione e Requisiti
- Requisito: Installa Go (versione 1.19 o superiore).
- Clona/Scarica: Salva il file
CVE-2026-0594.go sul tuo sistema.
💻 Utilizzo
Per eseguire l'exploit, naviga nella directory del progetto e usa il seguente comando:
go run CVE-2026-0594.go
 m4sh-wacker/cve-2026-0594-listsitecontributors-plugin-exploit

