 lusensec/cve-2025-30208
CVE-2025-30208 strumento di rilevamento。python script && nuclei template

Analisi e riproduzione della vulnerabilità di lettura arbitraria di file in Vite (CVE-2025-30208)
Questo strumento viene utilizzato per rilevare se il sistema di destinazione è affetto dalla vulnerabilità CVE-2025-30208. Tale vulnerabilità consente a un attaccante di leggere file sensibili sul server (ad esempio /etc/passwd o C:\windows\win.ini) attraverso percorsi specifici. Lo strumento supporta il rilevamento di singoli URL e il rilevamento batch, con la possibilità opzionale di utilizzare un proxy HTTP/HTTPS.
Qui introduciamo la relazione tra i payload ?raw?? e ?import?raw??. Il primo payload è adatto per leggere file senza estensione, il secondo è a piacere.
Il payload è CVE-2025-30208.yaml, che può essere utilizzato direttamente con nuclei per il rilevamento. È possibile utilizzare anche yakit. Il modello proviene da nuclei-templates, indirizzo: https://github.com/projectdiscovery/nuclei-templates/pull/11828/files
Prima di eseguire lo strumento, assicurarsi di avere installato Python 3 e la libreria requests. Se requests non è installato, è possibile installarlo con il seguente comando:
pip install requests
python cve_2025_30208_checker.py [-u URL | -f FILE] [-p PROXY]
| Parametro | Abbreviazione | Descrizione |
|---|---|---|
--url | -u | Specifica un singolo URL di destinazione per il rilevamento della vulnerabilità. |
--file | -f | Specifica il percorso del file contenente più URL di destinazione, uno per riga. |
--proxy | -p | Parametro opzionale, specifica l'indirizzo del proxy HTTP/HTTPS (ad esempio: http://127.0.0.1:8080). |
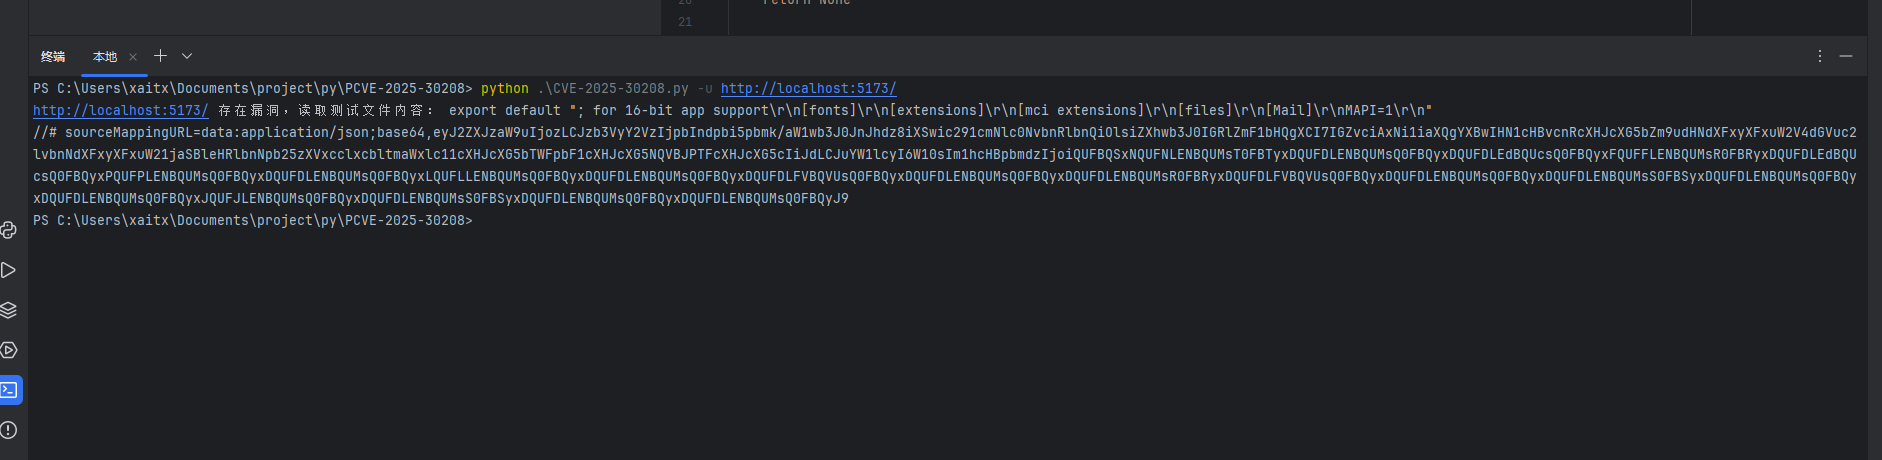
Rilevamento singolo obiettivo
python cve_2025_30208_checker.py -u http://example.com
Rilevamento batch
Creare un file contenente gli URL di destinazione (ad esempio targets.txt), un URL per riga:
http://example1.com
http://example2.com
http://example3.com
Quindi eseguire il seguente comando:
python cve_2025_30208_checker.py -f targets.txt
Utilizzo del proxy
Se è necessario inviare richieste tramite proxy, aggiungere il parametro -p:
python cve_2025_30208_checker.py -u http://example.com -p http://127.0.0.1:8080
Dichiarazione di legalità
Assicurarsi di disporre dell'autorizzazione legale per il sistema di destinazione. Il rilevamento non autorizzato di vulnerabilità potrebbe violare leggi e regolamenti pertinenti.
Verifica SSL
Lo strumento disabilita la verifica SSL per impostazione predefinita (verify=False), per evitare che richieste falliscano a causa di problemi di certificato. Se si desidera abilitare la verifica SSL, modificare verify=False in verify=True nel codice.
Configurazione del proxy
Se si utilizza un proxy, assicurarsi che il servizio proxy sia in esecuzione e regolare il protocollo proxy (ad esempio http o socks5) in base alla situazione.
Formato del file
Nel rilevamento batch, assicurarsi che il formato degli URL nel file di input sia corretto e che ogni riga contenga un solo URL.
Se si riscontrano problemi o si desidera migliorare questo strumento, si prega di inviare una Issue o una Pull Request. Accogliamo con favore qualsiasi forma di contributo!
Questo strumento è destinato esclusivamente a scopi di ricerca sulla sicurezza e test di penetrazione autorizzati. L'autore non è responsabile per qualsiasi uso illegale. Si prega di rispettare le leggi e i regolamenti pertinenti.
Speriamo che questo modello soddisfi le vostre esigenze! Se ci sono altre richieste, non esitate a farcelo sapere.
