 lindi2/samlraider
Estensione Burp per SAML2

SAML Raider è un'estensione di Burp Suite per testare infrastrutture SAML. Contiene due funzionalità principali: la manipolazione dei messaggi SAML e la gestione dei certificati X.509.
Questo software è stato creato da Roland Bischofberger e Emanuel Duss durante una tesi di bachelor presso la Hochschule für Technik Rapperswil (HSR). Il nostro partner di progetto e supervisore è stata Compass Security Schweiz AG. Ringraziamo Compass per la piacevole collaborazione e il supporto durante la nostra tesi di bachelor.
L'estensione è divisa in due parti: un editor di messaggi SAML e uno strumento di gestione dei certificati.
Funzionalità dell'editor dei messaggi di SAML Raider:

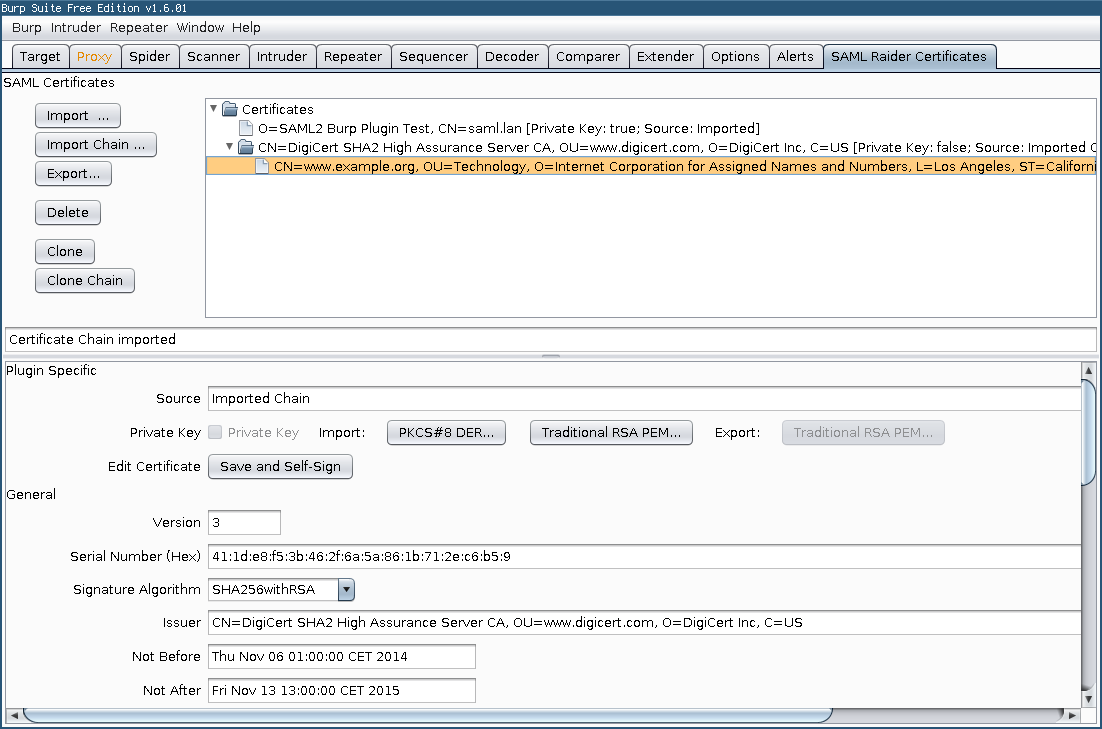
Funzionalità della gestione certificati di SAML Raider:

Download: saml-raider-1.2.1.jar
Avviate Burp Suite e fate clic sulla scheda Extender su Add. Scegliete il
file JAR di SAML Raider per installare l'estensione.
Il modo semplice per installare SAML Raider è usare il BApp Store. Aprite Burp e
fate clic nella scheda Extender sulla scheda BApp Store. Selezionate SAML Raider e
premete il pulsante Install per installare la nostra estensione.
Non dimenticate di votare la nostra estensione con quante stelle volete 😄.
Per testare gli ambienti SAML più comodamente, potete aggiungere una regola di
intercettazione nelle impostazioni del proxy. Aggiungete una nuova regola che
verifichi se un nome di parametro SAMLResponse è presente nella richiesta.
Speriamo che l'utilizzo della nostra estensione sia in gran parte
autoesplicativo 😄. Se avete domande, non esitate a chiederci!
L'API Burp Extender si trova qui: https://portswigger.net/burp/extender/api/index.html.
Clonate il progetto nel vostro workspace:
git clone https://github.com/SAMLRaider/SAMLRaider.git
Importate il progetto esistente nel vostro workspace Eclipse: File → Import... →
Existing Projects into Workspace. Selezionate la cartella clonata e premete Finish.
Scaricate l'ultima versione di
Burp Suite come file JAR e posizionatela nella cartella lib.
Aggiungete il file JAR di Burp Suite alle librerie: fate clic con il tasto destro sul progetto →
Properties → Java Build Path → Libraries e aggiungete il file JAR.
Installate maven per poter compilare SAMLRaider usando lo strumento di automazione
della compilazione Maven:
$ mvn install
Caricate l'estensione Burp in Burp: Extender → Add → selezionate il file JAR
(con le dipendenze) nella directory ./target del progetto, ad esempio
./target/saml-raider-$VERSION-SNAPSHOT-jar-with-dependencies.jar.
Poi potete testare l'estensione e ricompilarla dopo una modifica.
Suggerimento: per ricaricare l'estensione in Burp senza riavviare Burp, premete il tasto Ctrl
e fate clic sulla casella di controllo accanto all'estensione nella scheda Extender.
Per avviare l'estensione direttamente da Eclipse, importate il repository in
Eclipse. Potete importare direttamente un progetto Maven esistente. Nota: è
richiesto il plugin Maven di Eclipse m2e, incluso nell'ultima versione di "Eclipse
IDE for Java Developers".
Posizionate il file JAR di Burp Suite nella cartella lib e aggiungete il JAR di Burp come
libreria nel progetto Eclipse (Properties → Build Path → Libraries).
Aprite il JAR di Burp in Referenced Libraries nel Package Explorer, fate
clic con il tasto destro nel pacchetto burp su StartBurp.class e selezionate Run As... →
Java Application per avviare Burp e caricare automaticamente l'estensione. (Oppure in
Eclipse: Run → Debug As → Java Application → StartBurp - burp → OK.)
Per abilitare la modalità di debug, impostate il flag DEBUG nella classe Flags
del pacchetto helpers su true. In questo modo tutto l'output verrà scritto nel
file di log SAMLRaiderDebug.log e verranno caricati certificati di esempio per i test.
Per inviare una risposta SAML a Burp, potete usare lo script samltest nella
directory scripts/samltest. Invia la risposta SAML da saml_response
a Burp (localhost:8080) e stampa la risposta modificata dal nostro
plugin. Dovete installare gawk (GNU awk) come awk e libxml2-utils per
il comando xmllint.
Il feedback è benvenuto! Contattateci oppure create una nuova issue su GitHub.
La nostra tesi di bachelor è disponibile online e può essere trovata qui: eprints_BA_SAML2_Burp_Plugin_SAML_Raider_eduss_rbischof.pdf.
Vedere il file LICENSE (licenza MIT) per diritti e limitazioni della licenza.
