

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
engagement-mgr — Engagement Manager è un'applicazione web per il monitoraggio delle attività di sicurezza offensiva. Presenta un'interfaccia utente moderna, realizzata con Next.js, Prisma e PostgreSQL. | Kitploit
Strumenti/GitHubGitHub/leebaird/engagement-mgr
Strumenti DifensiviAnalisi delle VulnerabilitàSicurezza WebPenetration TestingUtilità e FrameworkApprendimento e FormazioneRed TeamingRisposta agli Incidenti
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager è un'applicazione web per il monitoraggio delle attività di sicurezza offensiva. Presenta un'interfaccia utente moderna, realizzata con Next.js, Prisma e PostgreSQL.

2531406 giorni faRevisionato da Kitploit
Condividi
Vedi Repository

Engagement Manager

Engagement Manager è un'applicazione web per il monitoraggio degli engagement di sicurezza offensiva. Dispone di un'interfaccia utente moderna, realizzata con Next.js, Prisma e PostgreSQL. L'app include un calendario, engagement, clienti, contatti, findings e operatori.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
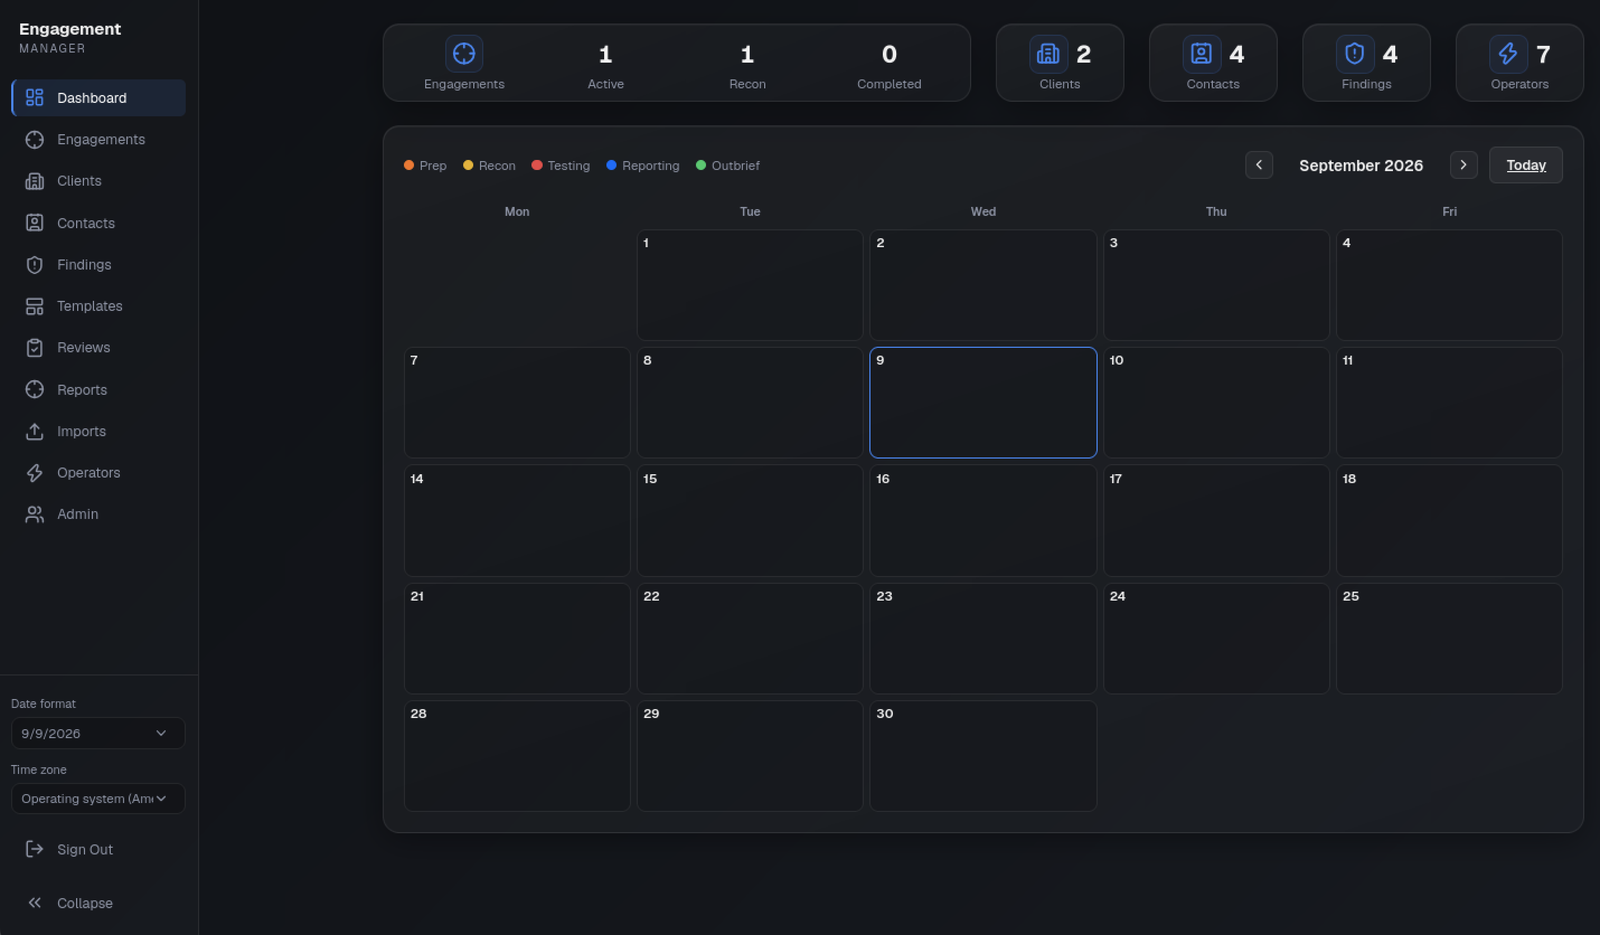
Screenshot

Dashboard

Indice

  • Screenshot
  • Scrivere i findings e produrre report PDF
    • Sicurezza del reporting e del deployment
    • Verifica
  • Prerequisiti
  • Configurazione dell'ambiente
  • Configurazione del database
    • Sviluppo
    • Produzione
  • Installazione
    • Configurazione automatizzata (Ubuntu)
      • Note di aggiornamento per configurazione hardened e backup
    • Configurazione manuale
  • Esecuzione dell'applicazione
  • Deployment in produzione
    • Requisiti
    • Passaggi di deploy
    • Checklist di produzione
  • Credenziali predefinite
  • Migrazione del server (Backup / Ripristino / Reset)
  • Piano di implementazione e architettura
    • Stack tecnologico
    • Schema del database
    • Aggiunta di nuovi campi
    • Architettura di sicurezza

Scrivere i findings e produrre report PDF

  • Area di lavoro di scrittura: apri il link Write & review di un finding per la modifica Markdown e un'anteprima sicura. Le bozze private vengono salvate dopo 15 secondi di inattività o su richiesta; sono memorizzate sul server, non nella memoria locale del browser. Recupera esplicitamente una bozza dopo averla riaperta. I salvataggi in conflitto preservano il testo dell'editor e richiedono il confronto con la revisione corrente. Le revisioni del testo possono essere ispezionate e ripristinate; il ripristino non ripristina le evidenze eliminate.
  • Modelli riutilizzabili: cerca la formulazione approvata per titolo, categoria o gravità. Gli utenti possono proporre modelli; gli amministratori li curano e li approvano. L'applicazione di un modello crea un finding di engagement indipendente con osservazioni, host interessati ed evidenze vuoti, evitando il riutilizzo accidentale delle prove di un altro engagement.
  • Evidenze: carica o incolla fino a quattro immagini PNG/JPEG insieme, aggiungi didascalie e modifica didascalia/ordine nell'area di lavoro di scrittura. Le immagini vengono decodificate, private dei metadati, ridimensionate a un massimo di 2000 × 2000 pixel e salvate come PNG. Conserva separatamente le evidenze forensi originali se sono necessari i byte o i metadati originali.
  • Revisione: invia i finding completi da Draft/Changes Requested a Ready. Un revisore assegnato o un amministratore, diverso dall'autore corrente, può approvare o richiedere modifiche. Gli amministratori assegnano i revisori. Le modifiche al testo, alle evidenze e alle revisioni ripristinate annullano l'approvazione. La coda di revisione, i commenti, la checklist di prontezza e la cronologia delle revisioni supportano il passaggio di consegne.
  • Report PDF: scegli un engagement in Reports, scrivi il suo riepilogo esecutivo, seleziona/ordina i finding e salva le impostazioni. Le bozze PDF sono contrassegnate in modo visibile. Solo gli amministratori possono emettere un PDF finale, e ogni finding selezionato deve essere approvato e superare i controlli di prontezza. Ogni versione emessa memorizza il proprio PDF, uno snapshot esplicito del contenuto e un digest SHA-256; le modifiche successive non la rigenerano. L'eliminazione dell'engagement padre elimina comunque i suoi report tramite il ciclo di vita esistente.
  • Importazioni da scanner: visualizza in anteprima un'esportazione, seleziona i finding, quindi conferma. Le importazioni non eseguono mai scansioni né contattano i target. Il fingerprinting lato server salta i finding corrispondenti nello stesso engagement; tutti i nuovi record iniziano come Draft e devono essere verificati da un operatore.
Famiglia di scanner/esportazioneEsportazione accettata
Burp SuiteIssues XML, inclusa la DTD dello schema interno inerte
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; le porte aperte e il loro output degli script diventano osservazioni informative, non vulnerabilità inferite
OpenVAS / GreenboneReport XML nativo o GMP get_reports_response
OWASP ZAPReport JSON tradizionale con siti e avvisi
NucleiJSON Lines (-jsonl)
QualysXML dei risultati della scansione (struttura SCAN/IP), non il formato separato dell'API di rilevamento host
Semgrep / CodeQL e altri produttori SARIFEsecuzioni, regole e risultati SARIF JSON

Le esportazioni sono limitate a 2 MB e 500 finding per importazione, con limiti di frequenza per utente per anteprima e conferma. L'applicazione accetta al massimo 10.000 finding in totale e 500 per un singolo engagement tra creazione manuale, modelli e importazioni da scanner. L'elenco globale Findings carica 100 righe per pagina, e le query dei finding di engagement/report sono limitate dallo stesso limite per engagement. I layout sconosciuti falliscono in modo visibile anziché essere trattati silenziosamente come un'importazione riuscita. Le gravità degli scanner sono suggerimenti: rivedi il loro contesto prima dell'approvazione. Gli URL referenziati, l'HTML e le immagini remote incorporate non vengono recuperati né eseguiti.

I report consentono 1–100 finding, fino a 100 immagini di evidenza (5 MB ciascuna, 20 MB di input totale), 500 pagine e 25 MB di output. L'emissione è limitata a 50 versioni per engagement e 1 GB di PDF emessi nell'intera applicazione. Anteprima ed emissione hanno limiti di frequenza per utente, e viene ammesso un solo rendering PDF per processo dell'applicazione alla volta. I finding conservano al massimo 1000 revisioni e 500 commenti; il raggiungimento di un limite fallisce senza sovrascrivere la cronologia. I font DejaVu e la loro licenza di ridistribuzione sono inclusi in assets/fonts; le distribuzioni devono conservare questi asset (il tracing dell'output di Next li include).

Le Server Actions di Next.js condividono un unico limite di dimensione del corpo di 25mb (impostato in next.config.ts) per i caricamenti delle evidenze. Il login utilizza una route dedicata same-origin con codifica URL-encoded e un limite di streaming di 4 KB prima dell'autenticazione o delle operazioni sul database.

Segnalazione di sicurezza e deployment

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →