
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
redjoust — Uno strumento webapp di ricognizione della sicurezza rapido e facile da usare, esegue OSINT, analisi e red-teaming sia in modalità passiva che attiva. Scritto in nodeJS e Electron. | Kitploit
Strumenti/GitHubGitHub/kawaiipantsu/redjoust
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniPenetration TestingRed TeamingAnalisi DNS
GitHubkawaiipantsu/redjoust

redjoust

Uno strumento webapp di ricognizione della sicurezza rapido e facile da usare, esegue OSINT, analisi e red-teaming sia in modalità passiva che attiva. Scritto in nodeJS e Electron.

Vedi Repository
309124 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Sito web

ᵔᴥᵔ RedJoust

Twitter Follow GitHub issues GitHub closed issues GitHub license GitHub forks GitHub stars

Uno strumento webapp di ricognizione di sicurezza rapido e facile da usare, che fa OSINT, analisi e red-teaming sia in modalità passiva che attiva. Scritto in nodeJS ed Electron.

RedJoust


Unisciti alla community

Unisciti alla community di Kawaiipantsu / THUGS(red) e partecipa alle discussioni di sviluppo su Redjoust o semplicemente vieni a trovarci e chatta di tutto ciò che riguarda la sicurezza :) Amiamo giocare con la sicurezza. Inoltre abbiamo eventi CTF e piccoli eventi howto per nuovi giocatori.

THUGS(red) Discord: https://discord.gg/Xg2jMdvss9

Sta iniziando a prendere forma!! Ora ho quasi tutta la logica interna al posto, quindi posso iniziare a sviluppare un po' di più sugli elementi di raccolta di intelligence.

Torna più tardi :)

Che aspetto ha (cosa sto cercando di ottenere)

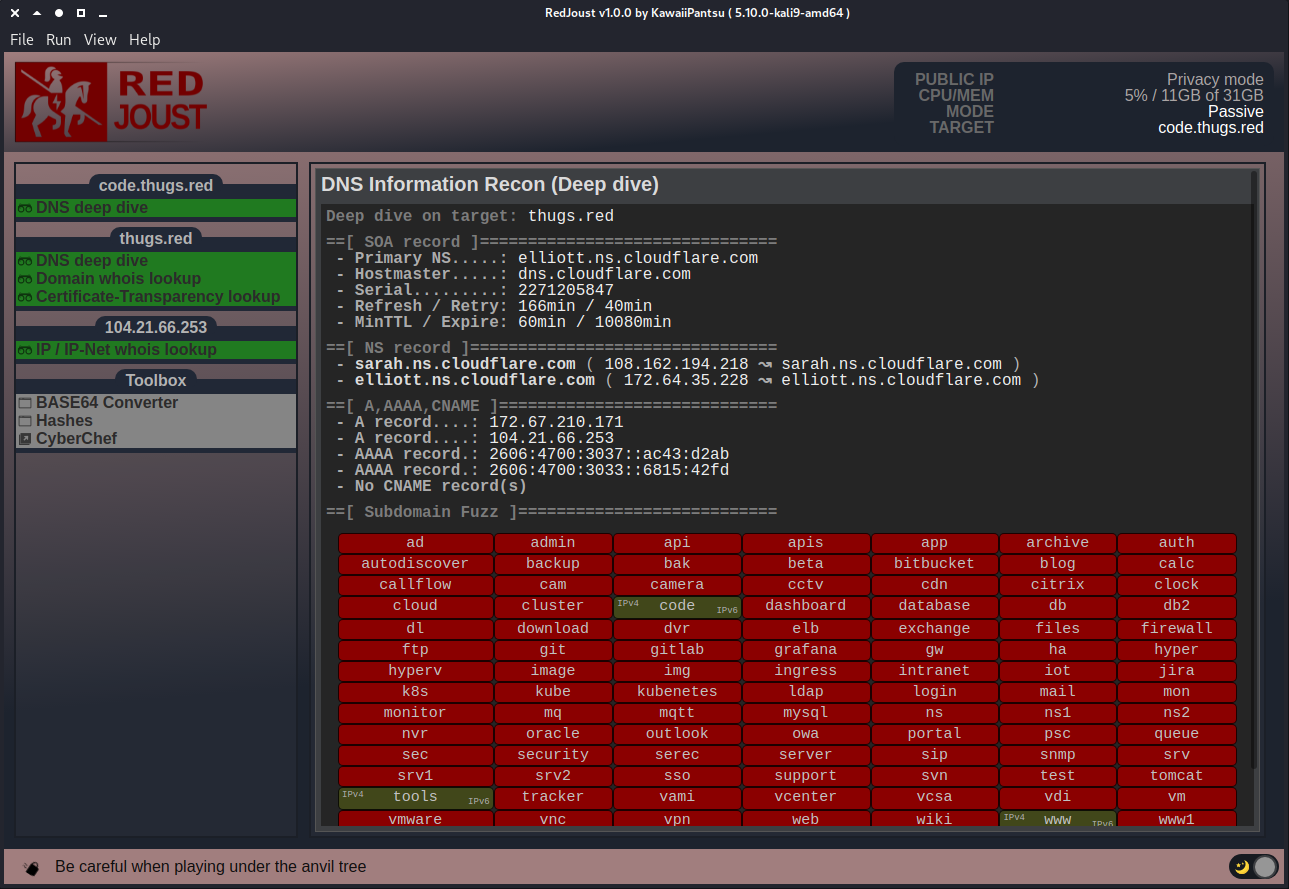
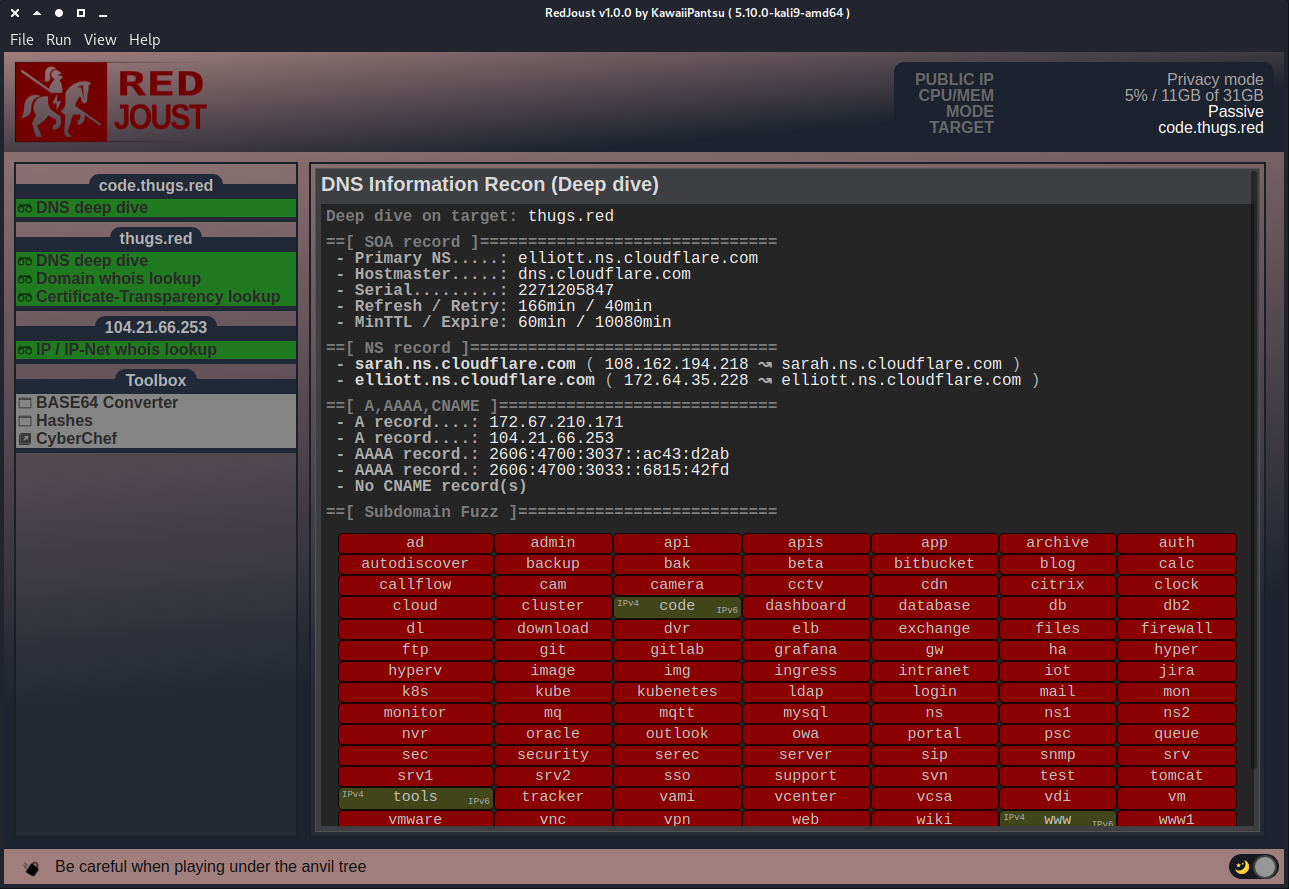
Ho incluso 2 screenshot, li aggiornerò regolarmente :)

  • Il primo è solo la pagina predefinita dell'app web principale dove puoi vedere che ho impostato TARGET e MODE e poi vengono mostrati gli elementi di raccolta informazioni pertinenti e anche il target viene analizzato e suddiviso in altre sezioni del menu con ciascuno i propri elementi di raccolta informazioni pertinenti!
  • Il secondo sono solo altri casi che volevo mostrare, questo è ad esempio la vista del Toolbox di Base64

Main view

DNS Deep dive view

Showing of the internal whois client

Toolbox Base64 view

Toolbox Hashes view

Stato di ciò che è stato fatto

Scarica lo strumento