 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analisi di reverse engineering di Salat Stealer, un info-stealer basato su Go che utilizza un'esca proxy di Telegram, comunicazione C2 e blocchi di memoria crittografati. Include domini C2, Go build ID ed estrazione di payload offuscati.

Quando viene eseguito, Salat Stealer mostra un'interfaccia Telegram Proxy perfettamente funzionante. Questa esca funge da camuffamento per indurre l'utente a credere di stare eseguendo una legittima applicazione proxy, mentre il malware esegue le sue operazioni dannose in background.
proxy.telegram.org).443 (porta HTTPS standard) per confondersi con il traffico normale.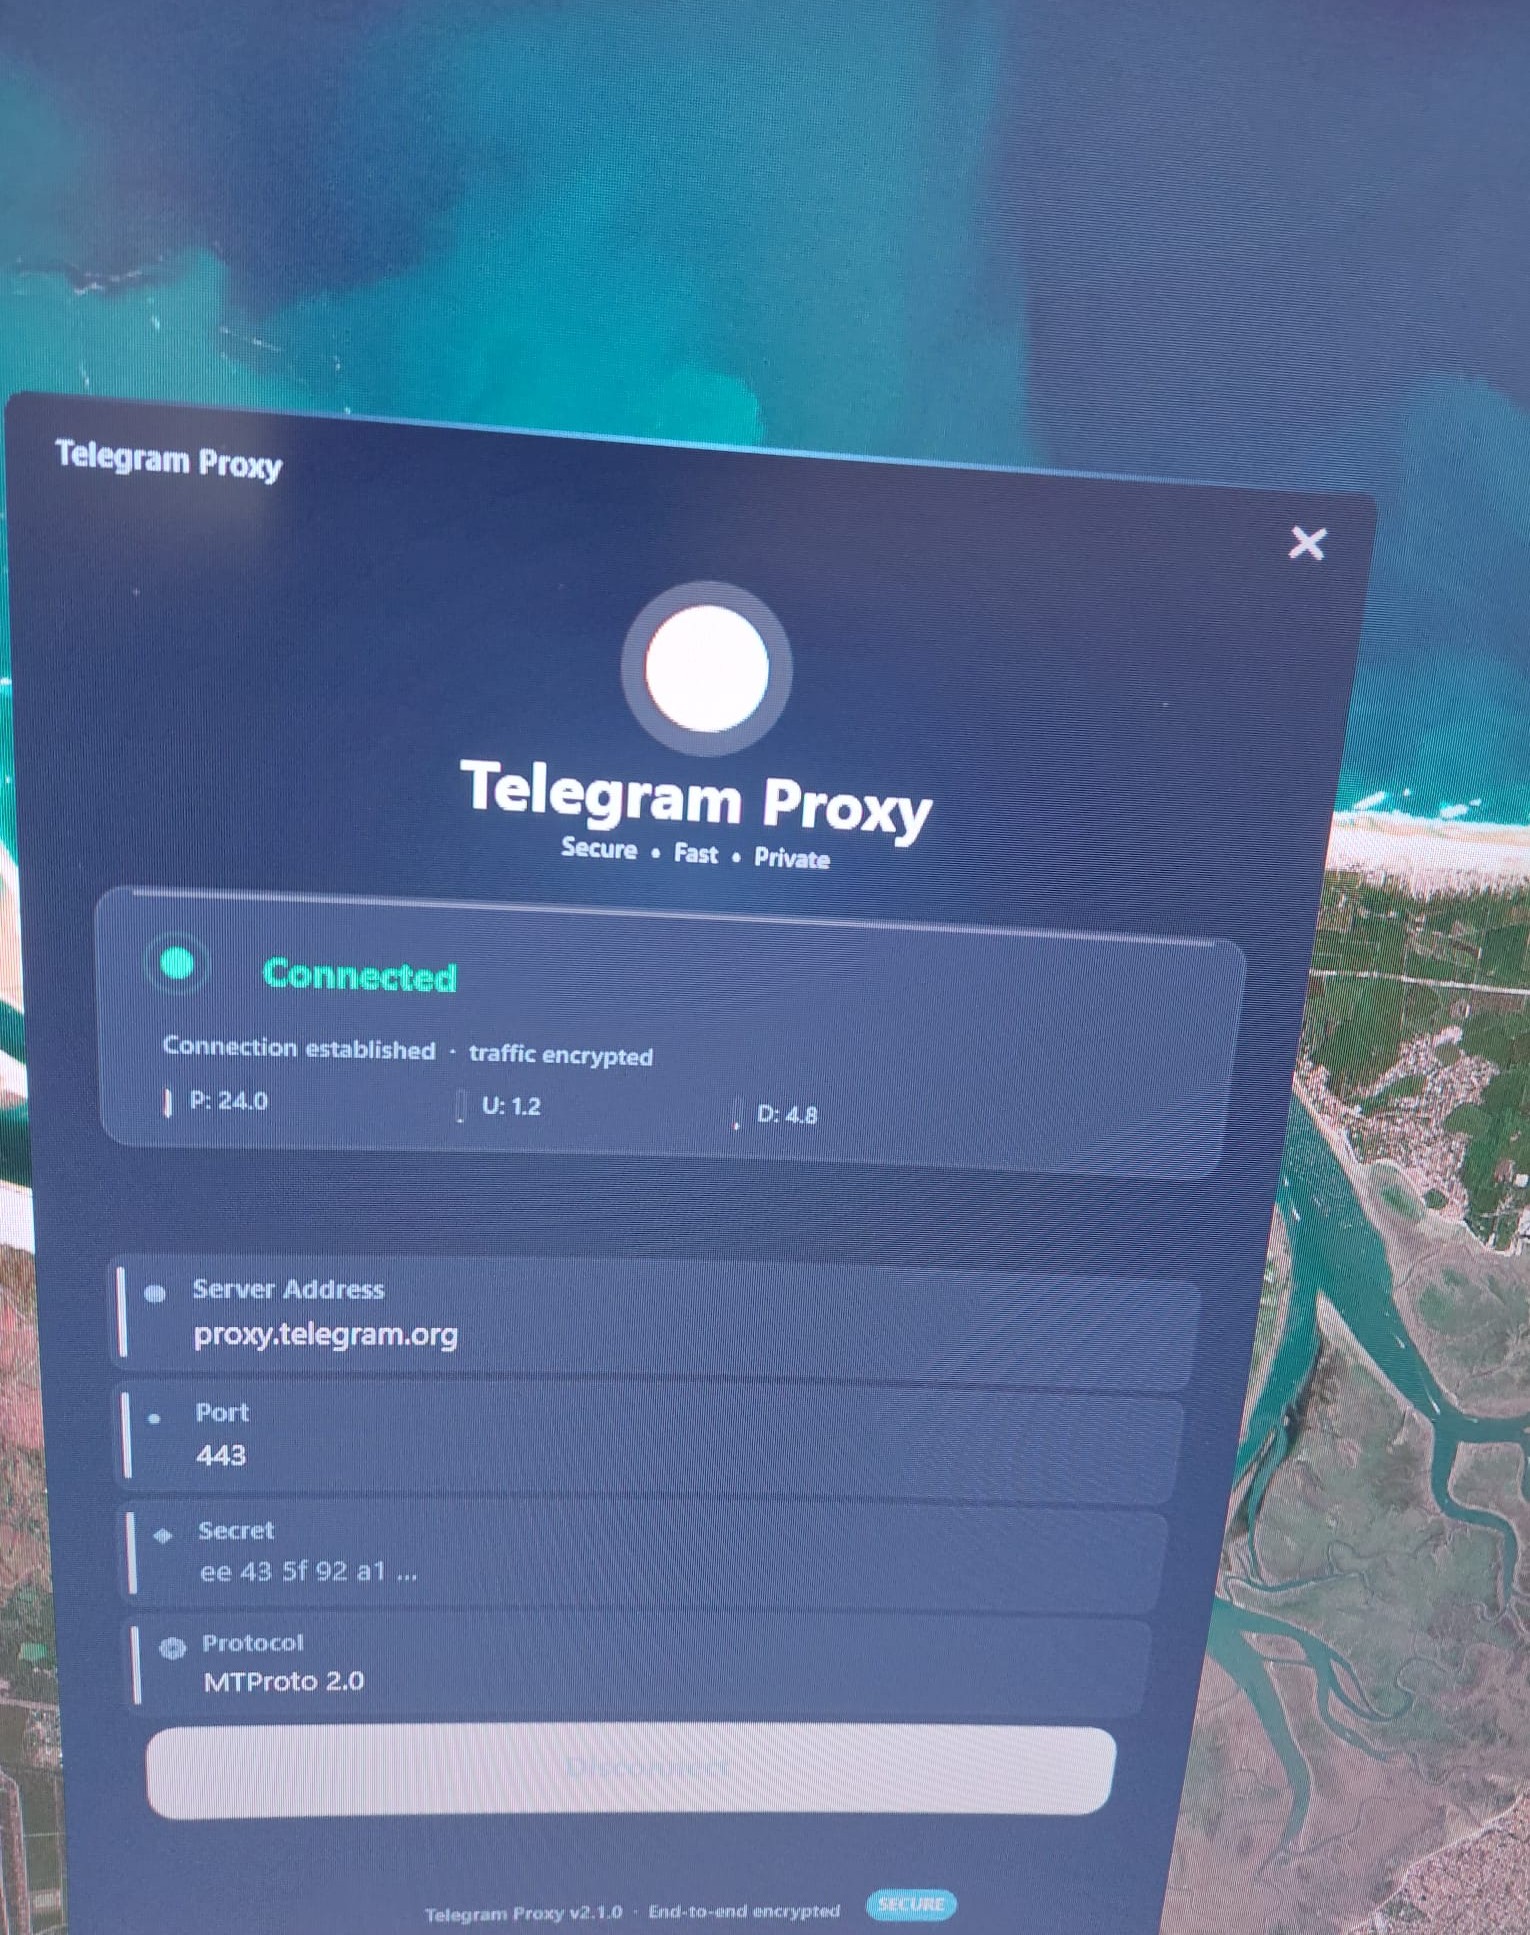 La finta interfaccia Telegram Proxy utilizzata da Salat Stealer per mascherare la sua attività dannosa.
Uno dei risultati più critici di questa analisi è la presenza di indirizzi C2 in chiaro e di un Go Build ID nella sezione delle stringhe del binario. Questa svista rivela l'infrastruttura del malware e aiuta a tracciarne le origini.
j.sni.global.fastly.net – Probabilmente un server C2 basato su CDN.ton.access.orbs.network – Probabilmente legato a TON o Orbs Network, utilizzato per il furto di portafogli crypto.soaSZ3gtdf5oZjHHPnzB/... – Questo identificatore univoco può essere utilizzato per tracciare l'ambiente di build del malware.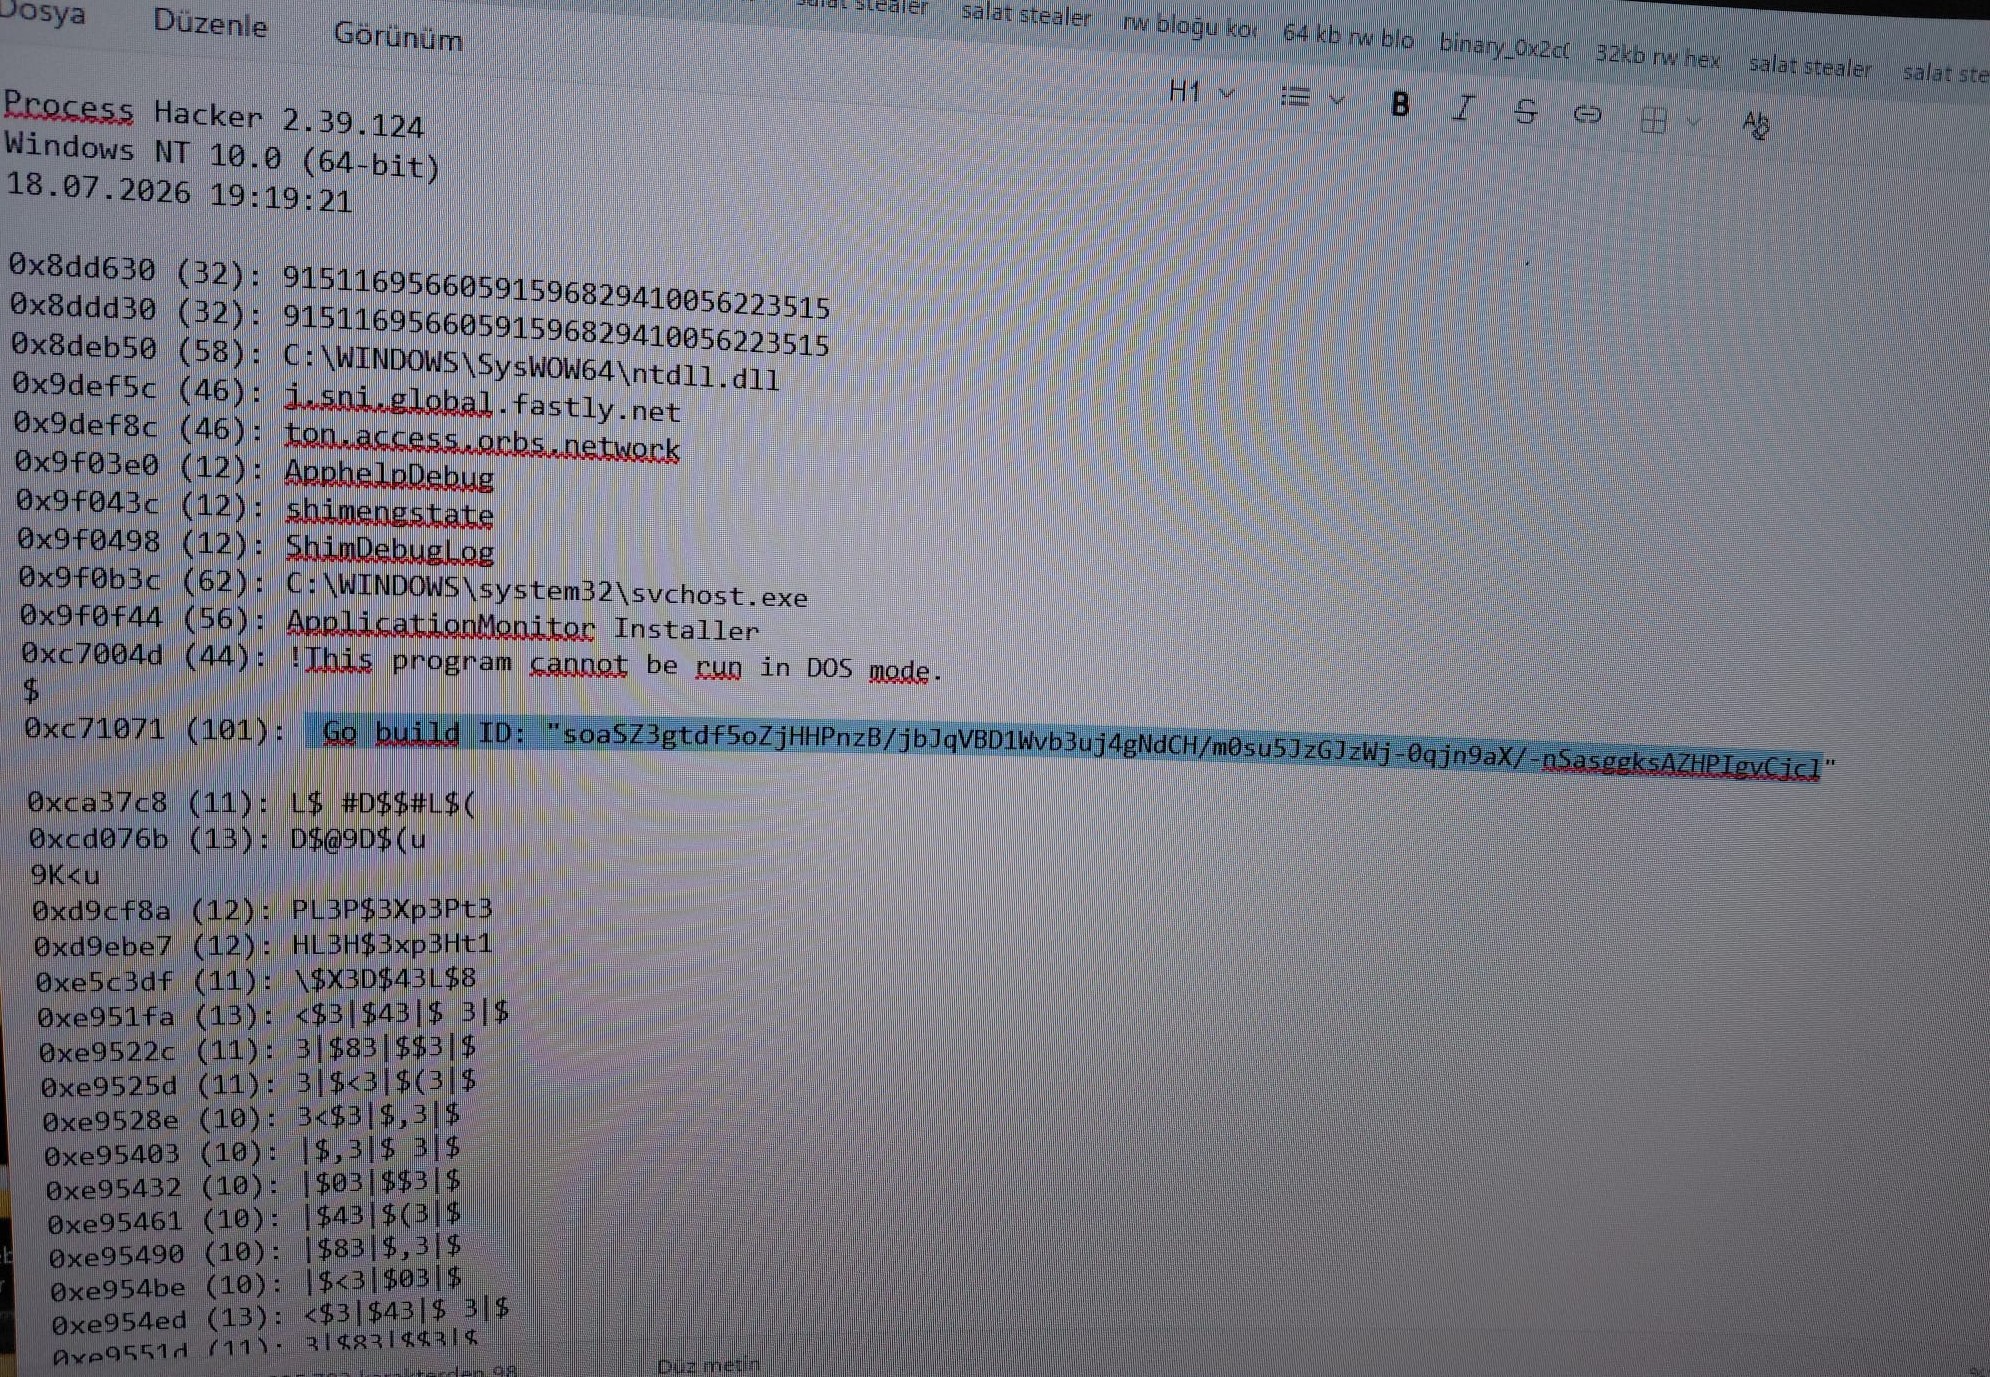 Vista delle stringhe in Process Hacker che mostra gli indirizzi C2 e il Go Build ID.
Salat Stealer utilizza la manipolazione dei token per concedersi accesso completo alle risorse di sistema. Il codice costruisce un descrittore di sicurezza con permessi FILE_ALL_ACCESS, consentendo al malware di leggere, scrivere ed eliminare file critici.
GetCurrentProcess() – Ottiene l'handle del processo corrente.TokenUser – Recupera il SID dell'utente per la creazione dell'ACL.TokenAppContainerSid – Recupera il SID dell'AppContainer (se applicabile).ConvertStringSecurityDescriptorToSecurityDescriptorW – Converte un ACL basato su stringa in un descrittore di sicurezza binario.FILE_ALL_ACCESS – Concede il controllo completo su file e directory.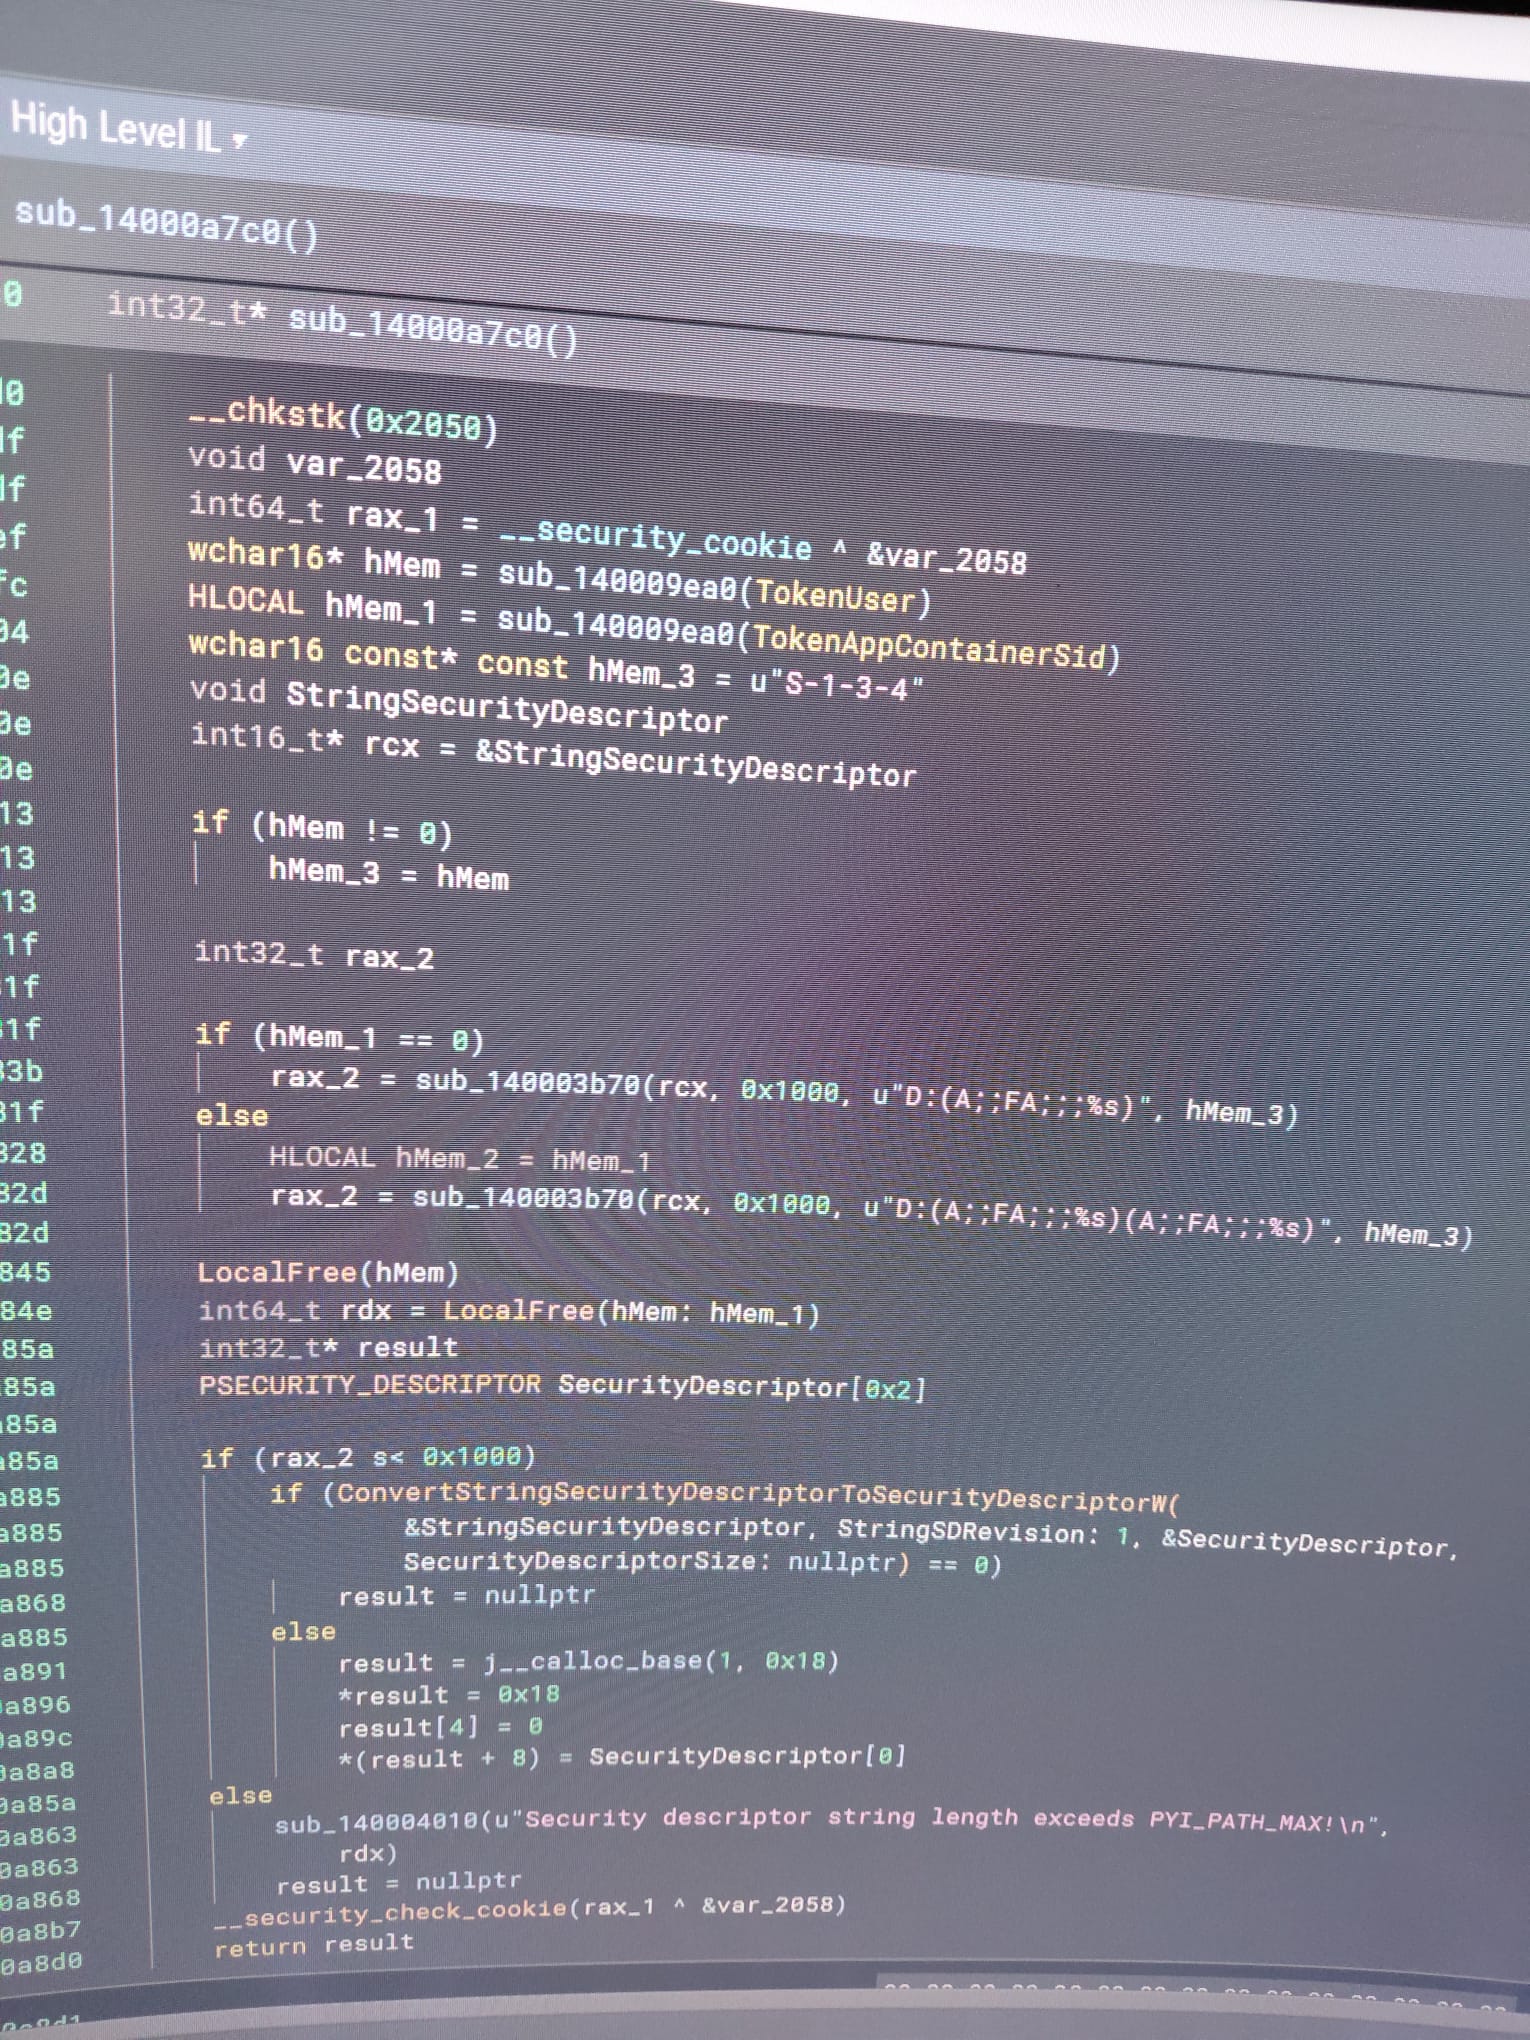 Vista in Ghidra del codice di manipolazione dei token e di creazione del descrittore di sicurezza.
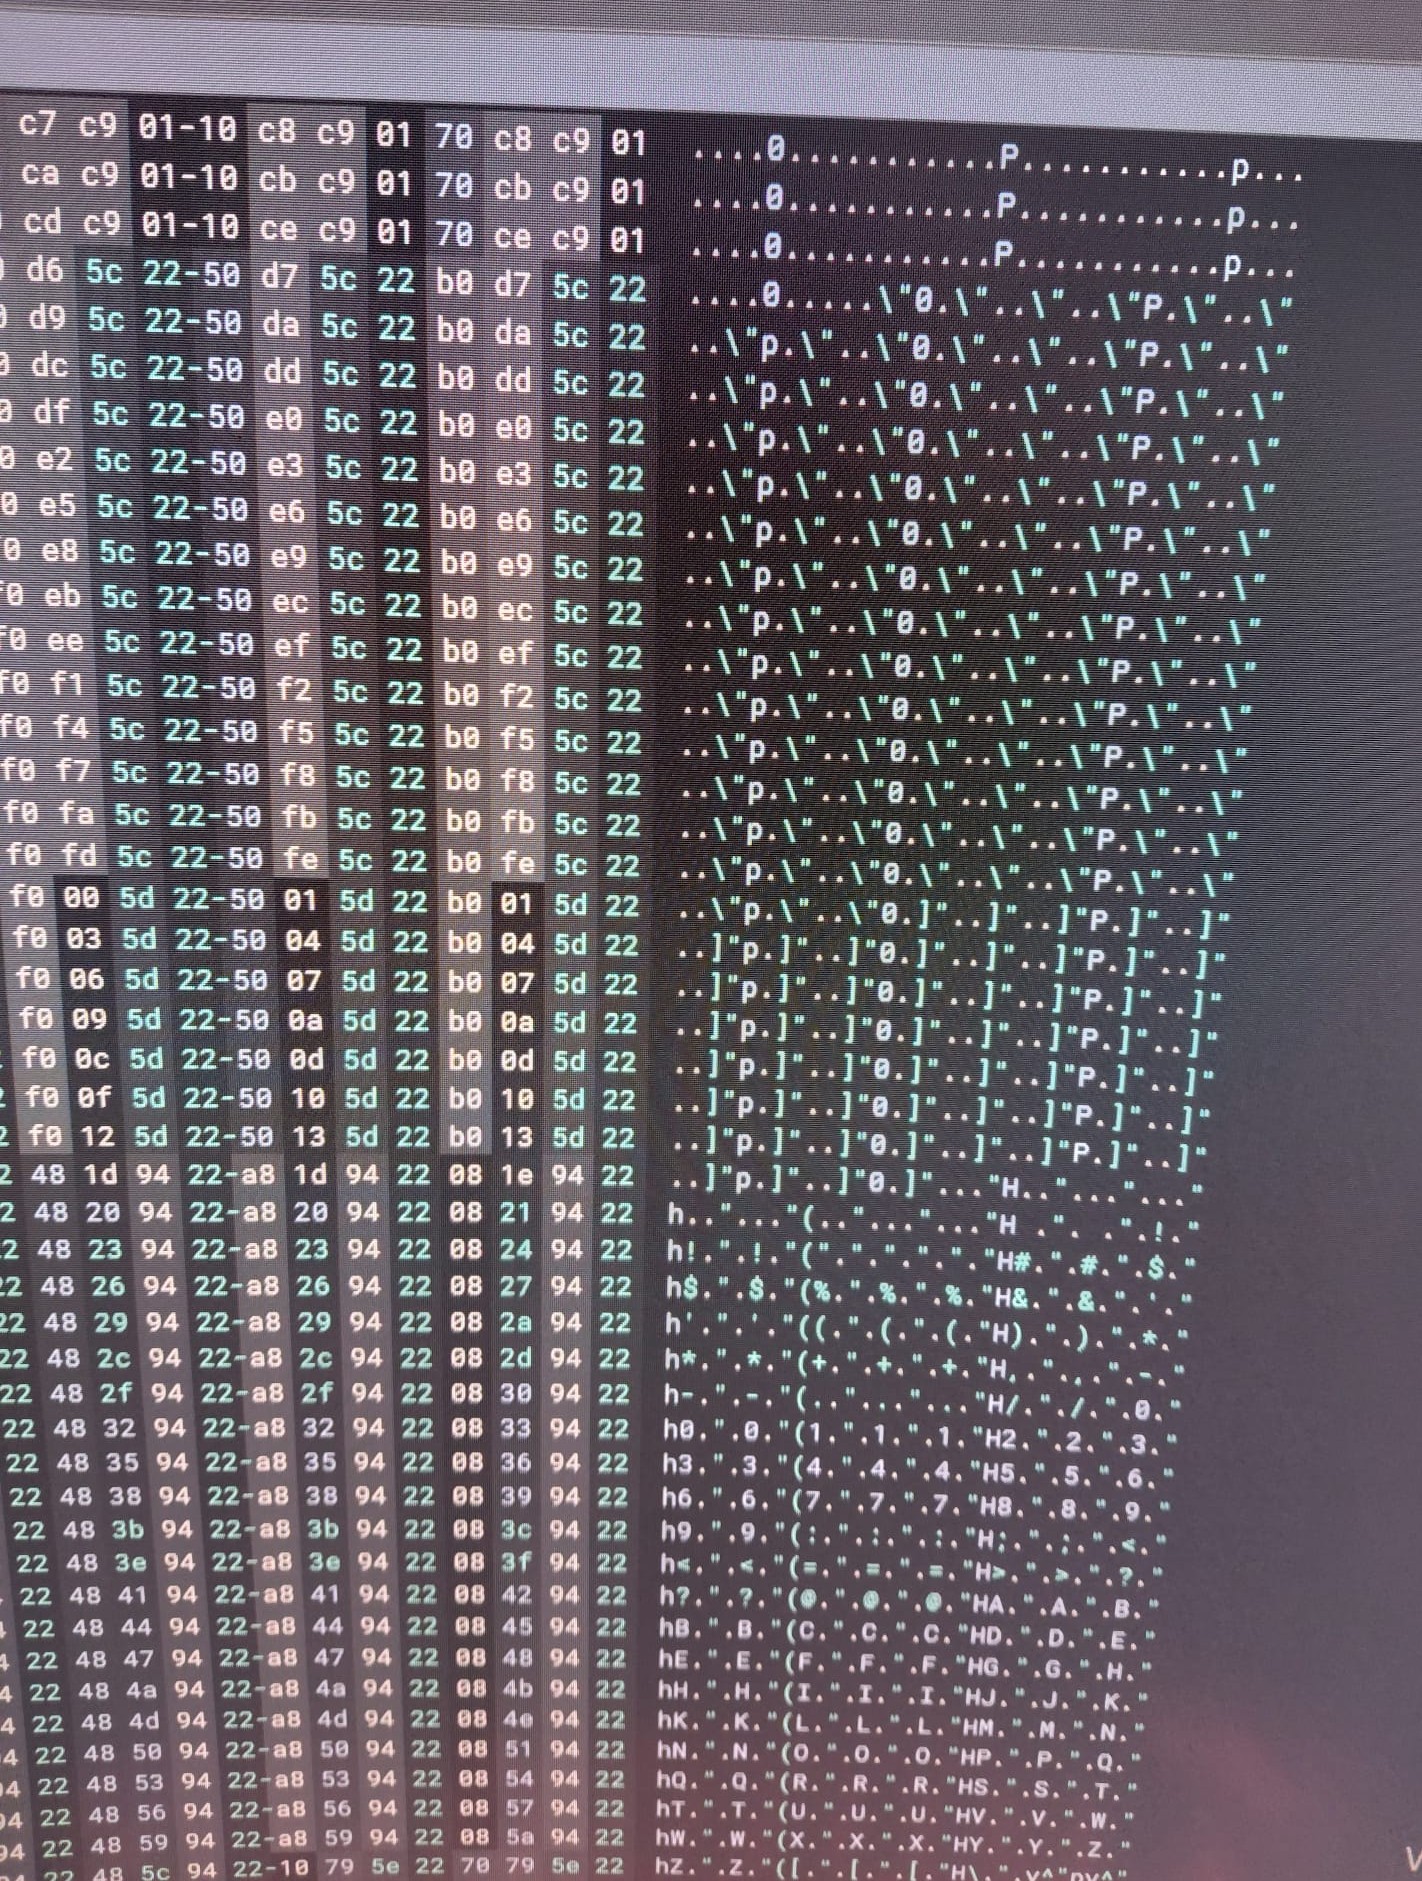
Uno dei blocchi di memoria PAGE_READWRITE estratti (64 KB) contiene dati pesantemente offuscati. L'hex dump mostra pattern ripetuti e byte strutturati, indicando che si tratta probabilmente di una configurazione crittografata o di un payload compresso.
\x50\xd7\x5c\x22) suggeriscono un formato strutturato.PAGE_READWRITE, tipica dei payload malware offuscati.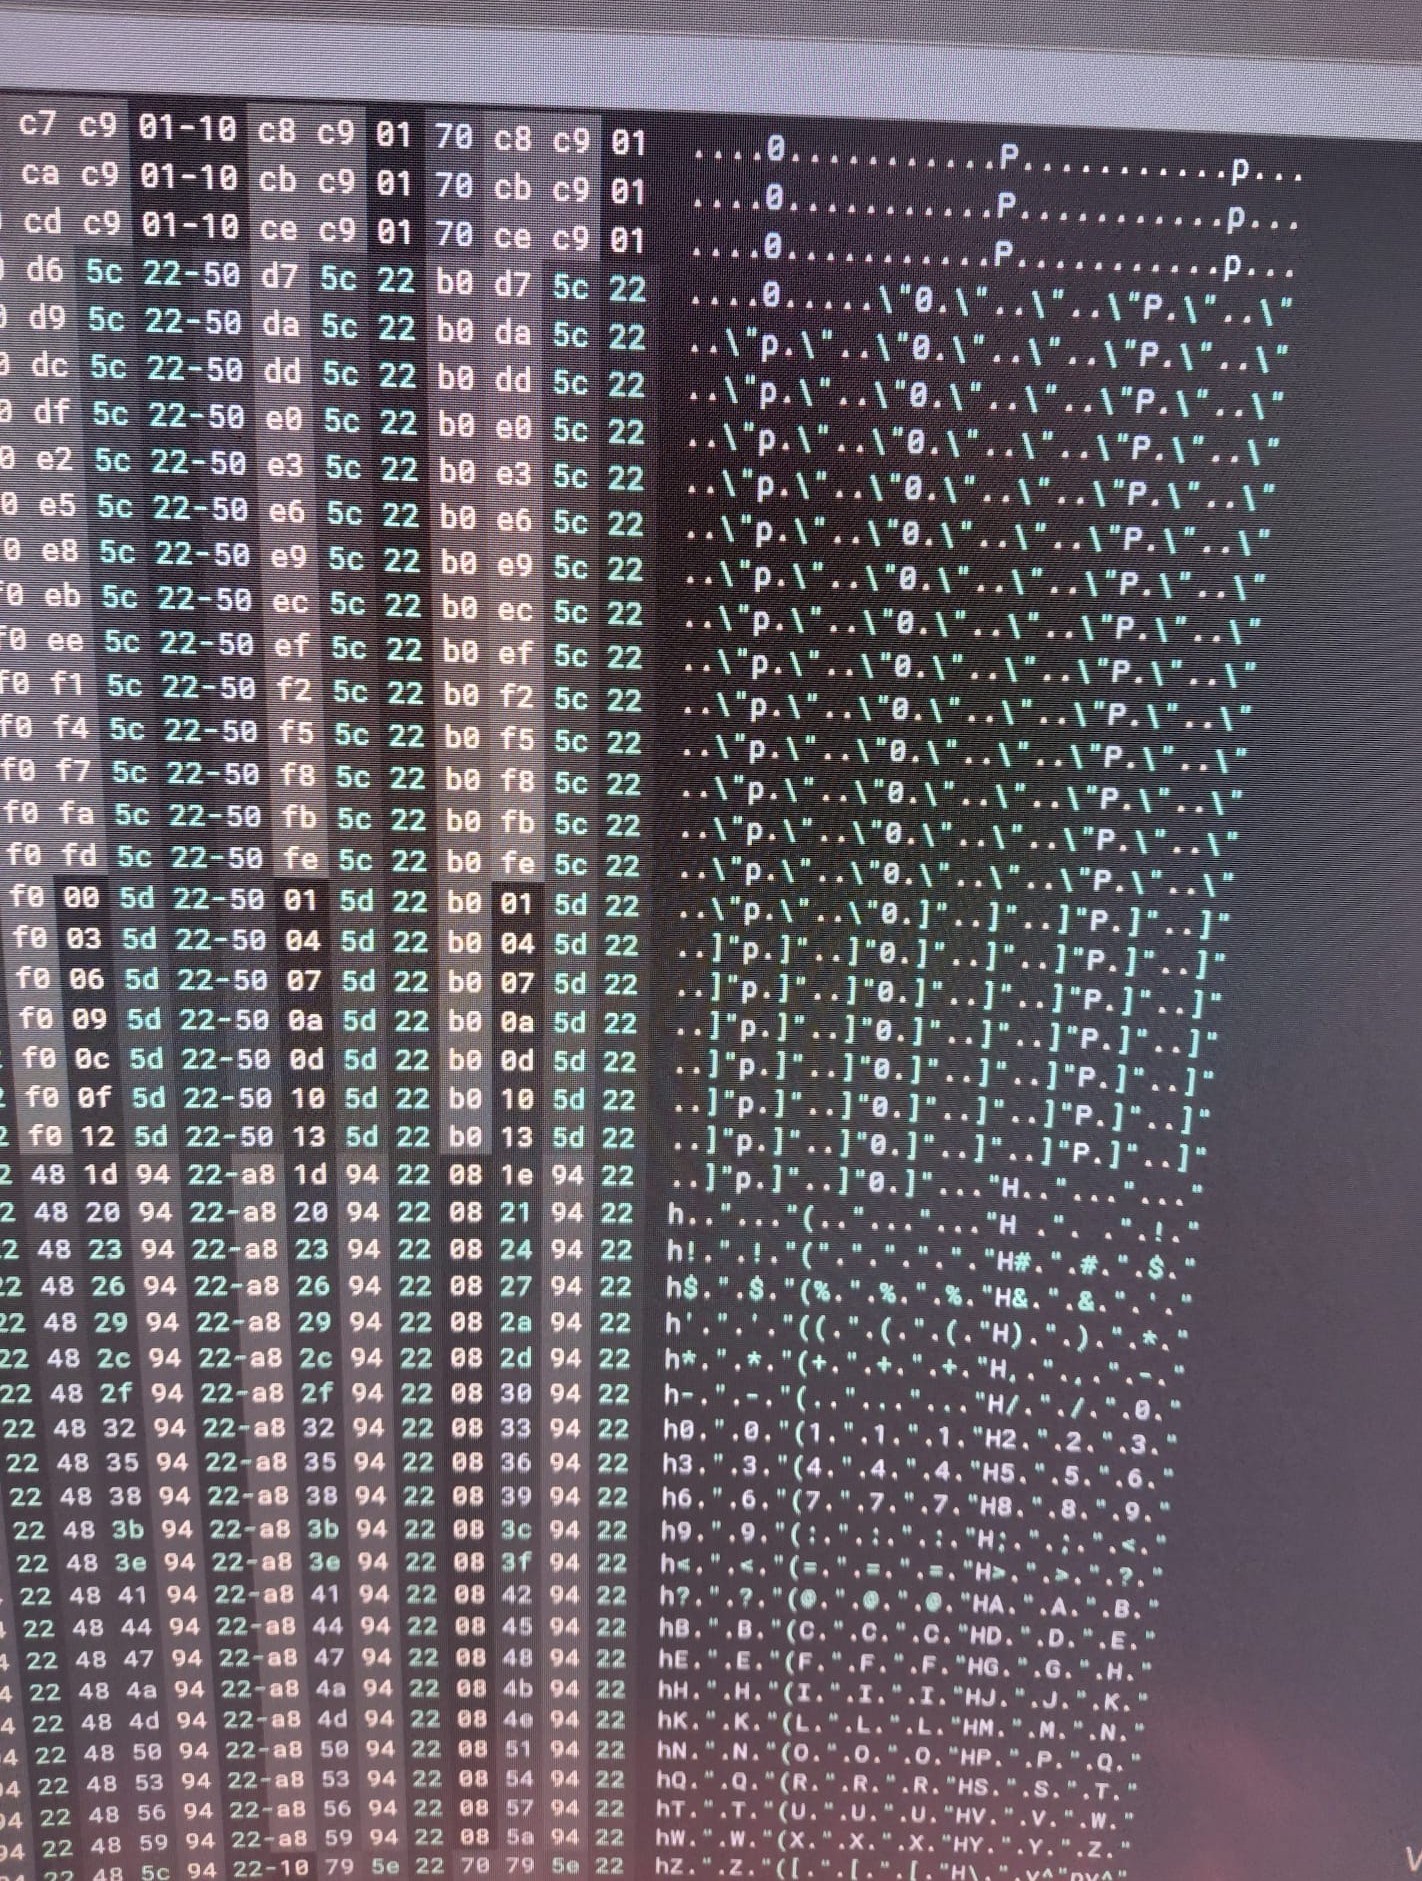 Vista in Binary Ninja dei dati hex offuscati da un blocco di memoria
PAGE_READWRITE da 64 KB.
È stato analizzato un secondo blocco di memoria PAGE_READWRITE (32 KB) e si è scoperto che contiene il messaggio di errore in turco: "vaya erişilmeye çalışıldı." (approssimativamente: "Ops, tentativo di accesso."). Questo suggerisce che lo sviluppatore del malware potrebbe essere turco o che il campione sia stato sviluppato in un ambiente di lingua turca.
"vaya erişilmeye çalışıldı." – Probabilmente un messaggio di debug o di errore.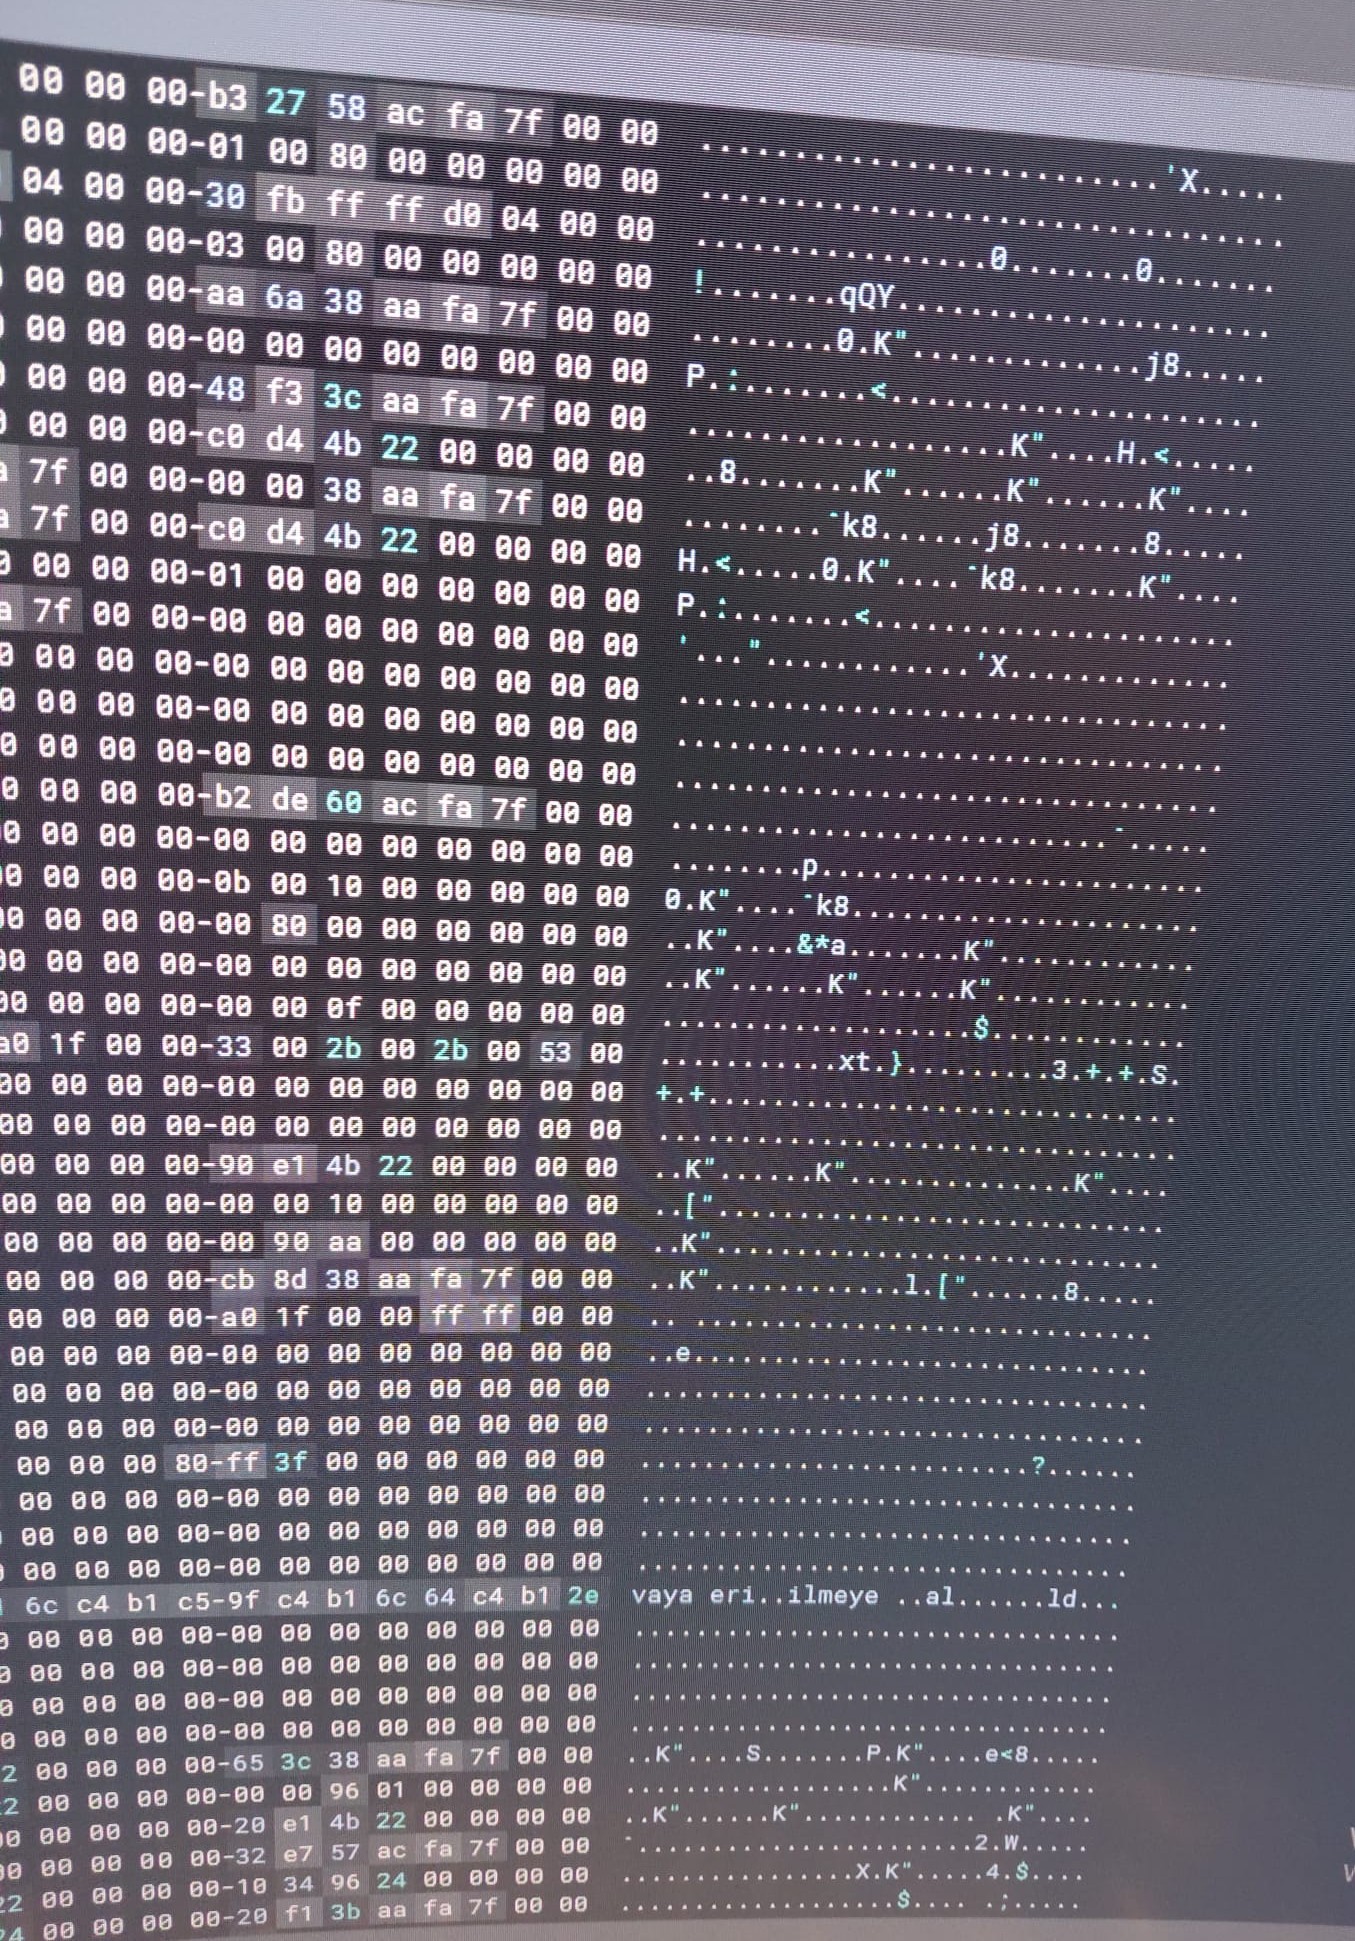 Vista in Binary Ninja del blocco offuscato da 32 KB con il messaggio di errore in turco.
Questa analisi ha portato alla luce Salat Stealer, un sofisticato info-stealer basato su Go che utilizza un'esca Telegram Proxy per eludere il rilevamento. Nonostante il pesante offuscamento, il malware ha lasciato manufatti critici nella sua sezione delle stringhe, rivelando indirizzi C2, un Go Build ID e un messaggio di errore in turco.
j.sni.global.fastly.net e ton.access.orbs.network vengono utilizzati per l'esfiltrazione dei dati.FILE_ALL_ACCESS) alle risorse di sistema.PAGE_READWRITE (32 KB e 64 KB) contengono dati crittografati o compressi."vaya erişilmeye çalışıldı." suggerisce che lo sviluppatore potrebbe essere turco.