

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
OnTheEdge — PoC di ricerca per Windows in C che analizza la memoria del processo di Microsoft Edge alla ricerca di dati relativi alle credenziali, con un eseguibile autonomo e una variante BOF per ambienti di laboratorio C2. | Kitploit
Strumenti/GitHubGitHub/jssngc/ontheedge
Memory ForensicsEsfiltrazione DatiPost-ExploitAnalisi MalwarePenetration TestingCommand and ControlRed Teaming
GitHubjssngc/ontheedge

OnTheEdge

PoC di ricerca per Windows in C che analizza la memoria del processo di Microsoft Edge alla ricerca di dati relativi alle credenziali, con un eseguibile autonomo e una variante BOF per ambienti di laboratorio C2.

Vedi Repository
92132 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

OnTheEdge

OnTheEdge è un piccolo PoC di ricerca per Windows scritto in C per studiare i dati relativi alle credenziali che possono essere presenti nella memoria dei processi di Microsoft Edge mentre il browser è in esecuzione. Il progetto fornisce due varianti:

  • Eseguibile standalone — pensato per test locali e ricerca.
  • BOF — pensato per ambienti di laboratorio C2 controllati.

Disclaimer: Questo progetto è destinato esclusivamente a ricerca di sicurezza autorizzata, analisi di malware, ambienti di test e uso educativo. Non utilizzarlo contro sistemi o account senza esplicita autorizzazione.

Output

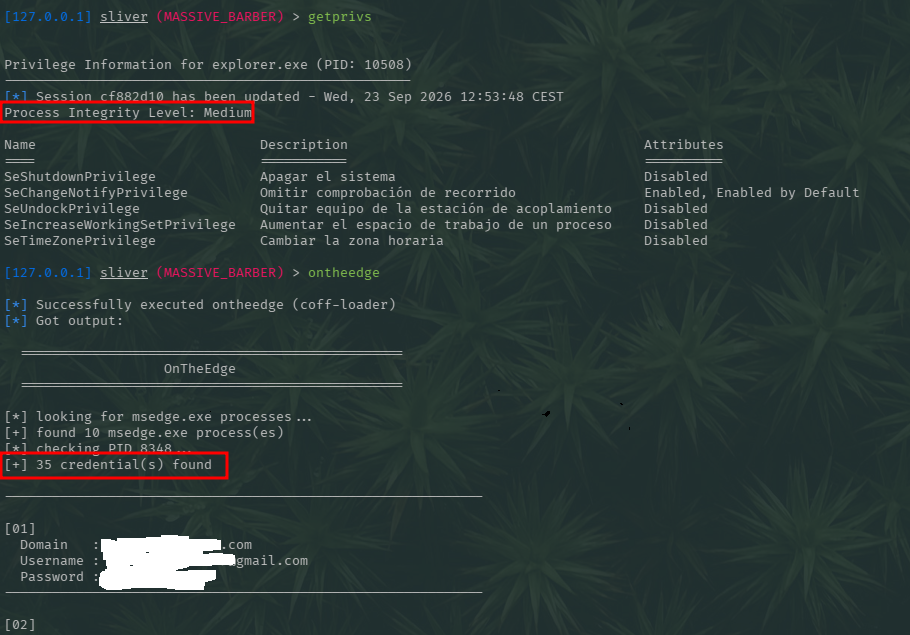
Lo strumento mostra le informazioni scoperte durante la scansione della memoria utilizzando un semplice formato console. Esempio:

root@kitploit:~
================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

I risultati dipendono dalla versione di Edge, dal layout del processo, dallo stato del browser e dai contenuti attualmente presenti in memoria. ![[test.png]] Testato su Windows 11 Pro
Limitazioni

Il pattern matching basato sulla memoria dipende intrinsecamente dalla rappresentazione runtime dei dati. I risultati possono quindi variare in base a:

  • Versione di Microsoft Edge
  • Stato del browser
  • Layout del processo
  • Sessione utente
  • Configurazione del profilo
  • Modifiche runtime a Edge
Scarica lo strumento