
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LeakedMails — Controllo automatico delle violazioni email che utilizza Selenium per interrogare HaveIBeenPwned alla ricerca di credenziali trapelate, generando report CSV degli account compromessi. | Kitploit
Strumenti/GitHubGitHub/josue87/leakedmails
OSINT (Open Source Intelligence)Raccolta InformazioniRaccolta Email
GitHubjosue87/leakedmails

LeakedMails

Controllo automatico delle violazioni email che utilizza Selenium per interrogare HaveIBeenPwned alla ricerca di credenziali trapelate, generando report CSV degli account compromessi.

Vedi Repository
103425 anni faNon ancora revisionato
Condividi

Supported Python versions License

LeakedMails - Controlla HaveIBeenPwned

                                                                                                            
██╗     ███████╗ █████╗ ██╗  ██╗███████╗██████╗ ███╗   ███╗ █████╗ ██╗██╗     ███████╗
██║     ██╔════╝██╔══██╗██║ ██╔╝██╔════╝██╔══██╗████╗ ████║██╔══██╗██║██║     ██╔════╝
██║     █████╗  ███████║█████╔╝ █████╗  ██║  ██║██╔████╔██║███████║██║██║     ███████╗
██║     ██╔══╝  ██╔══██║██╔═██╗ ██╔══╝  ██║  ██║██║╚██╔╝██║██╔══██║██║██║     ╚════██║
███████╗███████╗██║  ██║██║  ██╗███████╗██████╔╝██║ ╚═╝ ██║██║  ██║██║███████╗███████║
╚══════╝╚══════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═════╝ ╚═╝     ╚═╝╚═╝  ╚═╝╚═╝╚══════╝╚══════╝
|                                                 
|__ Controlla HaveIBeenPwned con Selenium... Di @JosueEncinar

Cercare manualmente le fughe di dati di un'email su HaveIBeenPwned è facile e veloce, ma quando si vogliono fare decine o centinaia di controlli il lavoro diventa noioso, quindi ho sviluppato questo piccolo script per automatizzare la ricerca di una lista di email. Questo script utilizza Selenium per effettuare le richieste.

Requisiti

  • Firefox: Lo strumento è configurato per funzionare con il browser Firefox.
  • Geckodriver: È necessario aggiungere la cartella in cui si trova il driver al tuo PATH.

Installazione:

> pip3 install -r requirements.txt

Utilizzo

> python3 leakedMails.py -f nostro_file_con_email [-v] [-r]

Esempio

Avviamo lo strumento:

python3 leakedMails.py -f emails.txt -r -v

Il file emails.txt ha il seguente contenuto:

[email protected]
[email protected]
[email protected]

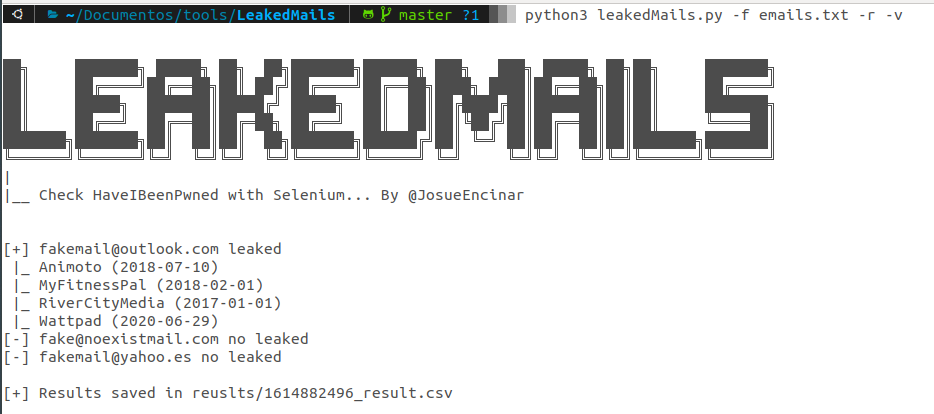
Il parametro -v indica di mostrare i risultati anche senza fughe. Il parametro -r viene utilizzato per generare un file con le email violate. L'esecuzione mostra il seguente risultato nel terminale:
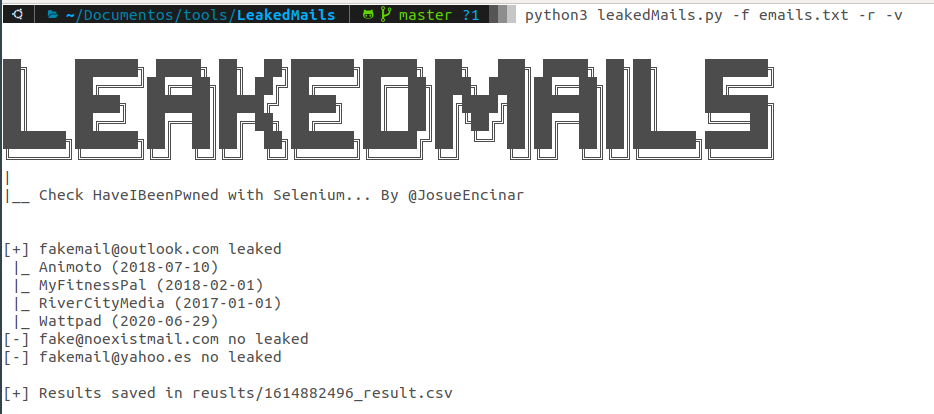
Esecuzione_LeakedMails

Durante il processo, Firefox verrà eseguito grazie a Selenium, e vedrai qualcosa come la seguente schermata:
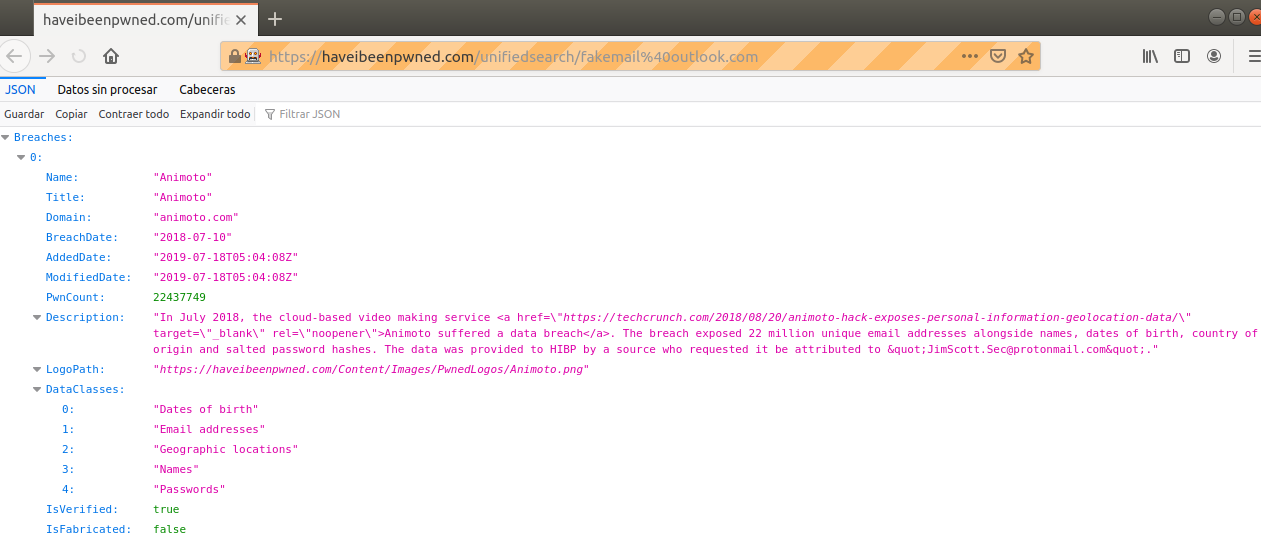
Selenium_HaveIBeenPwned

Il report è un file .csv contenente 3 colonne (email, nome e data della violazione in cui è stata trovata).
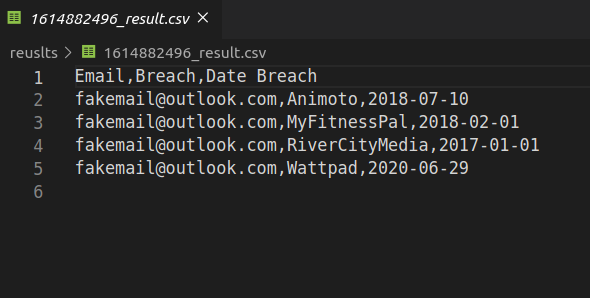
Risultati

Autore

Questo progetto è stato sviluppato da:

  • Josué Encinar García -- @JosueEncinar

Nota

Questo strumento è un PoC. Se usi il servizio regolarmente, ti consiglio di pagare per la sua API. I servizi vanno mantenuti.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




