 jinxhy/awesome-moai-security
Elenco di letture curato e tassonomia della ricerca su attacchi e difese per sistemi AI mobili su dispositivo, che copre attacchi avversari, backdoor, furto di modello, e attacchi di energia e latenza, insieme a difese di offuscamento, TEE e watermarking.


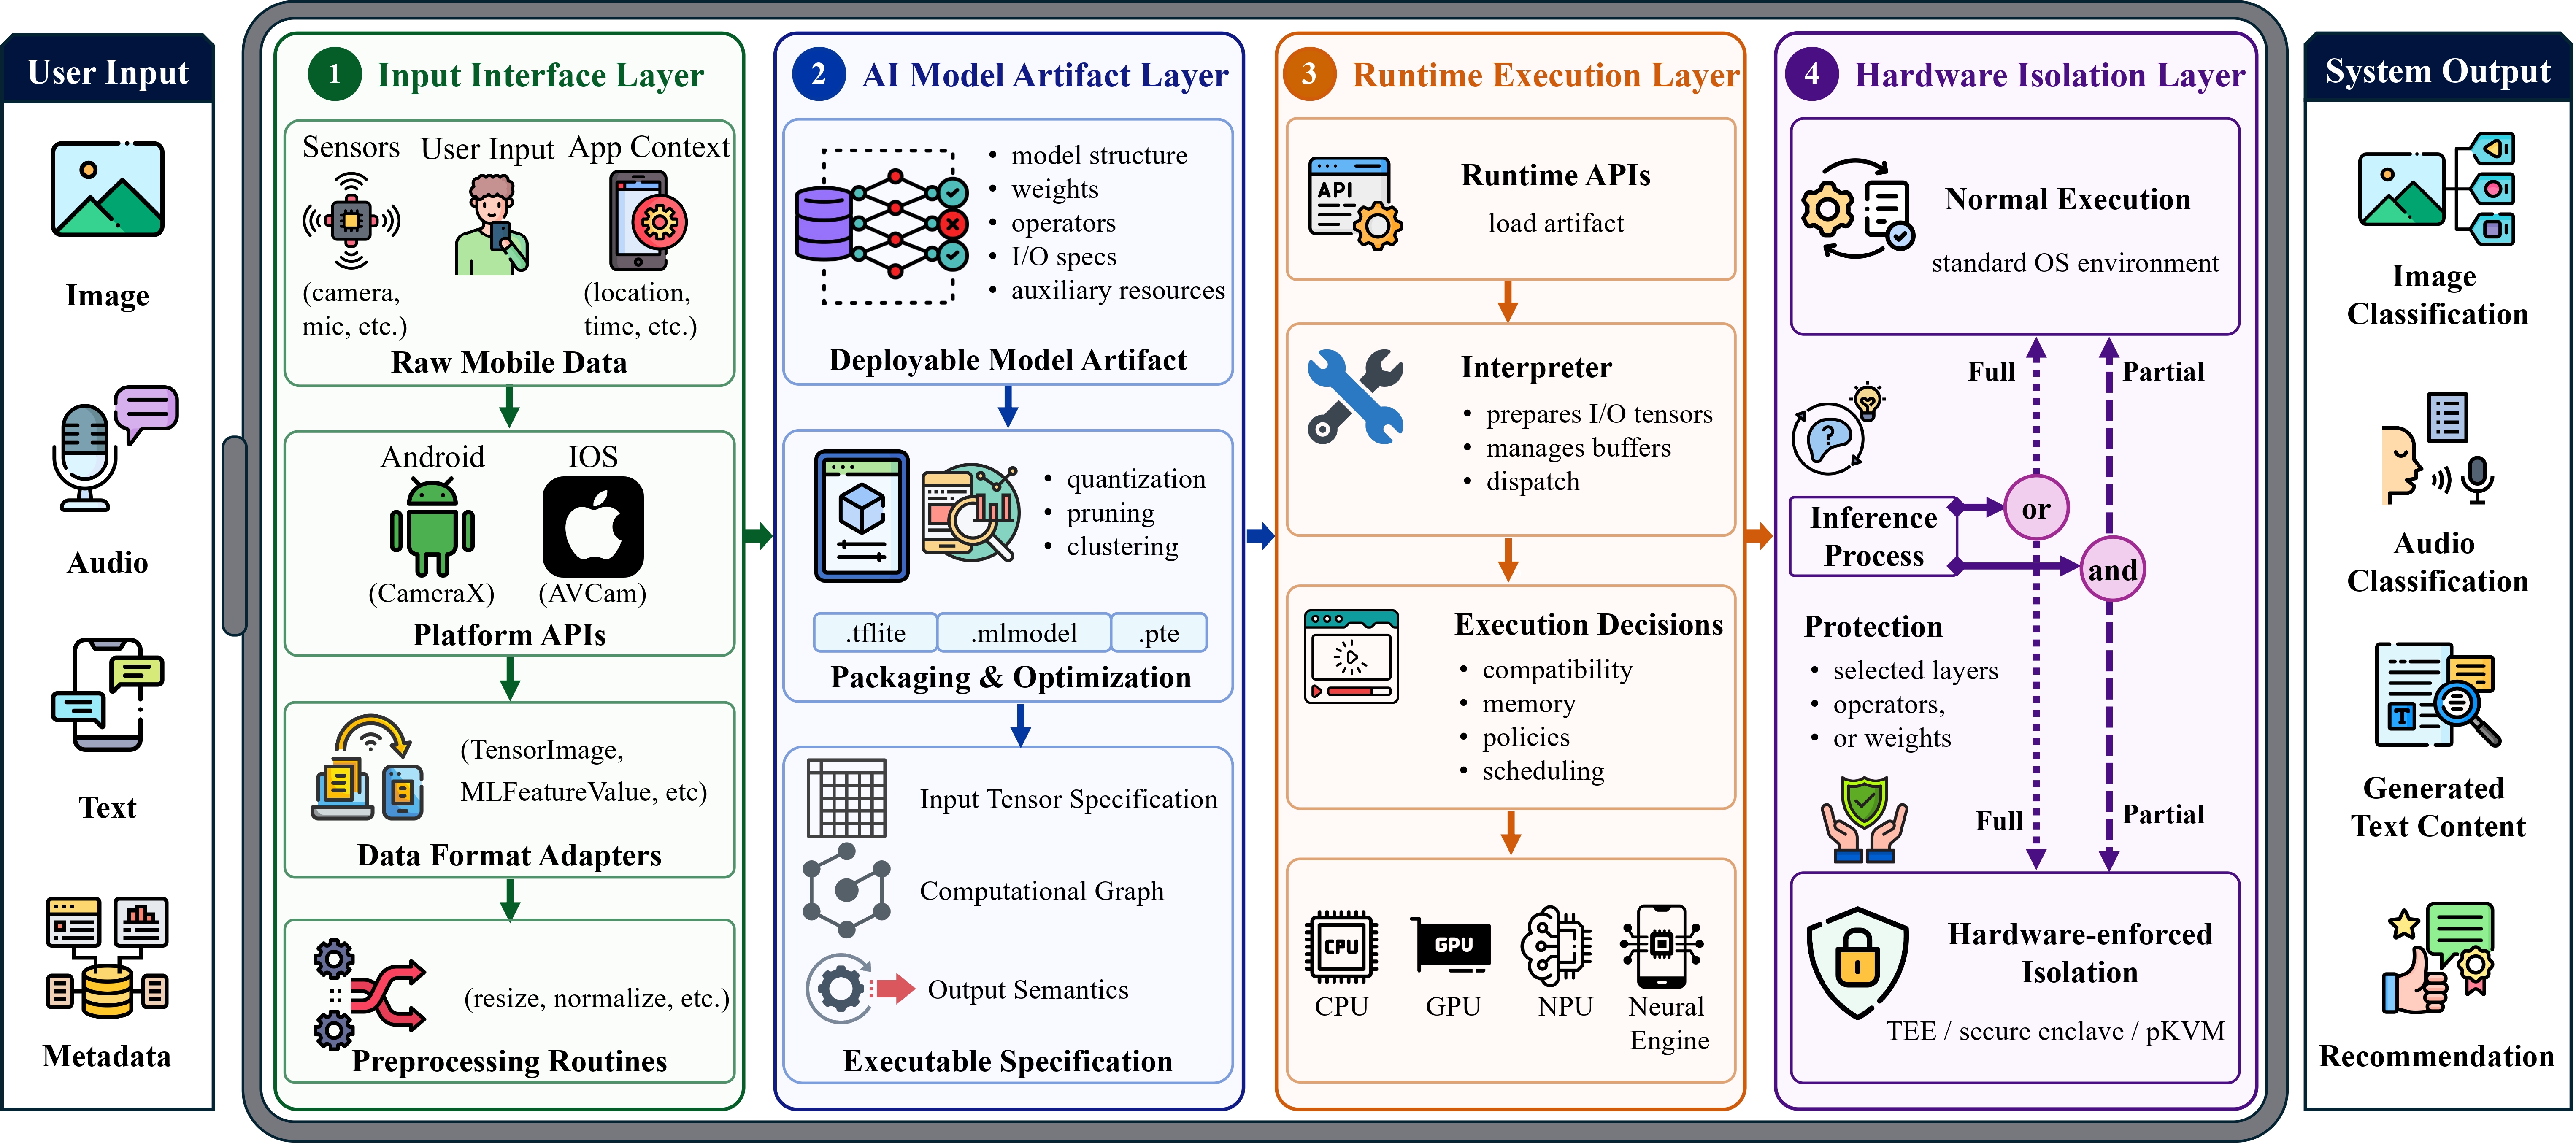
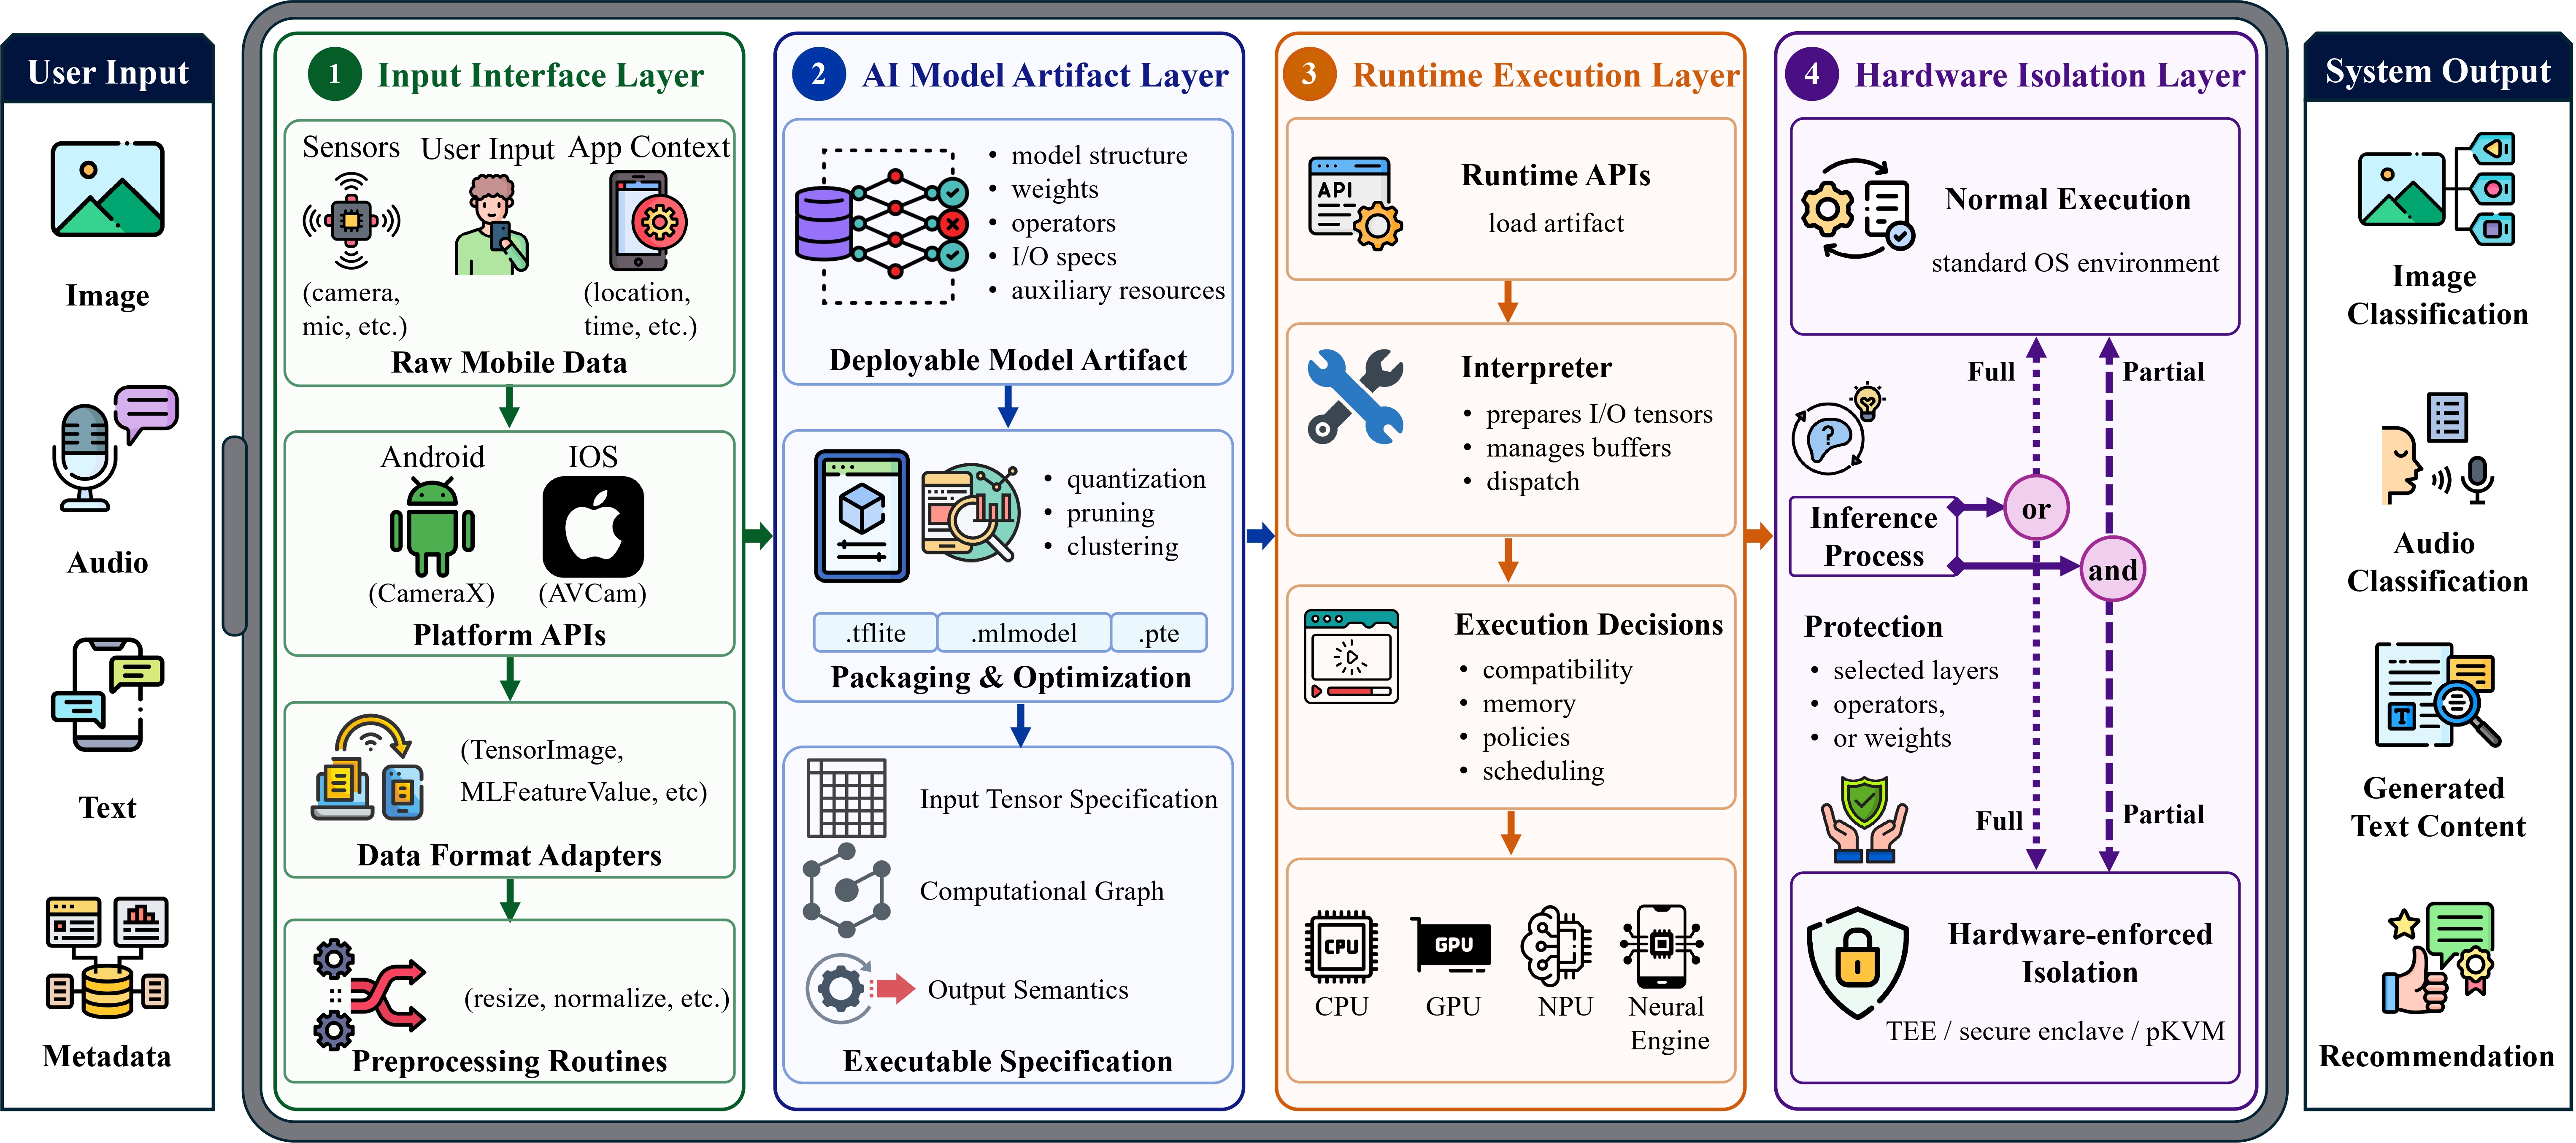
I sistemi di intelligenza artificiale mobile on-device eseguono modelli di IA localmente tramite framework di ML come LiteRT/TFLite, Core ML, ExecuTorch, ONNX e acceleratori hardware dedicati. Questo repository traccia la ricerca sulla sicurezza necessaria per comprendere e proteggere tali sistemi, poiché l'archiviazione locale dei modelli on-device introduce nuovi rischi per la sicurezza.
Nuovo alla sicurezza MoAI? Inizia qui:

• 
• 
• 
• 
• 
• 
• 
• 
• 
• 
| Pilastro di sicurezza MoAI | Cosa protegge | Attacchi rappresentativi | Difese rappresentative |
|---|---|---|---|
| Integrità degli input governata dall'utente | L'integrità end-to-end degli input utente, dall'acquisizione dei dati mobili alla consegna degli input al modello | Attacchi avversari, Attacchi backdoor, Attacchi energia-latenza | - |
| Sicurezza del modello residente sul dispositivo | Gli artefatti dei modelli distribuiti e tutte le forme post-distribuzione in cui i modelli vengono archiviati, caricati, trasformati o materializzati sui dispositivi | Attacchi avversari, Attacchi backdoor, Attacchi avversari ai pesi, Attacchi di furto del modello, Attacchi energia-latenza | Offuscamento del modello, Autorizzazione del modello, TEE, Watermarking del modello |
| Confinamento dell'ambiente nativo del dispositivo | Il calcolo di inferenza sensibile e gli stati runtime attraverso il sistema operativo mobile, il runtime di IA, il sottosistema di memoria e gli ambienti di esecuzione basati su hardware | Attacchi di furto del modello, Attacchi energia-latenza | Offuscamento del modello, TEE |


