CVE-2023-29839 Hotel Druid 3.0.4 Vulnerabilità di Cross Site Scripting Memorizzato
Link CMS: https://www.hoteldruid.com/
Versione Affetta: 3.0.4
Gravità e CVSS: 5.4 (Media) | Vettore: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
Esiste una vulnerabilità di Cross Site Scripting (XSS) Memorizzato in diverse pagine della versione 3.0.4 dell'applicazione Hotel Druid che consente l'esecuzione arbitraria di comandi.
Campi Vulnerabili: Cognome, Nome, Soprannome nella funzione "Documento"
Link Affetti: /visualizza_contratto.php
Attivazione del payload: Visita la funzione di anteprima del documento Esempio
Rimedio: Aggiornare a HotelDruid versione 3.0.5
Passaggi per riprodurre:
- Inserire un payload XSS nel nome di un cliente. Questo può essere fatto durante la prenotazione di una camera o una nuova registrazione di un cliente. Il payload utilizzato è
<script>alert(document.domain)</script>
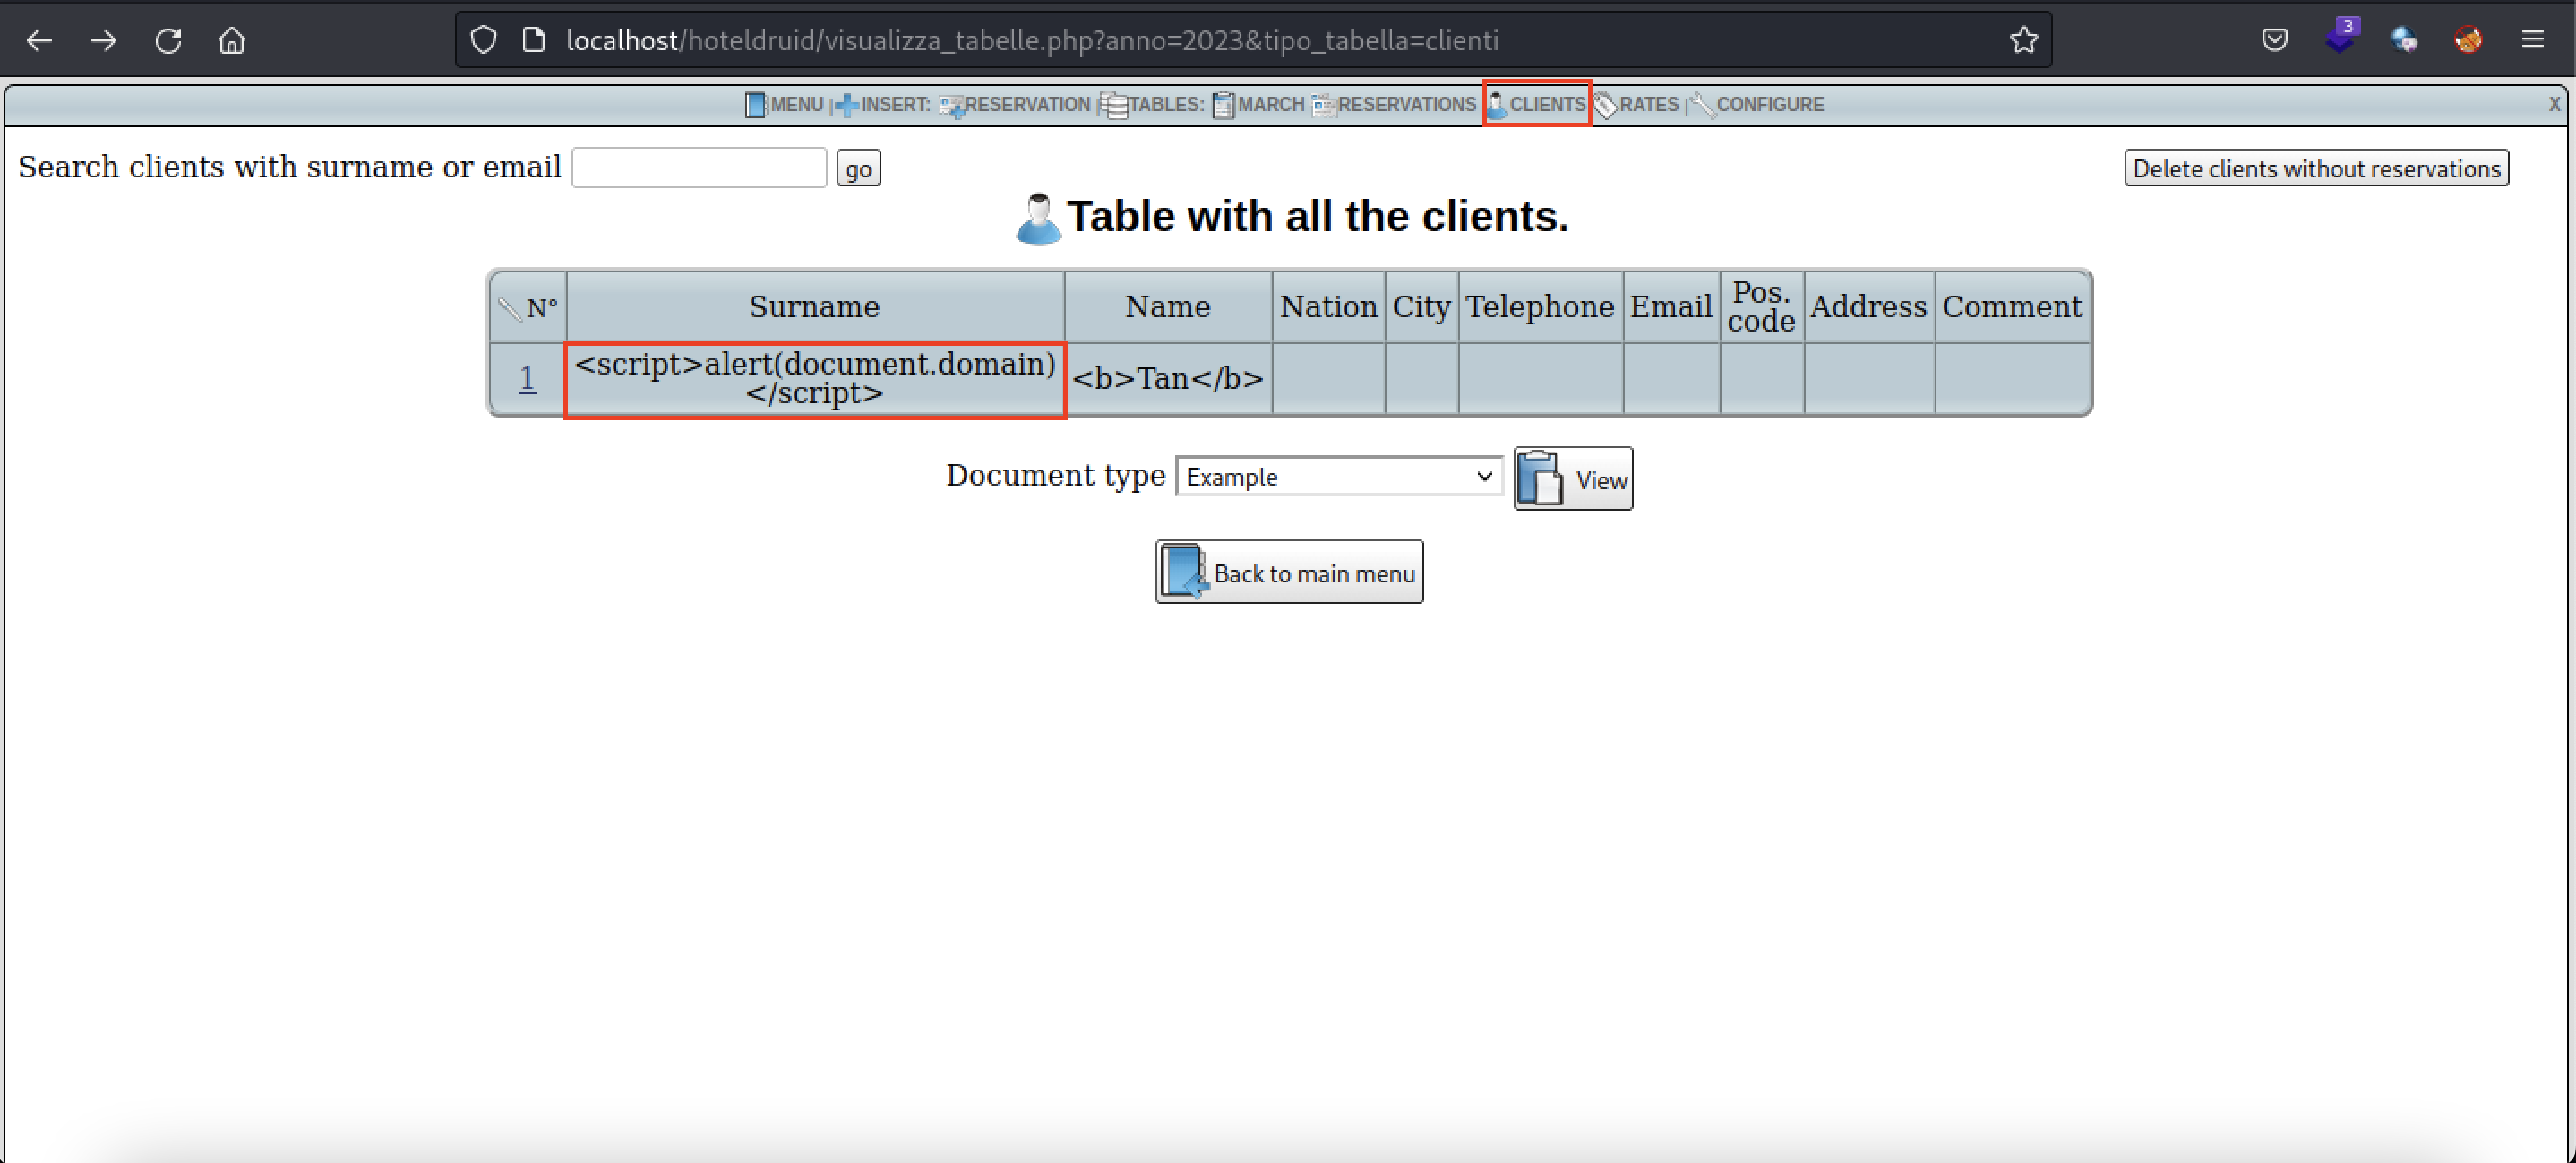
- Navigare alla scheda "Clienti" e selezionare il cliente con il payload XSS cliccando sulla colonna "N"
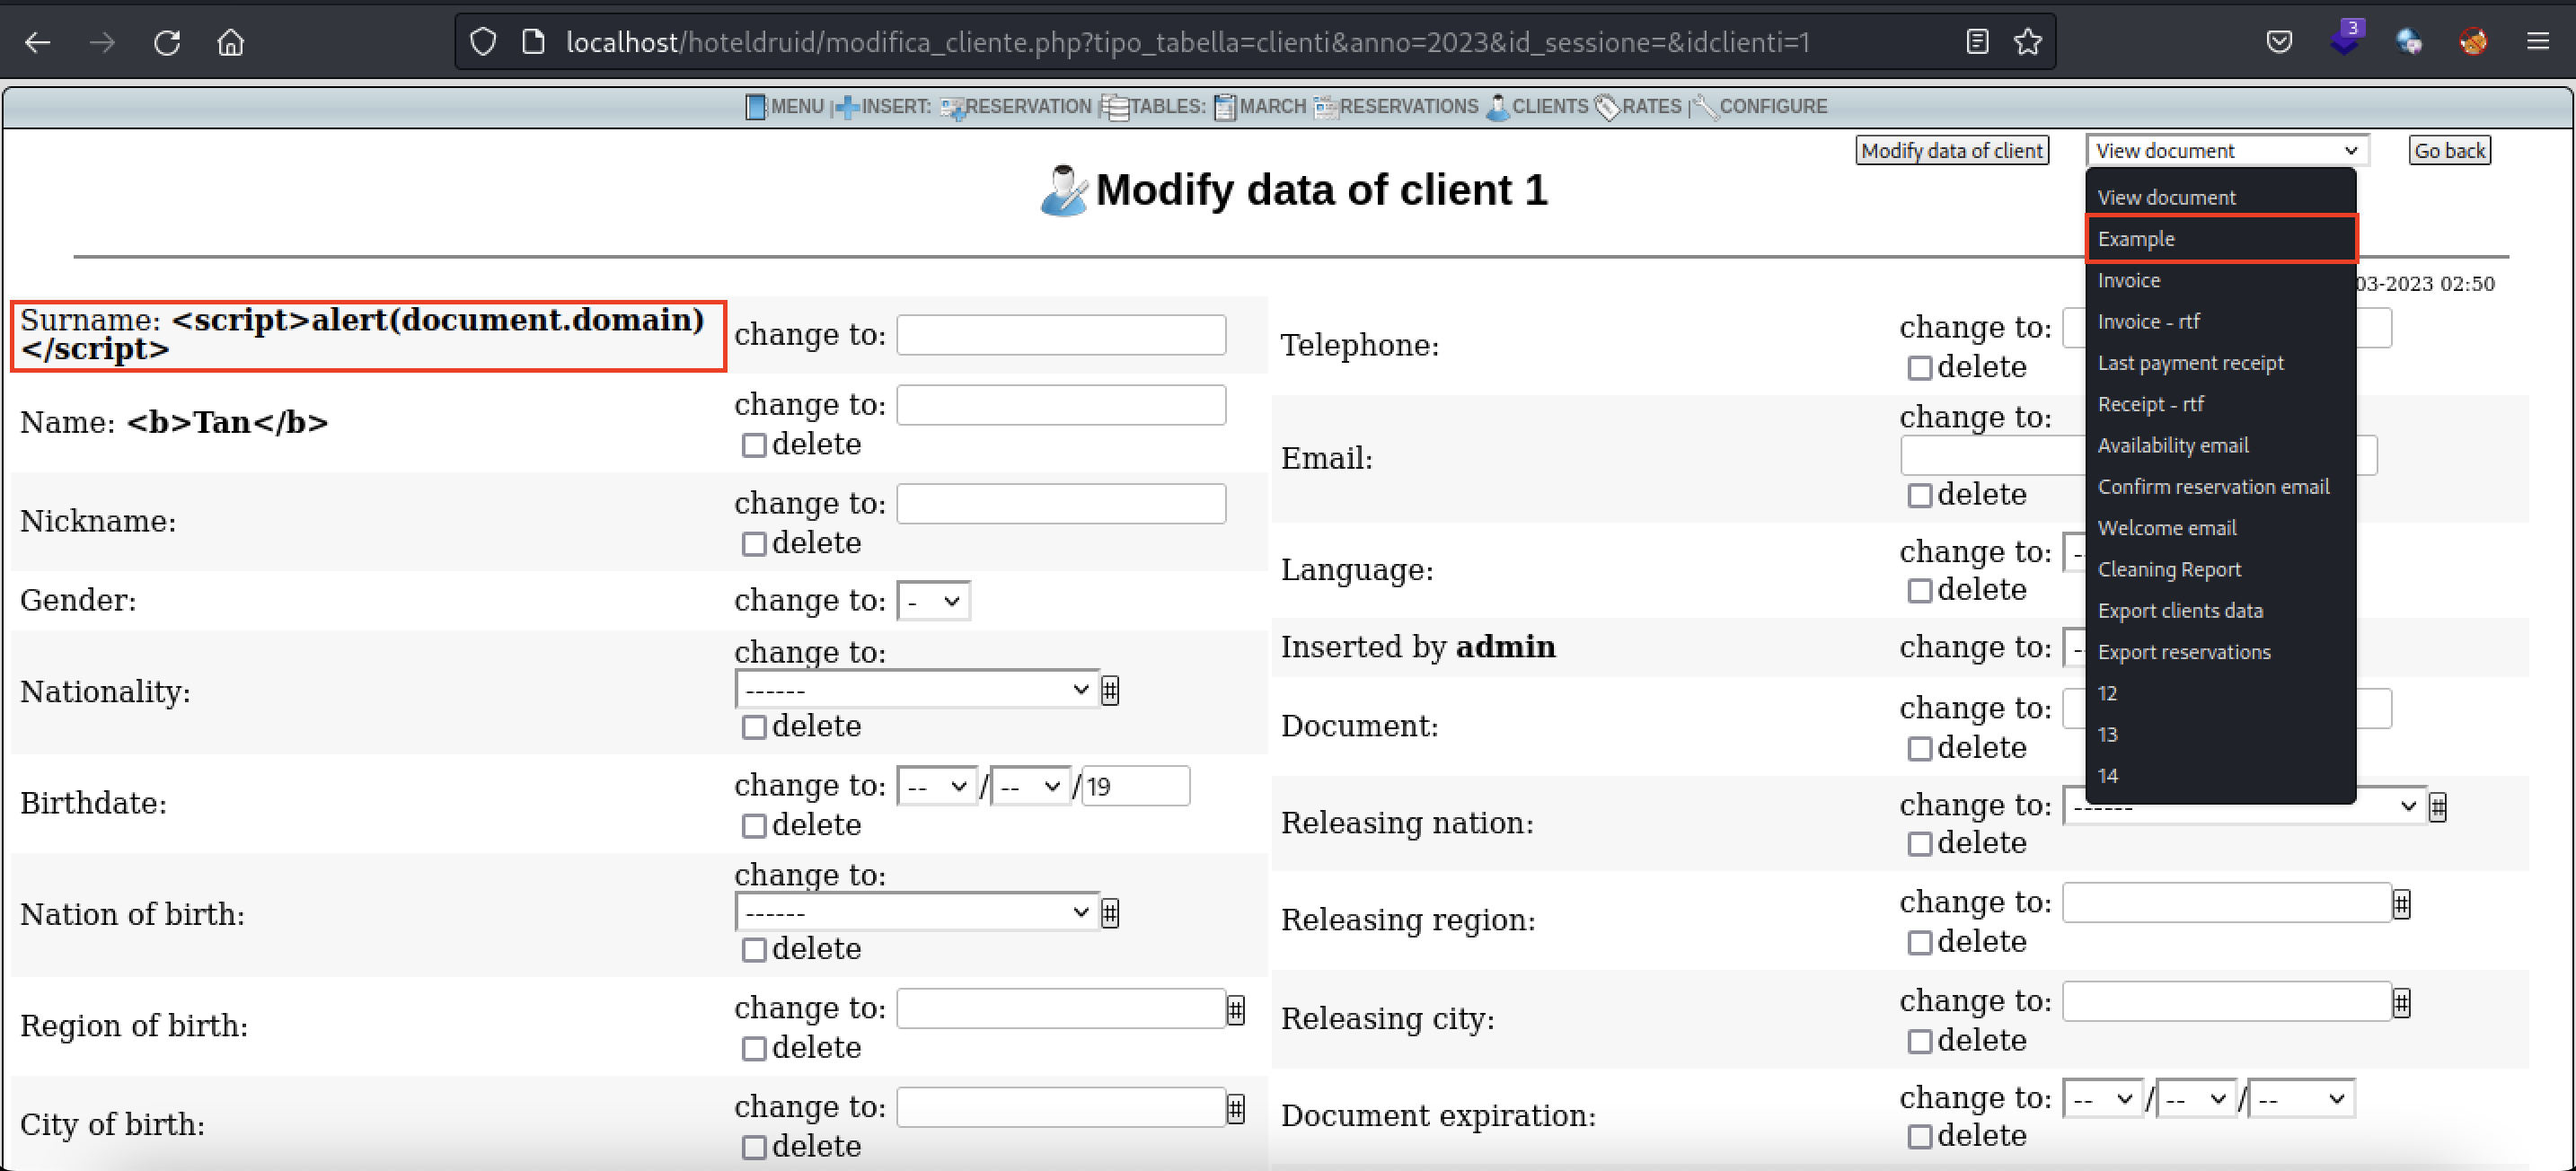
- In questa pagina, ci sono 2 modi per attivare il payload XSS memorizzato. Il primo è visualizzare il documento Esempio nell'angolo in alto a destra della pagina
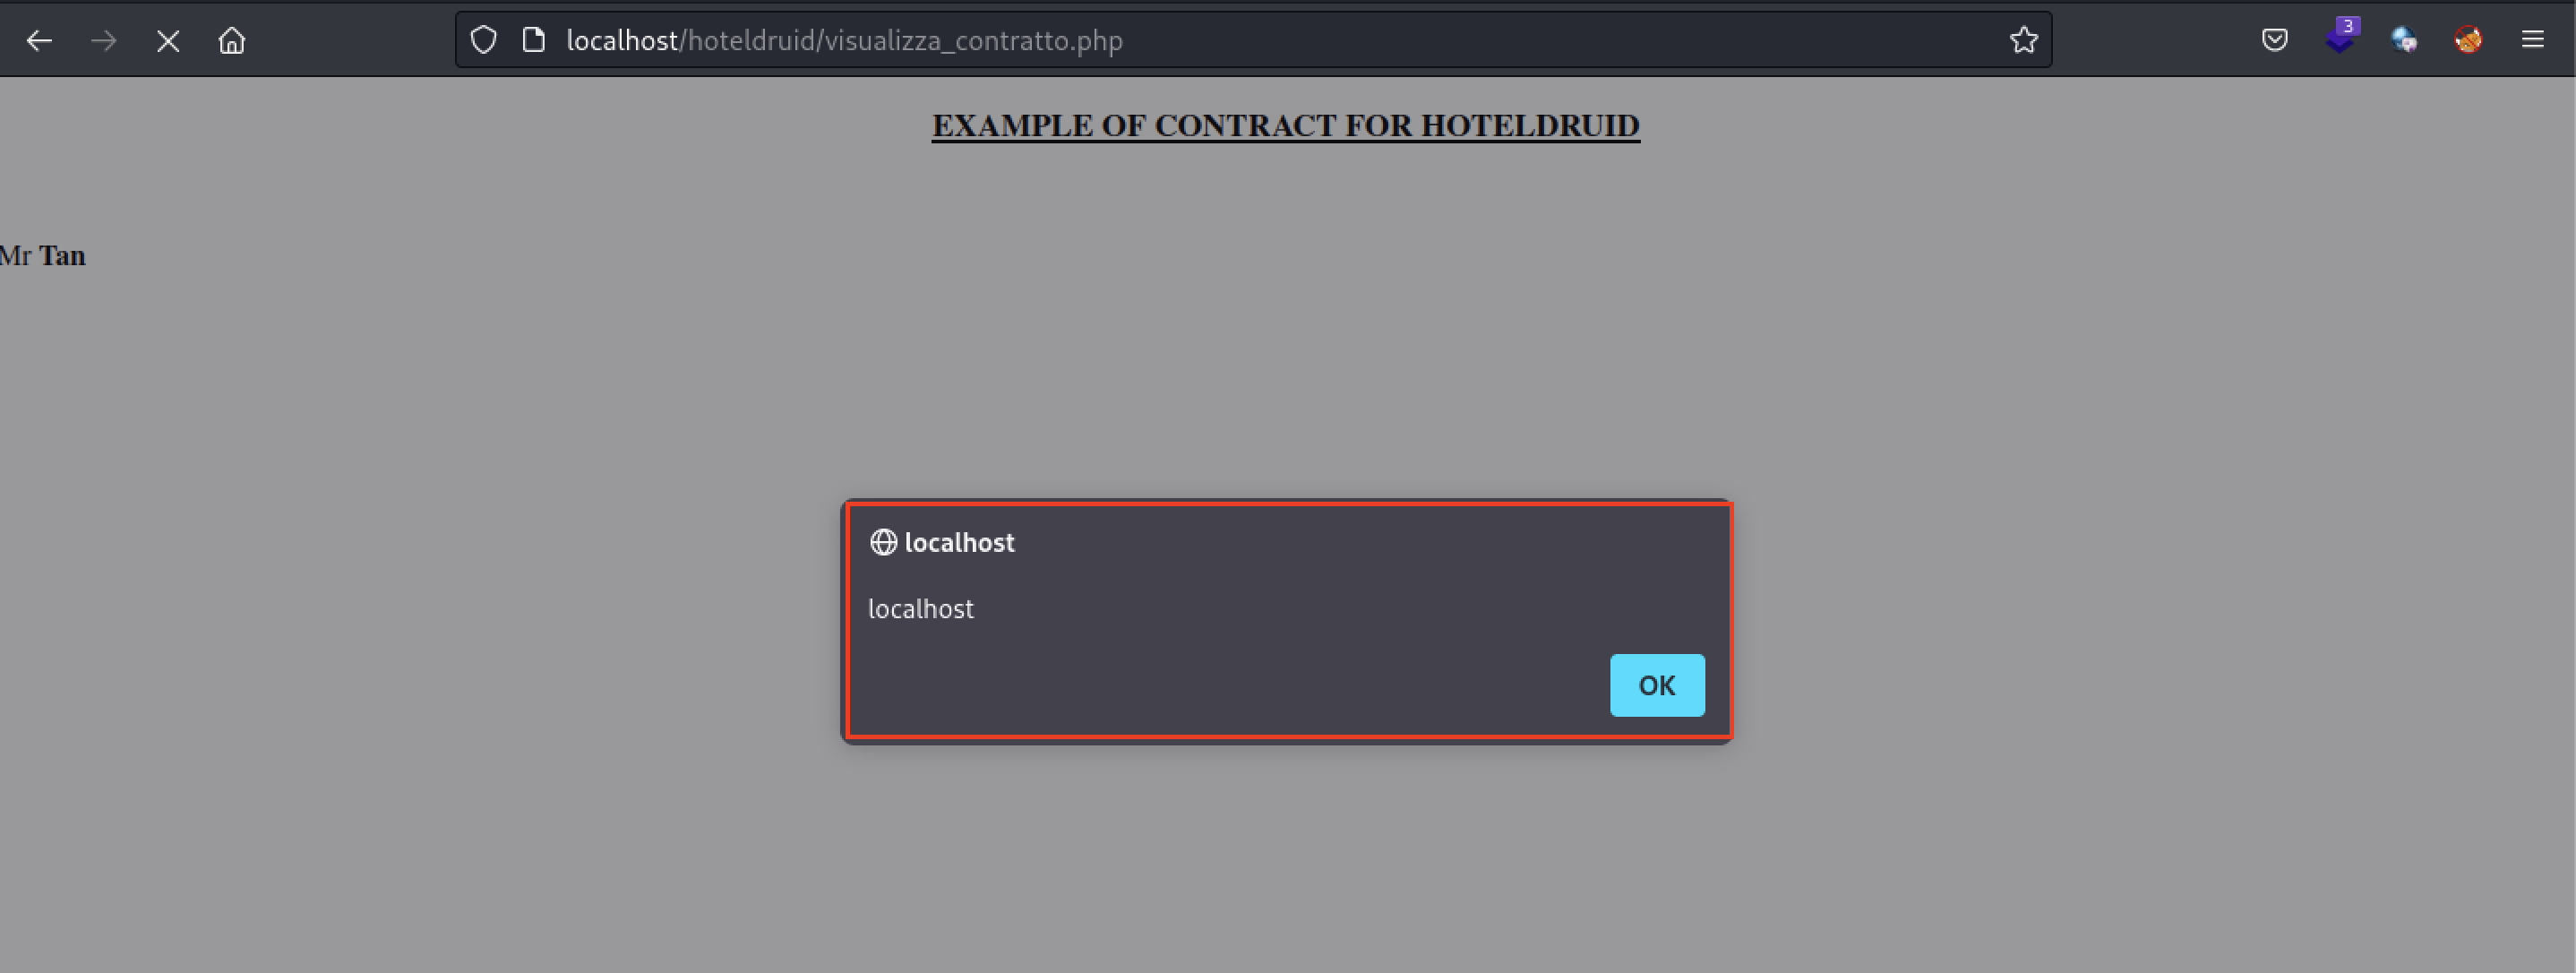
- Il secondo modo per attivare il payload XSS è navigare in fondo alla pagina dove è possibile modificare i dati del cliente
- Ancora una volta, selezionare il documento Esempio e fare clic su "Visualizza"

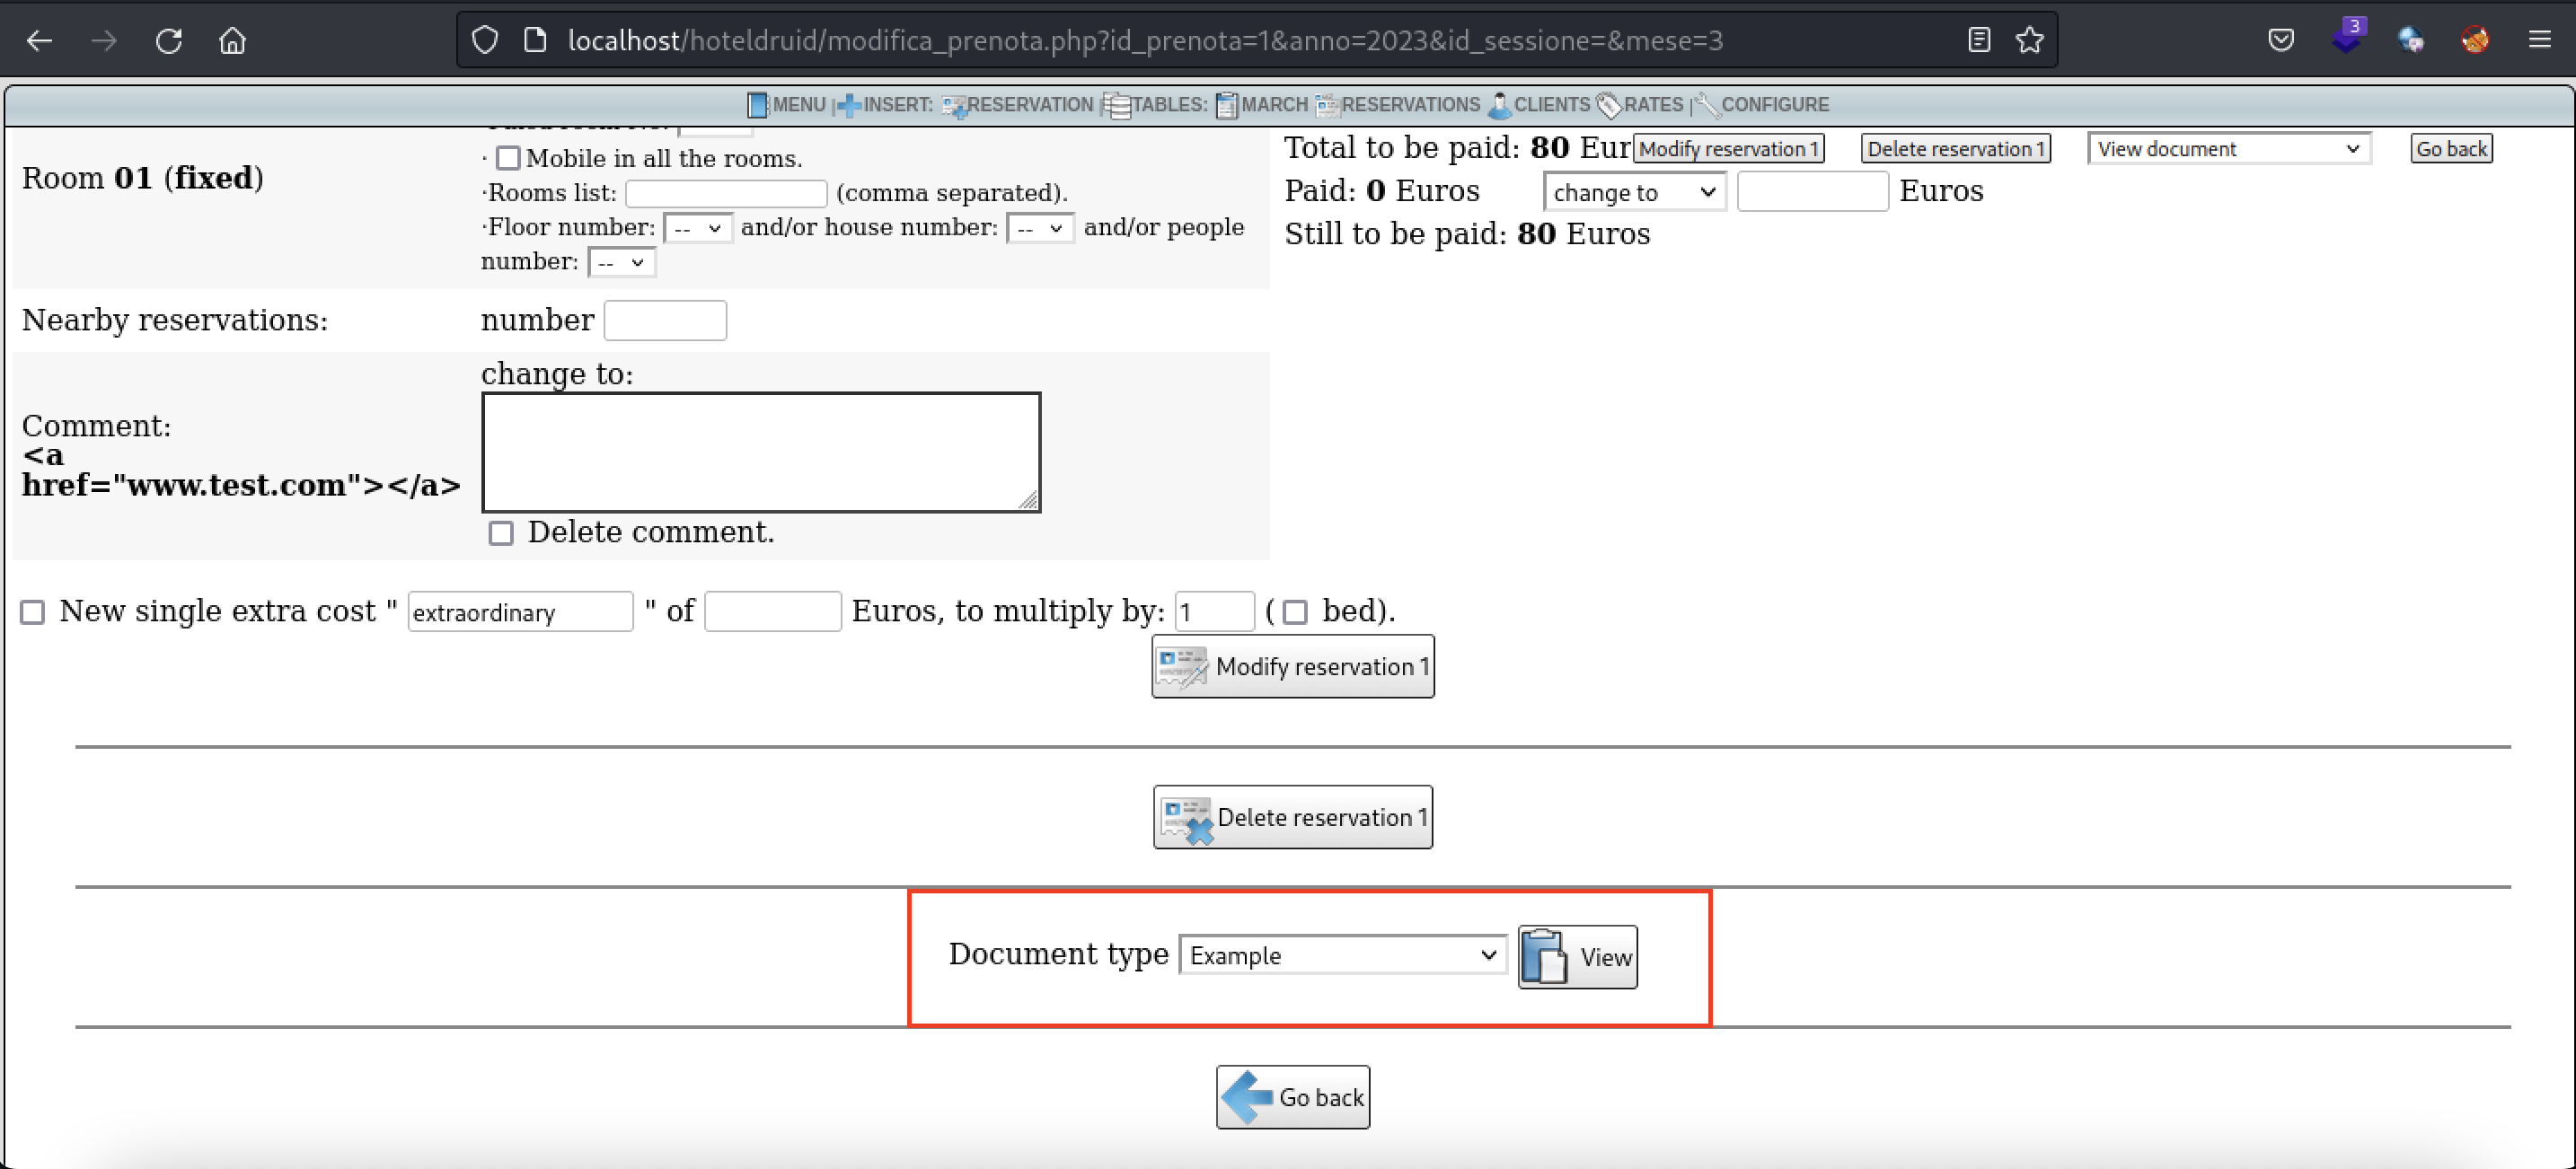
- Ci sono anche altri metodi per attivare il payload XSS. Navigando su "Prenotazioni" e modificando la prenotazione del cliente

- Scorrere fino in fondo alla pagina e ancora una volta selezionare il documento Esempio e fare clic su "Visualizza"

 jichngan/cve-2023-29839

